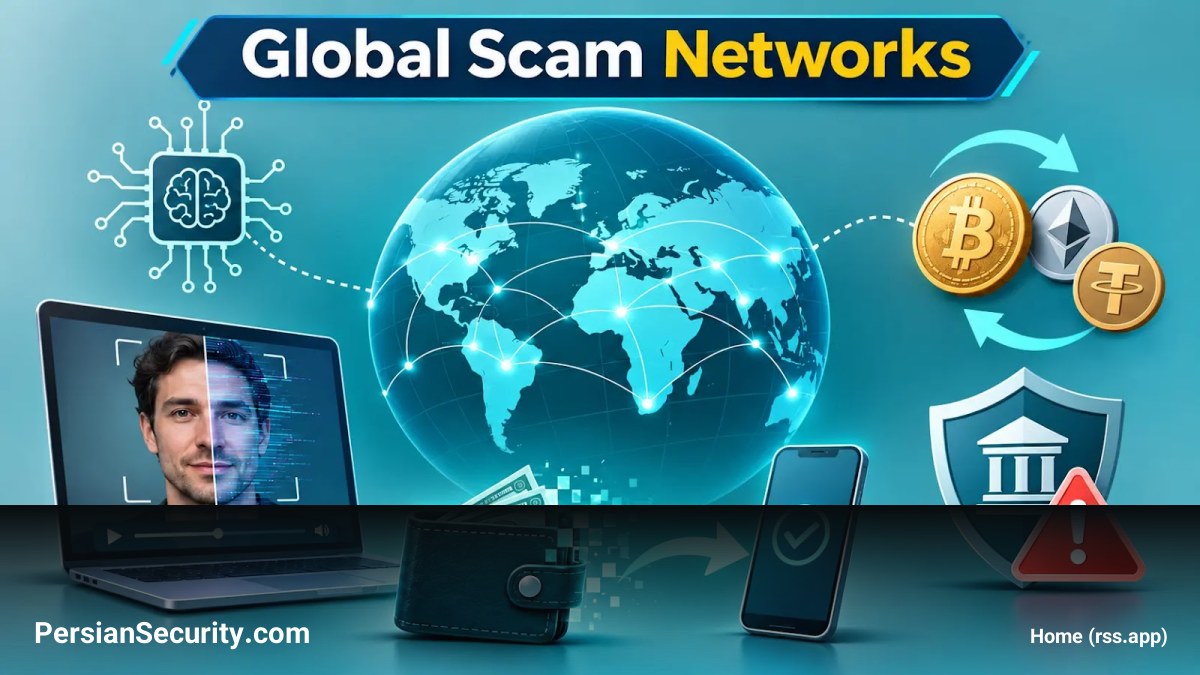
گزارش جدید گروه اقدام مالی (FATF) منتشر شده در نوامبر ۲۰۲۶، هشدار میدهد که شبکههای کلاهبرداری جهانی با بهرهگیری از هوش مصنوعی (AI)، جعل عمیق (Deepfake) و زیرساختهای ارز دیجیتال، فرآیند کلاهبرداری را صنعتی کردهاند. این اکوسیستمهای جنایی سالانه دهها میلیارد دلار خسارت به قربانیان وارد میکنند.
بهکارگیری هوش مصنوعی در مهندسی اجتماعی
عوامل تهدید با استفاده از مدلهای زبانی بزرگ (LLM)، چتباتها، شبیهسازی صدا (Voice Cloning) و ویدئوهای سنتتیک، قادرند هویتهای متقاعدکنندهای ایجاد کنند. این قابلیتها به آنها اجازه میدهد تا پیامها را بومیسازی کرده و تعامل با قربانیان را بهصورت خودکار مدیریت کنند. در نتیجه، هزینههای عملیاتی کاهش یافته و تشخیص کلاهبرداریهای سرمایهگذاری از ارتباطات مشروع دشوارتر شده است.
زیرساختهای عملیاتی و متدهای نفوذ
این کمپینها بر پایه زیرساختهای گستردهای از جمله حسابهای شبکههای اجتماعی، سرویسهای پیامرسان، مراکز تأمین سیمکارتهای انبوه (Bulk SIM)، دامنهها، سرویسهای میزبانی (Hosting)، منابع ابری (Cloud) و اپلیکیشنهای جعلی بنا شدهاند. تحلیلها نشان میدهد که کلاهبرداران ابتدا با ایجاد اعتماد در قربانی، آنها را به سمت پلتفرمهای معاملاتی جعلی هدایت میکنند. در این پلتفرمها، داشبوردهای ساختگی سودهای خیالی را نمایش میدهند و سپس برای برداشت وجه، مبالغ اضافی تحت عنوان مالیات یا هزینه ارتقای حساب مطالبه میشود.
پولشویی و داراییهای دیجیتال
ارزهای دیجیتال به عنوان بخشی از یک معماری گستردهتر برای پولشویی عمل میکنند. استفاده از استیبلکوینها (Stablecoins)، تراکنشهای همتا-به-همتا (P2P)، صرافیهای آفشور و سرویسهای Cross-chain باعث پیچیده شدن مسیر انتقال وجه و پنهان ماندن سرنخها میشود. همچنین، سیستمهای بانکی زیرزمینی (Underground Banking) امکان تسویه حسابها را بدون نیاز به پرداختهای مستقیم فرامرزی فراهم میکنند.
تغییر در الگوهای استقرار
به دلیل فشار نهادهای نظارتی، الگوهای استقرار این شبکهها تغییر کرده است. به جای کمپاندهای بزرگ و مستحکم، اکنون عملیاتهای کوچکتر و متحرکی در آپارتمانهای اجارهای، کازینوها، کافیشاپها و حتی خودروهای در حال حرکت مشاهده میشود که شناسایی و متلاشی کردن آنها را دشوارتر میکند.
پاسخ عملیاتی و بازپسگیری داراییها
سرعت بالای تراکنشها در سرویسهای پرداخت آنی، یک نقطه ضعف دفاعی ایجاد کرده است؛ بهطوری که وجوه سرقتی میتوانند در کمتر از دو دقیقه از حساب قربانی خارج شوند. این تحلیل تأکید دارد که بازه ۲۴ تا ۷۲ ساعت نخست پس از شناسایی یا گزارش، حیاتیترین زمان برای مسدود کردن وجوه و بازپسگیری داراییها است.
برای مقابله مؤثر، ایجاد کانالهای ارتباطی پیشفرض و اشتراکگذاری قانونی اطلاعات بین بانکها، ارائهدهندگان خدمات کریپتو، اپراتورهای مخابراتی و شرکتهای فناوری ضروری است. مداخلات باید از مراحل بالادستی (مانند شناسایی تبلیغات مخرب و دامنههای مشکوک) تا مراحل پاییندستی (ردیابی مالکیتهای نهایی و حفظ شواهد الکترونیکی) صورت گیرد.