تحقیقات نشان میدهد که تاکتیک استفاده از آزمونهای کدنویسی جعلی (Fake Coding Assessments) برای نفوذ به زیرساختهای بایننس، ماهها پیش از وقوع حمله بزرگ ۶.۳ میلیارد دلاری، توسط مدیر امنیت (CSO) این شرکت هشدار داده شده بود.
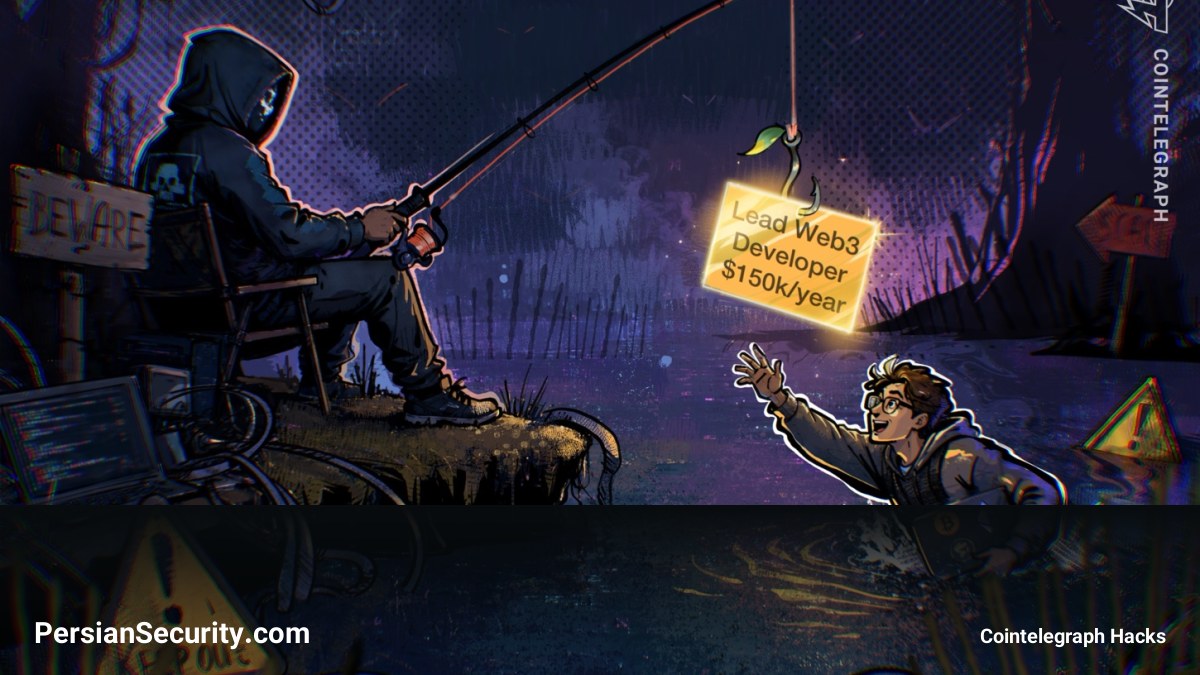
در مصاحبهای که ماهها پیش انجام شده بود، جیمی سو (Jimmy Su)، مدیر امنیت بایننس، توضیح داده بود که چگونه فرصتهای شغلی ساختگی میتوانند به عنوان یک ورودی (Entry Point) برای عاملهای تهدید (Threat Actors) عمل کنند. در این سناریو، مهاجمان با طراحی یک موقعیت شغلی متقاعدکننده، کارجو را ترغیب میکنند تا کدی را به عنوان بخشی از یک ارزیابی فنی (Technical Assessment) روی دستگاه خود اجرا کند.
پس از اجرای این کد، دستگاه مورد نظر دچار سرایت (Infection) شده و مهاجمان قادر خواهند بود اعتبارنامهها (Credentials) را استخراج کرده و برای نفوذ عمیقتر به شبکه از آنها استفاده کنند. این روش دقیقاً مشابه مسیری بود که در حمله سپتامبر و اکتبر به بایننس استفاده شد؛ جایی که یک مهندس نرمافزار، یک تکلیف کدنویسی مخرب را در حین یک مصاحبه شغلی جعلی روی کامپیوتر کاری خود دانلود کرد.
دور زدن ابزارهای امنیتی و تکنیکهای فرار
یکی از چالشهای اصلی در شناسایی این نوع حملات، ماهیت قانونی مراحل آن است. فرآیند حمله ممکن است شامل گامهایی مانند دانلود یک مخزن کد (Code Repository) از GitHub باشد که در ظاهر کاملاً مجاز به نظر میرسد. به همین دلیل، بسیاری از ابزارهای آنتیویروس (Anti-virus) و سیستمهای حفاظت از نقطه پایانی (Endpoint Security) ممکن است نتوانند این فعالیت را شناسایی کنند. در مورد بایننس، مهاجمان از تکنیکهای پنهانسازی (Obfuscation) برای فرار از ابزارهای امنیتی استفاده کردهاند.
اقدامات اصلاحی و مقابله با تهدیدات
در پی این حادثه، بایننس اقدامات گستردهای را برای تقویت امنیت خود آغاز کرده است، از جمله:
- کنترل سختگیرانهتر بر روی دستگاههای مورد استفاده کارکنان.
- بازسازی سیستمهای کیف پول (Wallet Systems) آسیبدیده.
- تقویت ابزارهای هوش مصنوعی (AI Tooling) داخلی و کنترلهای دسترسی (Access Controls).
- افزایش سرمایهگذاری در بخش حفاظت از نقطه پایانی (Endpoint Protection) و امنیت محیط توسعهدهندگان.
همچنین گزارشها حاکی از آن است که بایننس به طور مستمر با تهدیدات مرتبط با کره شمالی مقابله میکند و در سال جاری تاکنون، ۵۷ تهدید مشکوک از سوی این گروه را مسدود کرده است.