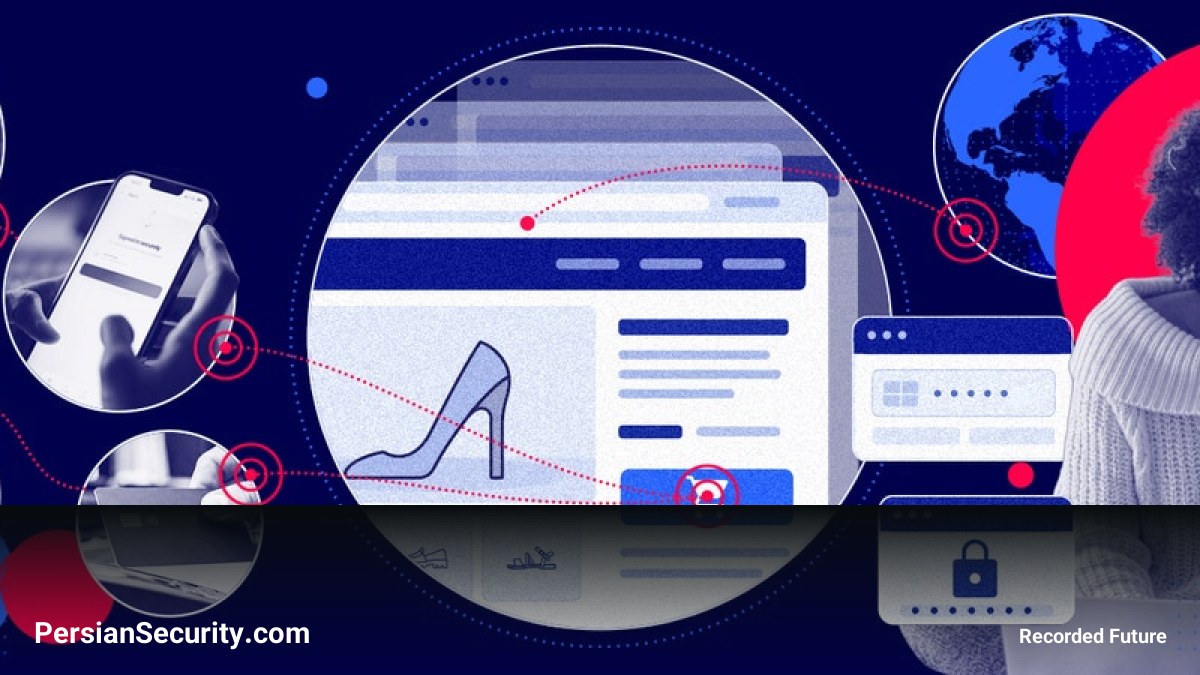
تحلیلهای اخیر یک شبکه گسترده کلاهبرداری تجاری به نام DoppelCart را شناسایی کرده است که شامل حدود ۲۶۱,۷۰۰ دامنه مشکوک است. این وبسایتهای جعلی با کپیبرداری دقیق از برندینگ و لیست محصولات خردهفروشان معتبر، کاربران را فریب میدهند تا اطلاعات شخصی و پرداخت خود را افشا کنند. برخی از این صفحات حتی کدهای تأیید بانکی (OTP) را برای تأیید تراکنشهای غیرقانونی سرقت میکنند.
مقیاس و متدولوژی عملیات
این شبکه عمدتاً بر جعل برندهای آمریکایی تمرکز دارد، اما کشورهای بریتانیا، استرالیا، کانادا و آلمان نیز هدف قرار گرفتهاند. بخشهای خردهفروشی و تجارت الکترونیک (E-commerce)، بهویژه در حوزههای مد، مواد غذایی، کالاهای لوکس، لوازم الکترونیکی و آرایشی، بیشترین میزان هدفگیری را داشتهاند.
بیشتر این وبسایتها در ابتدا از پسوندهای .shop استفاده میکردند و با ارائه تخفیفهای وسوسهانگیز (مانند ۶۵ درصد تخفیف)، کاربران را جذب میکردند. با این حال، از سپتامبر ۲۰۲۶، تغییری در تاکتیکها (TTPs) مشاهده شد و سهم دامنههای .com در این شبکه افزایش یافت.
تغییرات در زیرساخت و میزبانی
تحلیل زیرساختی نشان میدهد که این عامل تهدید (Threat Actor) در ابتدا از سرویسهای Cloudflare برای میزبانی DNS استفاده میکرد. اما از اواسط ماه می، بیش از ۱۰۰,۰۰۰ صفحه به یک زیرساخت جدید در AS199242 منتقل شدند که از طریق Malakmadze Web LLC در گرجستان مسیریابی میشد. بررسیهای بیشتر نشان میدهد که این سیستم خودمختار (ASN) احتمالاً به یک شرکت میزبانی در پکن متصل است.
تحلیل فنی و استفاده از پلتفرم Medusa
در بررسی ساختار DOM صفحات جعلی، یک پیکربندی مسیریابی پرداخت (_payment_routing) شناسایی شد که در بسیاری از موارد دارای نامهای چینی بود. این تحلیل تأکید دارد که این شبکه برای مدیریت فروشگاههای جعلی خود از پلتفرم متنباز Medusa استفاده میکند.
- شناسههای ULID: استفاده از شناسههای ۲۶ کاراکتری (ULID) در این صفحات، که در پلتفرم Medusa رایج است، نشان میدهد که این خوشه عملیاتی از مارس ۲۰۲۶ آغاز شده است.
- کلیدهای Publishable: هر دامنه دارای یک
Medusa Publishable Keyمنحصربهفرد است که مدیریت متمرکز این فروشگاهها را تأیید میکند.
در حال حاضر حدود ۴۰ درصد از وبسایتهای شناسایی شده در این خوشه همچنان فعال هستند، که نشان میدهد عامل تهدید به جای گسترش سریع، بر حفظ و مدیریت زیرساختهای موجود تمرکز کرده است.