اکسپلویتها
هشدار CISA در مورد بهرهبرداری فعال از آسیبپذیری RCE در وردپرس
سازمان CISA آسیبپذیری RCE در هسته وردپرس (CVE-2026-119977) را به دلیل بهرهبرداری فعال در حملات واقعی به فهرست KEV اضافه…
سازمان CISA آسیبپذیری RCE در هسته وردپرس (CVE-2026-119977) را به دلیل بهرهبرداری فعال در حملات واقعی به فهرست KEV اضافه…
حمله WP2Shell با ترکیب دو آسیبپذیری در هسته وردپرس، به مهاجمان اجازه میدهد بدون داشتن رمز عبور، دسترسی مدیریت و…
زنجیره اکسپلویت WP2Shell با ترکیب دو آسیبپذیری در REST API و SQL Injection، امکان اجرای کد از راه دور (RCE)…
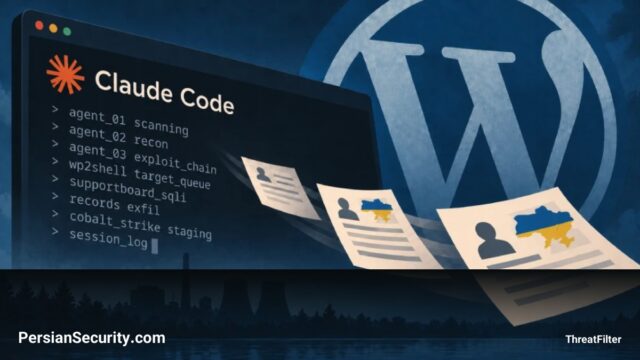
عامل تهدید CyberXero با ترکیب ابزارهای Cobalt Strike و هوش مصنوعی Claude Code، موفق به نفوذ به زیرساختهای حیاتی اوکراین…
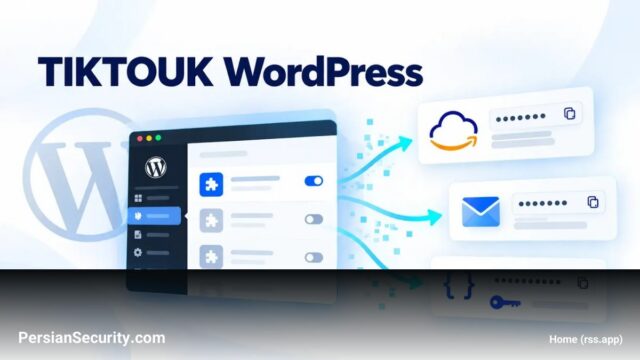
ابزار TIKTOUK با سوءاستفاده از بکآپهای در دسترس وردپرس، اقدام به استخراج گسترده کلیدهای AWS و اعتبارنامههای ایمیل میکند. این…
ابزار TIKTOUK با سوءاستفاده از فایلهای پیکربندی لو رفته در وردپرس، قادر به رمزگشایی اعتبارنامههای SMTP و سرقت کلیدهای AWS…
یک گروه APT چینی با بهرهبرداری از آسیبپذیریهای WordPress و تجهیزات Zyxel، به صدها دستگاه و سازمانهای دولتی در سراسر…
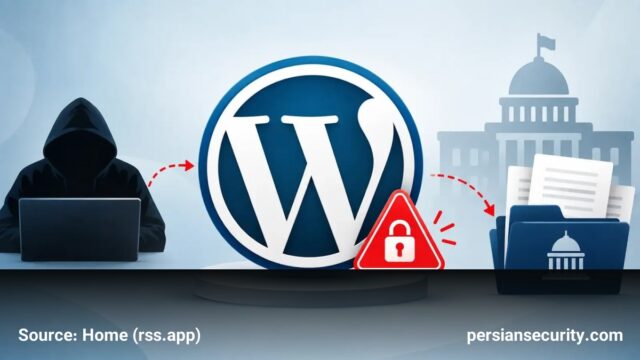
مهاجمان چینی با استفاده از زنجیره آسیبپذیریهای RCE در وردپرس، دادههای حساس هزاران رکورد دولتی را در ۲۹ کشور سرقت…