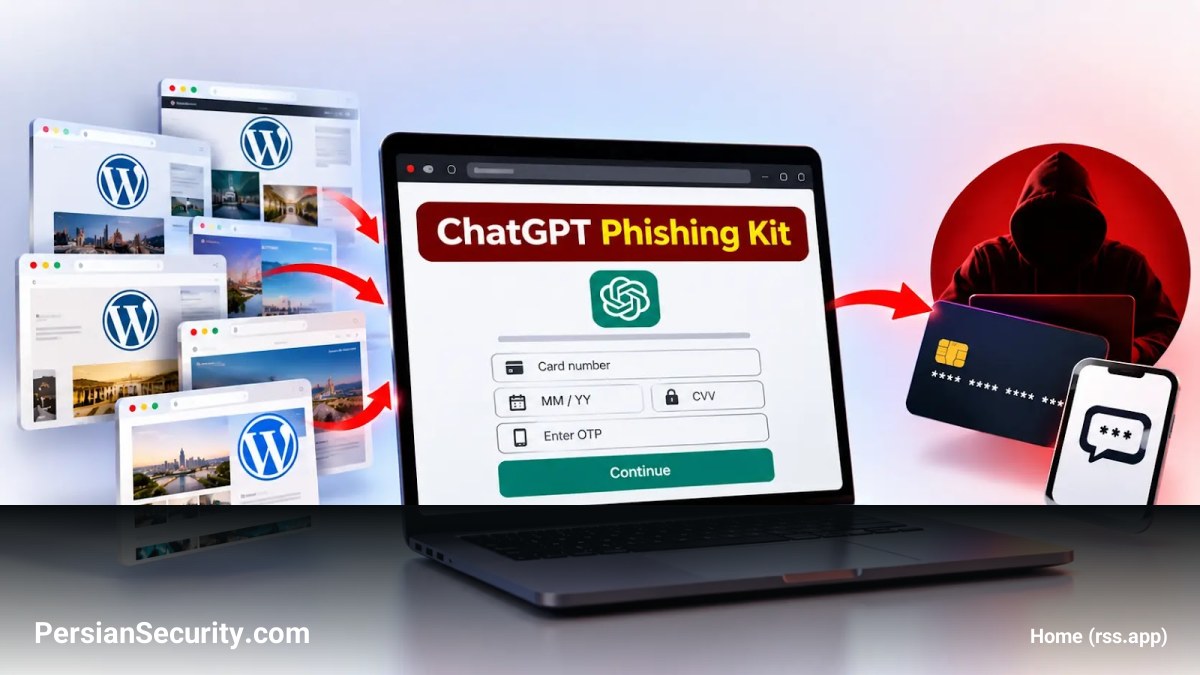
یک کمپین فیشینگ جدید که هویت OpenAI را جعل میکند، از وبسایتهای موقت وردپرس (WordPress) و نظارت مستقیم اپراتور برای سرقت جزئیات کارتهای پرداخت و احتمالاً رمزهای یکبار مصرف (OTP) استفاده میکند.
در این عملیات، ایمیلهای جعلی مربوط به صورتحساب ChatGPT Plus، کاربران را از عدم موفقیت در پرداختهای اشتراک هشدار داده و آنها را به صفحات پرداخت جعلی هدایت میکنند. نکته متمایز این حمله، ترکیب زیرساختهای متغیر (Infrastructure Churn) با فیشینگ تعاملی (Interactive Fraud) است؛ به این معنا که با مسدود شدن یک وبسایت، مهاجم نیازی به بازسازی کل ساختار حمله ندارد و تنها با جایگزینی دامنه، عملیات را ادامه میدهد.
جزئیات فنی و زیرساخت
محققان متوجه شدهاند که این صفحات فرود (Landing Pages) بر روی زیرساخت میزبانی nxcli.io قرار دارند و از زیردامنه های تصادفی با ۱۰ کاراکتر هگزادسیمال استفاده میکنند. ساختار URLها به صورت زیر است:
https://.nxcli.io/wp-admin///app/key.php
این کیت فیشینگ از یک مکانیزم Polling استفاده میکند که در آن مرورگر کاربر تقریباً هر ۵۰۰ میلیثانیه درخواستی به فایل processor.php ارسال میکند. این فرآیند باعث میشود نشست (Session) کاربر فعال بماند و اپراتور بتواند از طریق پنل کنترل، تصمیم بگیرد که کاربر را به صفحه دریافت OTP هدایت کند یا یک پیام خطا نمایش دهد. این تاخیر عمدی، تصمیمات لحظهای اپراتور را از دید سیستمهای امنیتی پنهان میکند.
نکات امنیتی و مقابله
باید توجه داشت که استفاده از پروتکل HTTPS لزوماً امنیت تراکنش را تضمین نمیکند؛ زیرا این پروتکل تنها ارتباط بین مرورگر و سرور فیشینگ را رمزنگاری میکند، اما دادههای ارسالی پس از پایان TLS در اختیار مهاجم قرار میگیرند. همچنین، این کیت از نامهای فیلد مبهم (Obfuscated field names) برای دشوار کردن تحلیلهای امنیتی استفاده میکند.
توصیههای امنیتی:
- کاربران باید همیشه وضعیت صورتحساب خود را مستقیماً از طریق وبسایت رسمی ChatGPT بررسی کنند و از کلیک بر روی لینکهای موجود در ایمیل خودداری نمایند.
- سازمانها باید ترافیک مربوط به دامنه
nxcli.ioرا با دقت نظارت کرده و URLهای مشکوک شناسایی شده را فیلتر کنند، با این ملاحظه که مسدودسازی کلی ممکن است بر کاربران قانونی نیز تأثیر بگذارد.