بدافزار و تروجان
استفاده از زیرساخت بلاکچین برای پنهانسازی C2 در بدافزار Phexia هدفگیرنده macOS
بدافزار Phexia با استفاده از تکنیک EtherHiding و قراردادهای هوشمند شبکه Polygon، آدرسهای C2 خود را پنهان کرده و سیستمهای…
ویروسها، تروجانها، جاسوسافزارها و کرمهای رایانهای.
بدافزار Phexia با استفاده از تکنیک EtherHiding و قراردادهای هوشمند شبکه Polygon، آدرسهای C2 خود را پنهان کرده و سیستمهای…
گروه SlippyNunchucks با استفاده از حملات DNS Hijacking و سوءاستفاده از پروتکل HTTP در اپلیکیشن Sogou، بدافزار DarkVigil را در…
دو شهروند کانادایی به دلیل نفوذ به زیرساختهای محاسباتی دانشگاههای آمریکا و استفاده از ابررایانهها برای استخراج رمزارز Electroneum متهم…
کمپین جدیدی از نصبکنندههای آلوده (Trojanized) برای تبدیل سیستمهای ویندوزی به منابع درآمدی هکرها از طریق پروکسیور و محاسبات توزیعشده…
بدافزار XLoader از طریق ایمیلهای جعلی سفارشات تجاری و استفاده از تکنیکهای پیشرفته برای اجرا در حافظه (Memory-only)، اقدام به…
مهاجمان با نفوذ به زیرساخت توزیع OpsShield، نسخه آلوده cPGuard را برای سرقت دادهها منتشر کردند. این حمله حدود ۳۰۰۰…
توزیع بستههای آلوده Claude Code در مارکتپلیس Cursor منجر به تلاش برای ایجاد دسترسی SSH و سرقت اطلاعات توسعهدهندگان شده…
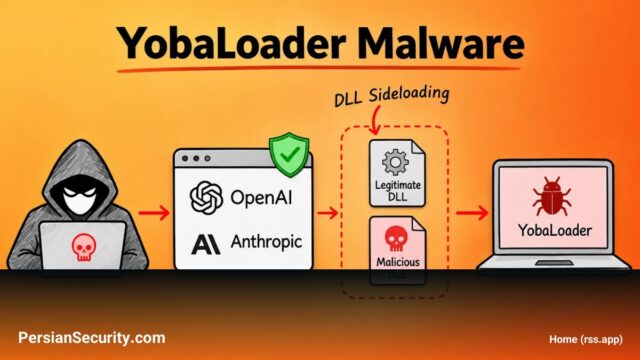
کمپین Yoba با استفاده از تکنیک DLL Sideloading در فایلهای امضا شده OpenAI و Anthropic، بدافزار YobaLoader را برای استخراج…
حمله زنجیره تأمین (Supply Chain Attack) به ابزار cPGuard منجر به توزیع Backdoor و سرقت فایلهای حساس سیستمی از سرورهای…
نفوذ به سیستمهای OPSSHIELD منجر به توزیع یک اسکریپت مخرب و ایجاد Backdoor از طریق بهروزرسانیهای CPGuard شده است. کاربران…