استخراج اطلاعات حساس از نهادهای دولتی اوکراین توسط هکرهای Gorbag با استفاده از آسیبپذیری WinRAR
هکرهای Gorbag با بهرهبرداری از آسیبپذیری Path Traversal در WinRAR (CVE-2025-8088)، در حال سرقت گسترده اطلاعات حساس و اعتبارنامهها از…
گروه Gorbag با استفاده از بدافزار BeautyStealer و اکسپلویتهای WinRAR، نهادهای دولتی و دفاعی اوکراین را برای جاسازی اطلاعات حساس…
گروه جاسوسی Gorbag با استفاده از حملات Spear-phishing و اکسپلویت WinRAR (CVE-2025-8088)، در حال سرقت اطلاعات حساس و اعتبارنامهها از…
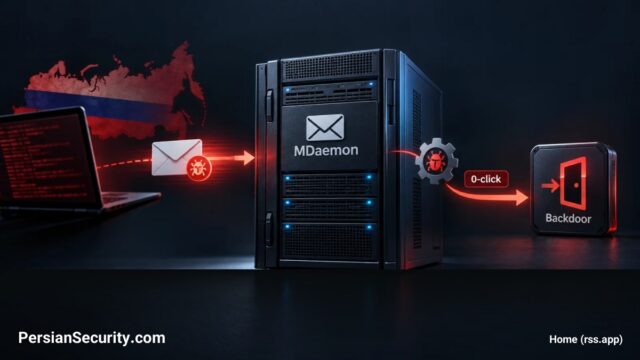
عوامل تهدید روسیه با بهرهبرداری از یک نقص در کتابخانه ClamAV در سرورهای MDaemon، موفق به نصب بکدور بدون نیاز…
عامل تهدید TAG-193 با استفاده از فیشینگ هدفمند و اکسپلویت CVE-2025-8088، نهادهای دولتی آسیای مرکزی را برای جاسوسی در حوزههای…
گروه UAT-6275 با تمرکز بر کشورهای آسیای مرکزی و CIS، از طریق اکسپلویتهای WinRAR و اسکریپتهای PowerShell به دنبال نفوذ…
خبرنامه
بدون اسپم — هر زمان بخواهید میتوانید لغو کنید.