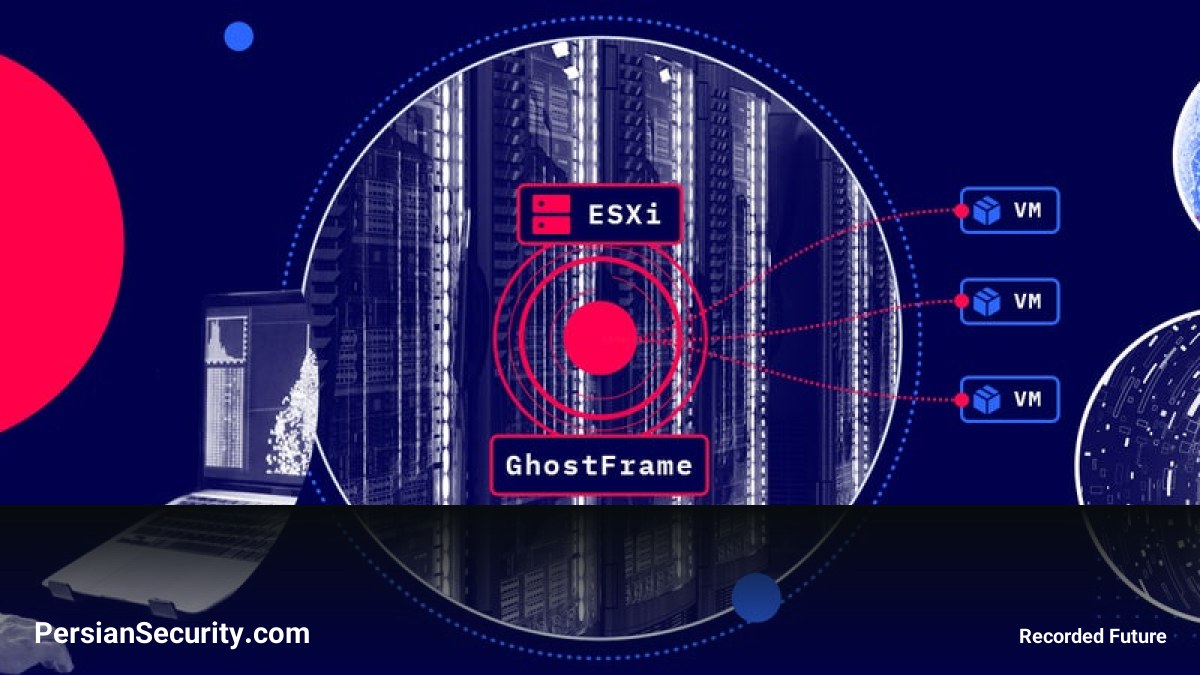
GhostFrame یک فریمورک پساز-نفوذ (Post-Exploitation) مستند نشده است که کنترل گستردهای از محیطهای VMware ESXi را در اختیار عاملان تهدید قرار میدهد. پس از دستیابی به دسترسی سطح root در یک میزبان ESXi، این ابزار رابطی واحد برای دسترسی به ماشینهای مجازی (VMs)، سرقت اعتبارنامهها (Credentials)، اجرای دستورات و نفوذ عمیقتر در شبکههای قربانی فراهم میکند.
قابلیتهای کلیدی و معماری
ویژگی برجسته GhostFrame، توانایی عملیات در لایه مجازیسازی است. با این روش، یک میزبان ESXi سازشیافته میتواند به چندین ماشین مجازی و دادههای موجود در آنها دسترسی پیدا کند، بدون اینکه نیاز باشد هر ماشین مجازی به صورت مجزا مورد حمله قرار گیرد.
- پنل مدیریت: این فریمورک دارای یک پنل وب است که شامل دو بخش “Sessions” برای نظارت بر سیستمهای متصل و “Builder” برای تولید ایمپلنتهای ESXi است.
- ایمپلنت vmhostd-core: این ابزار برای استقرار نیاز به دسترسی root دارد و با کپی کردن خود در مسیر
/opt/vmhostd-coreو تغییر اسکریپت بوت/etc/rc.local.d/local.sh، پایداری (Persistence) خود را ایجاد میکند. - دور زدن امنیت: این ایمپلنت به طور مداوم (هر ۵ ثانیه) فایروال ESXi و کنترل امنیتی
execInstalledOnlyرا غیرفعال میکند تا اجرای باینریهای بدون امضا ممکن شود.
استراتژی ارتباطی و C2
GhostFrame برای ارتباط با سرور فرماندهی و کنترل (C2)، از یک استراتژی خاص استفاده میکند. این ایمپلنت به طور همزمان تلاش میکند از طریق ۶ پورت مختلف (53, 2222, 3389, 4444, 8443, 9443) ارتباط برقرار کند و اولین اتصال موفق را برای تبادل دادهها به کار میگیرد. این رفتار (ارسال ۶ بسته TCP SYN همزمان) یک فرصت شناسایی شبکه (Network Detection) برای تیمهای دفاعی ایجاد میکند.
این ابزار عمدتاً به عنوان یک لودر کد (Shellcode Loader) در حافظه عمل کرده و کد ماشین را از سرور C2 دریافت و بدون نوشتن روی دیسک، اجرا میکند.
سرقت اعتبارنامهها و نفوذ شبکه
این فریمورک از ابزارهای پیشرفتهای برای دسترسی به اطلاعات حساس استفاده میکند:
- sdkmon: ابزاری برای رهگیری ترافیک احراز هویت و سرقت نام کاربری و رمز عبور در هنگام ورود به ESXi.
- VMkatz: یک ابزار متنباز برای استخراج اعتبارنامهها از طریق اسنپشاتهای حافظه VM یا تصاویر دیسک مجازی (مانند NTLM hashes و Kerberos tickets).
- gfsox: یک پروکسی SOCKS5 که اجازه میدهد ترافیک شبکه از طریق هایپروایزر به سیستمهای داخلی هدایت شود.
ارتباط با باجافزار Settra
تحلیلها نشان میدهد که GhostFrame توسط گروه TAG-218 استفاده شده است که فعالیتهای آن با باجافزار Settra همپوشانی دارد. این گروه ابتدا از طریق آسیبپذیریهای تجهیزات VPN (مانند SonicWall، Palo Alto Networks و Fortinet) نفوذ کرده و سپس با استفاده از GhostFrame به لایه مجازیسازی منتقل شده است.
به طور خاص، استفاده از آسیبپذیری CVE-2026-0257 در GlobalProtect شرکت Palo Alto Networks به عنوان یکی از نقاط ورود برای استقرار این فریمورک شناسایی شده است.