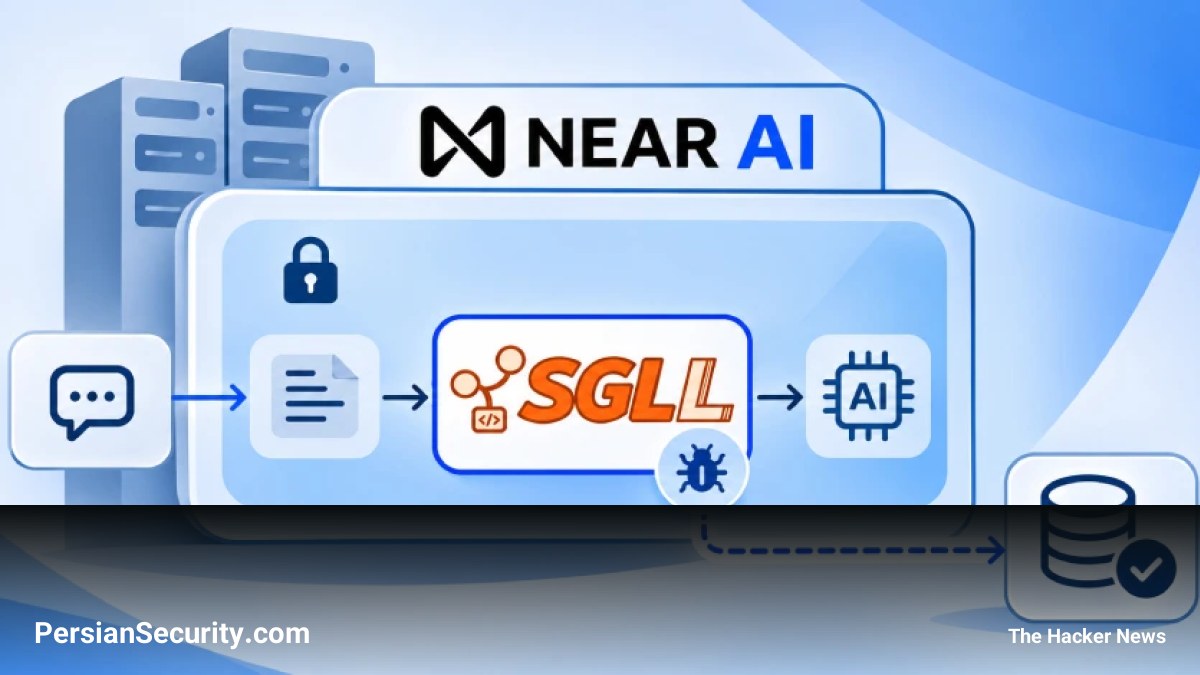
یک مهاجم با بهرهبرداری از آسیبپذیری اجرای کد از راه دور (Remote Code Execution – RCE) در موتور استنتاج متنباز SGLang، موفق شد به یکی از سرورهای استنتاج NEAR AI نفوذ کند. این حادثه نشان میدهد که حتی استفاده از محیطهای اجرای مورد اعتماد (Trusted Execution Environment – TEE) برای حفظ حریم خصوصی، لزوماً در برابر آسیبپذیریهای نرمافزاری که درون خودِ آن محیط اجرا میشوند، ایمن نیست.
جزئیات نفوذ و سرقت دادهها
بررسیهای انجام شده نشان میدهد که مهاجم توانسته است به سیستمهای داخلی شرکت دسترسی پیدا کند. از جمله پیامدهای این حمله میتوان به موارد زیر اشاره کرد:
- سرقت اطلاعات کاربران: مهاجم به یک سیستم داخلی مربوط به محصول منسوخ شدهی Private Chat دسترسی یافت و اطلاعات حساب کاربری حدود ۱۰۰ کاربر، شامل نام، آدرس ایمیل، نوع طرح (Plan) و اطلاعات موجودی (Balance) را دانلود کرد.
- نفوذ به عاملهای هوش مصنوعی (AI Agents): مهاجم به ۱۸ عامل هوش مصنوعی در نسخههای قدیمیتر که در محیط TEE اجرا نمیشدند، دسترسی پیدا کرد و دادههایی نظیر تاریخچه چت (Chat History)، تنظیمات و لاگها را سرقت کرد.
- افشای کلیدهای API: دو کلید API مربوط به سرویس NEAR AI Cloud در لاگها در معرض خطر قرار گرفتند که پس از شناسایی، توسط شرکت ابطال شدند.
محدودیتهای TEE در برابر حملات نرمافزاری
نکته کلیدی این حادثه، دور زدن مکانیزمهای حفاظتی TEE است. اگرچه حالت محرمانه (Confidential Mode) برای پردازش درخواستها در یک محیط ایزوله طراحی شده است، اما از آنجایی که خودِ نرمافزار SGLang درون این محیط اجرا میشود، آسیبپذیری در سطح نرمافزار اجازه داده است که مهاجم به درخواستهای در حال پردازش دسترسی پیدا کند.
اقدامات اصلاحی و پاسخ به حادثه
پس از شناسایی حمله، NEAR AI اقدامات زیر را برای مهار تهدید انجام داده است:
- ابطال تمامی نشستهای فعال (Active Sessions) و اعتبارنامههای مدیر (Administrator Credentials).
- جایگزینی تمامی توکنهای عاملها (Agent Tokens).
- استقرار وصله امنیتی (Patch) برای رفع آسیبپذیری SGLang در تمامی سرورهای استنتاج.
- انجام بررسیهای فارنزیک (Forensic Review) کامل برای شناسایی دامنه دقیق نفوذ.
لازم به ذکر است که سرویس NEAR AI Cloud مجدداً در دسترس قرار گرفته است. همچنین، با توجه به اینکه مرورگر Brave از زیرساختهای NEAR AI برای دستیار هوش مصنوعی خود (Leo) استفاده میکند، ابعاد دقیق تأثیرگذاری بر کاربران این سرویس هنوز مشخص نیست.