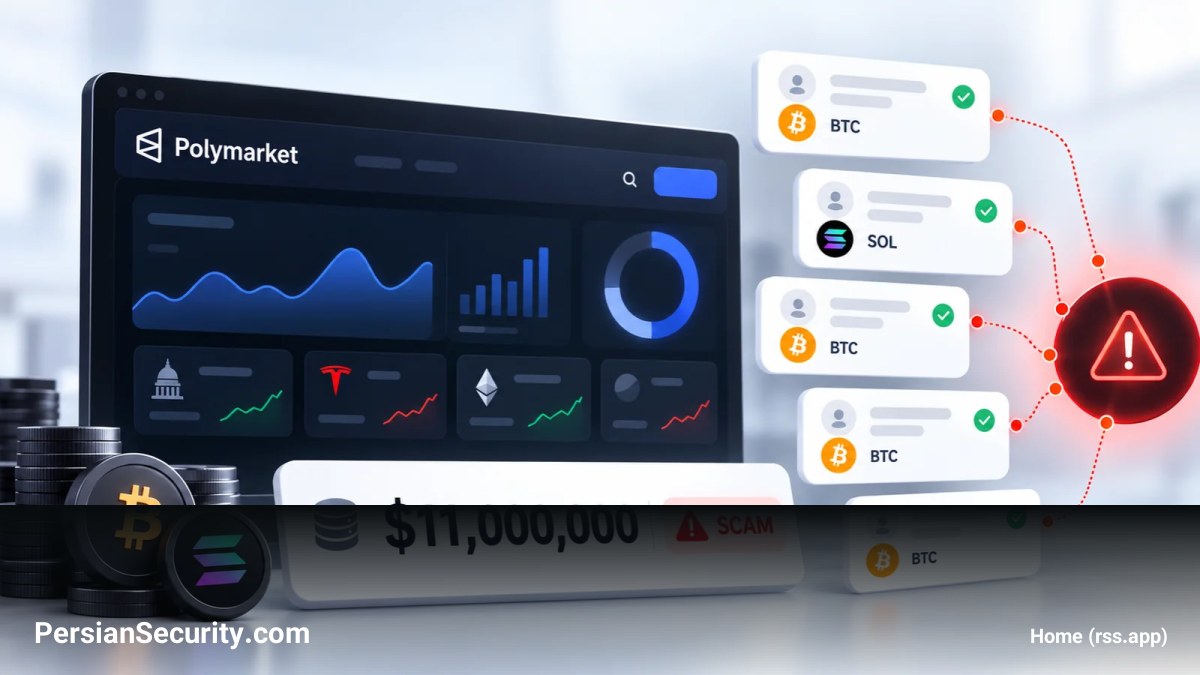
گروههای کلاهبردار روسی موسوم به “traffer” در حال فروش پلتفرمهای پیشبینی (Prediction Market) جعلی به افیلیتها هستند تا از طریق آنها کاربران را فریب دهند. یکی از این گروهها به نام AtlasCore ادعا کرده است که موفق شده حدود ۱۰.۹۷ میلیون دلار سپرده از قربانیان جمعآوری کند.
ساختار عملیاتی و ابزارهای حمله
بر اساس تحلیلهای گروه Insikt، این کمپینها با جعل سایتهای معتبری مانند Polymarket و Kalshi فعالیت میکنند. گروههایی نظیر AtlasCore، PolyFucked و Magnetic Team مجموعهای کامل از ابزارهای کلاهبرداری را در اختیار فعالان خود قرار میدهند که شامل موارد زیر است:
- سایتهای معاملاتی جعلی و پنلهای مدیریت (Admin Panels)
- سیستمهای پرداخت کریپتویی و بخش پشتیبانی
- ابزارهای دستکاری نتایج معاملات برای تضمین شکست کاربر
مکانیزمهای فریب و سرقت دادهها
در پنل مدیریتی AtlasCore، گزینهای برای تنظیم شانس برد وجود دارد که در صورت تنظیم روی صفر، کاربر همیشه بازنده خواهد بود. همچنین، این سیستم دارای قالبهای آماده برای نمایش “خطای برداشت وجه” و کارمزارهای جعلی است تا کاربر را به پرداخت مبالغ بیشتر ترغیب کند.
گروه Magnetic Team از یک “قیف برداشت” (Withdrawal Funnel) استفاده میکند که در آن دلایل جعلی برای رد درخواست برداشت وجه ارائه میشود؛ دلایلی مانند نیاز به احراز هویت (KYC)، بررسیهای AML، پرداخت هزینه ارتقای حساب به VIP یا پرداخت مالیات برداشت. علاوه بر سرقت ارزهای دیجیتال، این صفحات اطلاعات حساس کاربر از جمله شماره کارت، CVV، مدارک شناسایی و تصاویر سلفی را تحت پوشش فرآیند جعلی KYC جمعآوری میکنند.
بهکارگیری هوش مصنوعی در کلاهبرداری
این عاملهای تهدید (Threat Actors) به طور گسترده از AI برای بهینهسازی حملات خود استفاده میکنند:
- پشتیبانی مشتریان: استفاده از مدلهای GPT-4o و Claude Sonnet 4 برای پاسخگویی به قربانیان و مدلهای ارزانتر برای ترجمه پیامها به زبان روسی.
- تولید محتوا: استفاده از Gemini و ChatGPT برای طراحی لوگوهای جعلی و ساخت اینفلوئنسرهای مصنوعی (Synthetic Influencers) جهت تبلیغ در Instagram Reels.
- توسعه کد: شواهدی از استفاده از LLMها در توسعه کدهای پنلهای مدیریتی مشاهده شده است.
توصیههای امنیتی برای سازمانها و کاربران
برای مقابله با این نوع حملات، توصیه میشود اقدامات زیر صورت گیرد:
- تنها از دامنههای رسمی پلتفرمهای پیشبینی استفاده کرده و پیش از هرگونه واریز، URL سایت را به دقت بررسی کنید.
- هرگونه درخواست برای پرداخت “مالیات” یا “کارمزد” جهت برداشت وجه را به عنوان نشانه قطعی کلاهبرداری تلقی کنید.
- از ارسال مدارک شناسایی یا اطلاعات کارت بانکی به سایتهای معاملاتی تایید نشده خودداری نمایید.
- تیمهای امنیتی باید دامنهها و IPهای مشکوک را مسدود کرده و بر حسابهای اینفلوئنسرهایی که لینکهای معاملاتی مشکوک تبلیغ میکنند، نظارت داشته باشند.