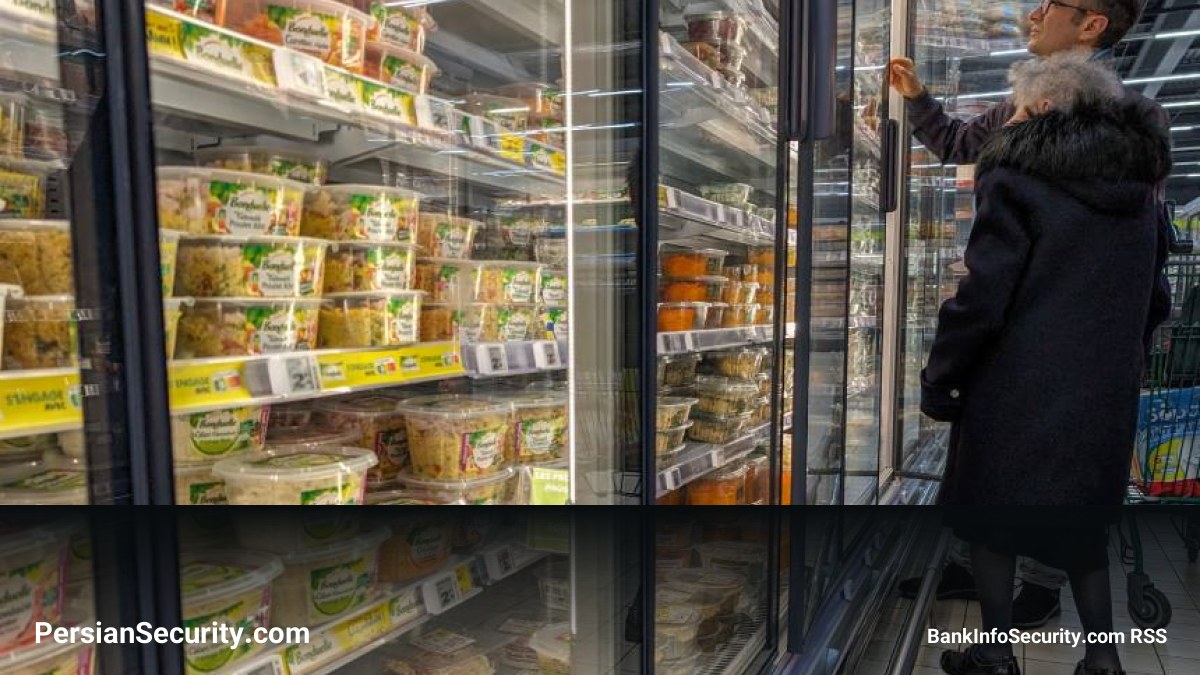
دولت فرانسه بهطور رسمی حملات سایبری گستردهای را که ماه گذشته سیستمهای سرمایشی سوپرمارکتها و نیروگاههای برقآبی را هدف قرار داده بود، به گروههای سایبری وابسته به ایران نسبت داد. این حملات که از نظر مقیاس، تأثیر و سطح تهاجم بیسابقه توصیف شدهاند، منجر به خسارات فیزیکی و مالی قابلتوجهی شدهاند.
جزئیات فنی و روشهای حمله (TTPs)
بر اساس گزارش مرکز هماهنگی بحران سایبری فرانسه (C4)، مهاجمان با هدف قرار دادن کنترلکنندههای صنعتی (Controllers) در حدود ۷۰۰ سوپرمارکت بزرگ، توانستند دسترسی از راه دور غیرمجاز برقرار کنند. این حملات با سوءاستفاده از پروتکل ارتباطی صنعتی Modbus روی پورت ۵۰۲ انجام شده است. افزایش دمای سیستمها تا ۵۰ درجه سانتیگراد منجر به فساد میلیونها یورو مواد غذایی و حتی وقوع حداقل ۱۵ مورد آتشسوزی شد.
- هدف قرار دادن تجهیزات: تجهیزات شرکت Schneider Electric در سیستمهای سرمایشی و همچنین برخی تأسیسات کوچک برقآبی مورد هدف قرار گرفتهاند.
- ابزارها و تکنیکها: استفاده از ابزار اسکن FOFA و انجام عملیات شناسایی (Reconnaissance) گسترده بر روی سیستمهای کنترل صنعتی (ICS) مشاهده شده است.
- ارتباط با گروههای شناختهشده: این فعالیتها با تکنیکهای گروه CyberAveng3rs (موسوم به شاهد کاوه) مطابقت دارد که پیشتر تجهیزات شرکت Unitronics را نیز هدف قرار داده بود.
هشدار برای زیرساختهای حیاتی
این حملات نشاندهنده یک روند نگرانکننده در هدف قرار دادن تجهیزات فناوری عملیاتی (OT) متصل به اینترنت، از جمله کنترلکنندههای منطقی برنامهپذیر (PLC) است. تحلیلها نشان میدهد که مهاجمان با دستکاری فایلهای پروژه و دادههای نمایشگرهای HMI و سیستمهای SCADA، سعی در ایجاد اختلال در فرآیندهای حیاتی دارند. مدیران امنیت باید پروتکلهای صنعتی و تجهیزات متصل به شبکه را بهطور ویژه مورد بازبینی و ایمنسازی قرار دهند.