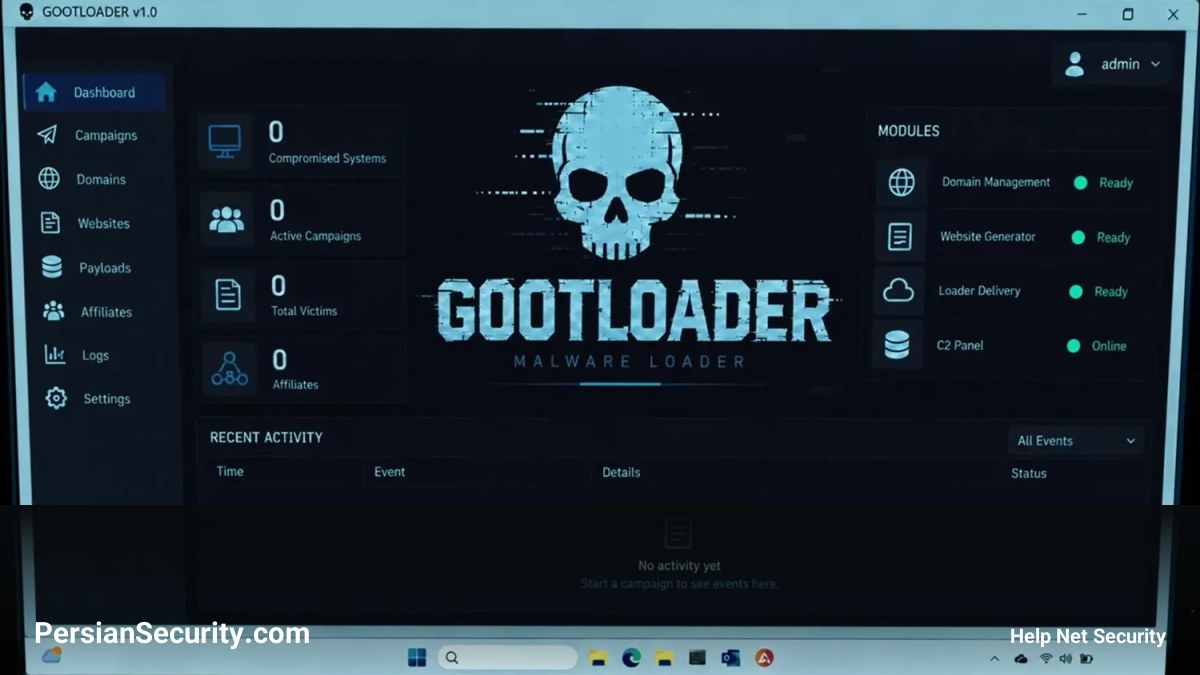
در یک عملیات مشترک بین پلیس ۹ کشور و Europol، سرورهای پشتیبان بدافزارهای Gootloader، CastleRAT و StealC توقیف شدند. در جریان این اقدام، بیش از ۶ میلیون اعتبارنامه (Credentials) سرقتی از سیستمهای آلوده بازیابی شد. این اقدام بخشی از کمپین بینالمللی Operation Endgame است که هدف آن مقابله با سرویسهای تسهیلکننده برای باندهای باجافزاری (Ransomware) است.
جزئیات توقیف زیرساختها
در این عملیات، مجموعاً ۲۳۵ سرور و ۲۵۷ دامنه از کنترل مجرمان خارج شد. توزیع این توقیفها به شرح زیر است:
- Gootloader: توقیف ۱۴ سرور و ۲۱۸ دامنه.
- CastleRAT: توقیف ۱۲۰ سرور و ۳۹ دامنه.
- StealC: توقیف ۱۰۲ سرور.
علاوه بر این، ۶۸۱ وبسایت آلوده نیز پاکسازی شدند.
تحلیل بدافزارهای هدف
این تحلیل سه نوع بدافزار مختلف را شناسایی میکند که هر کدام نقش خاصی در زنجیره حمله دارند:
- Gootloader: یک بدافزار از نوع Loader است که وظیفه نفوذ اولیه و دانلود بدافزارهای دیگر را بر عهده دارد. عاملان این بدافزار با قرار دادن اسناد حقوقی جعلی در وبسایتهای هک شده (عمدتاً سایتهای WordPress)، کاربران را به سرایت (Infection) سوق میدادند که در نهایت منجر به حملات باجافزاری و اخاذی میشد.
- CastleRAT: یک تروجان دسترسی از راه دور (Remote Access Trojan یا RAT) است که به مهاجم اجازه میدهد سیستم آلوده را از راه دور کنترل کند. این بدافزار به گونهای طراحی شده تا شناسایی آن دشوار باشد و با رمزنگاری دادهها و از کار انداختن سیستمهای IT سازمانها برای دریافت باج مرتبط است.
- StealC: یک بدافزار سرقت اطلاعات (Infostealer) است که علاوه بر سرقت رمزهای عبور، لاگینهای ذخیره شده و هویتهای دیجیتال، قادر است بدافزارهای دیگری را نیز روی سیستم هدف نصب کند.
در نهایت، به کاربران WordPress توصیه میشود برای کاهش ریسک، اعتبارنامههای خود را تغییر داده، احراز هویت چندعاملی (MFA) را فعال کرده و تمامی آسیبپذیریهای موجود را بهروزرسانی (Patch) کنند.