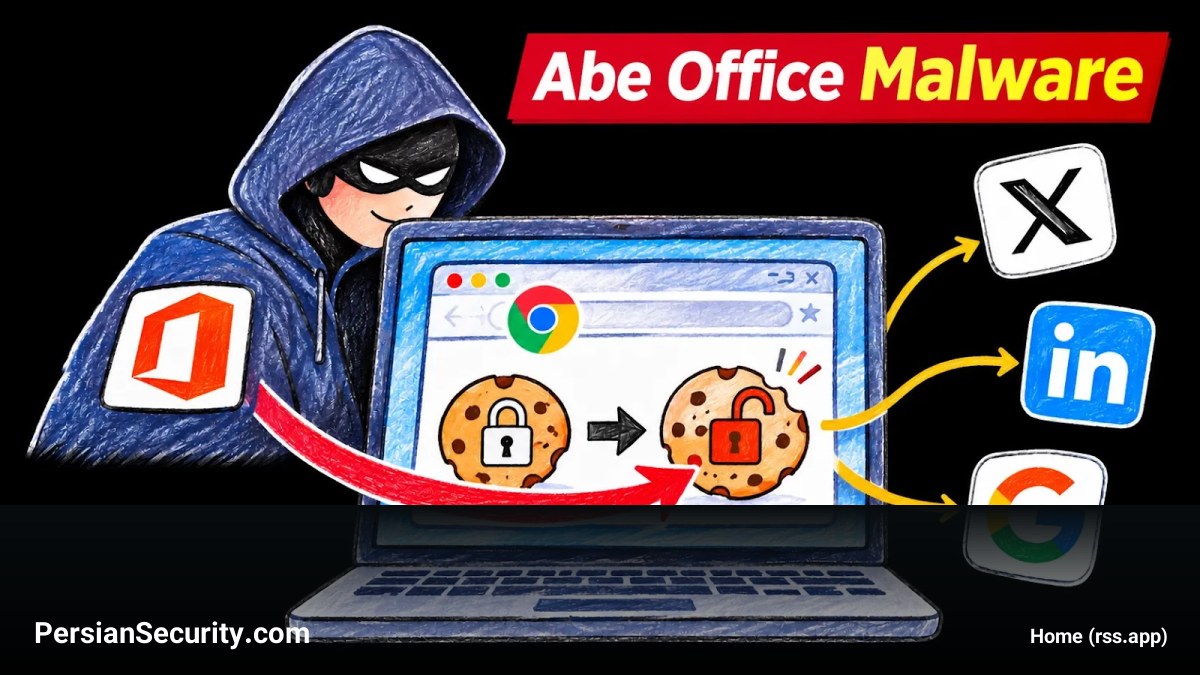
یک تروجان دسترسی از راه دور (RAT) جدید که خود را به عنوان ابزار کمکی “Abe Office workstation helper” معرفی میکند، با ترکیبی از کنترل مرورگر در حالت پنهان و ابزارهایی برای دور زدن مکانیزم رمزنگاری App-Bound در مرورگر Chrome شناسایی شده است.
مکانیزم دور زدن رمزنگاری
این بدافزار به جای تلاش برای شکستن الگوریتمهای رمزنگاری، از روش تزریق (Injection) استفاده میکند. این ابزار سرقت دادهها، یک Helper را به داخل فرآیند مرورگر Chrome تزریق کرده و از داخل محیط مورد اعتماد مرورگر، درخواست رمزگشایی دادهها را ارسال میکند.
تحلیل فنی و نحوه استقرار
فایل اجرایی AbeAgent.exe دارای یک گواهینامه امضای کد (Code-signing certificate) از SSL.com است. پس از اجرا، لودر بدافزار خود را در مسیر %USERPROFILE%AbeOffice کپی کرده، علامت Mark of the Web را حذف میکند و از طریق مقدار Run با نام “Abe Office Sync” و یک Task زمانبندی شده، تداوم (Persistence) خود را در سیستم برقرار میسازد.
قابلیتهای عملیاتی این بدافزار توسط سه افزونه رمزنگاری شده تأمین میشود:
- AbeCapability.dll: مدیریت توابع RAT.
- AbeHvcn.dll: فراهم کردن دسترسی به دسکتاپ پنهان و تزریق کد.
- AbeBrowserShim.dll: درخواست رمزگشایی کلیدهای مرورگر.
نکته قابل توجه این است که لودر بدافزار برای فعالسازی به یک کلید از سرور خود نیاز دارد، اما تحلیلها نشان میدهد که رمز عبور پیشفرض AbeOffice-ChangeMe برای باز کردن لودر و رمزنگاری ارتباطات شبکه استفاده شده است.
هدف قرار دادن Chrome 127 و App-Bound Encryption
گوگل در نسخه 127 مرورگر Chrome، قابلیت App-Bound Encryption را برای کوکیهای ویندوز معرفی کرد تا از دسترسی برنامههای غیرمجاز به دادههای رمزنگاری شده جلوگیری کند. با این حال، تزریق به مرورگر (Browser Injection) همچنان به عنوان یک مسیر حمله احتمالی باقی مانده است.
بدافزار Abe با اجرای یک مرورگر در حالت Off-screen و تزریق AbeBrowserShim.dll، سرویس ارتقای سطح دسترسی (Elevation Service) مرورگر را متقاعد میکند تا کلید App-Bound را رمزگشایی کرده و نتیجه را در مسیر C:ProgramDataAbeOfficeabe_jobkey.dat ذخیره کند.
سرقت دادهها و کنترل از راه دور
بخش سرقت دادهها که در کدهای داخلی با نام “DC Styler” شناخته میشود، برای جمعآوری رمزهای عبور، کوکیها، افزونهها و اطلاعات کارتهای بانکی در مرورگرهای Chrome، Edge، Brave، Opera و Firefox طراحی شده است.
علاوه بر این، مؤلفه hVNC پروفایلهای Chrome و Edge را به مسیر C:ProgramDataAbeOfficeSystemCache کپی کرده و آنها را در یک دسکتاپ نامرئی ویندوز باز میکند. این قابلیت به عامل تهدید اجازه میدهد تا مستقیماً با نشستهای (Sessions) فعال کاربر تعامل داشته باشد و برای مثال به صفحات مدیریت رمز عبور مرورگر دسترسی یابد.
شاخصهای شناسایی (IoCs) و توصیههای دفاعی
زیرساختهای فرمان و کنترل (C2) شناسایی شده شامل IPهای 2.26.230[.]54:9090 و 87.199.195[.]141 هستند.
به تیمهای SOC و متخصصان امنیت توصیه میشود موارد زیر را رصد کنند:
- بررسی وجود دایرکتوریهای AbeOffice و آثار تداوم آن در سیستم.
- مانیتورینگ ارتباطات شبکه با سرورهای ذکر شده.
- شناسایی تزریق به مرورگر و اجرای مرورگرها با فلگ
--window-position=-32000,-32000. - تحلیل فرآیندهای والد (Parent Processes) مشکوک در هنگام استفاده از Remote Debugging در Localhost.
در صورت تأیید سرایت، باید سیستم آسیبدیده ایزوله شده، تمامی نشستهای مرورگر ابطال (Revoke) و رمزهای عبور از طریق یک دستگاه پاک و امن تغییر یابند.