حملات ClickFix از دانلودهای ساده بدافزار فراتر رفته و اکنون از تکنیکهای پیچیدهتری برای نفوذ به شبکههای سازمانی استفاده میکنند. بررسیهای اخیر نشان میدهد که عاملان تهدید (Threat Actors) با پنهان کردن Payloadهای اجرایی در تصاویر PNG و هدف قرار دادن Domain Controllerهای ویندوز، به دنبال دسترسی پایدار و سرقت اعتبارنامهها (Credentials) هستند.
مهندسی اجتماعی و فریب کاربران
این حملات همچنان بر متقاعد کردن کاربر برای اجرای یک دستور کپیشده از وبسایت متکی است. برای افزایش نرخ موفقیت، مهاجمان از اعلانهای جعلی تأیید هویت (Verification Prompts)، پیامهای رنگی در ترمینال و نوارهای پیشرفت متحرک استفاده میکنند تا نصب بدافزار را شبیه به یک فرآیند روتین بررسی مرورگر جلوه دهند.
تکنیکهای پیشرفته پنهانسازی و اجرا
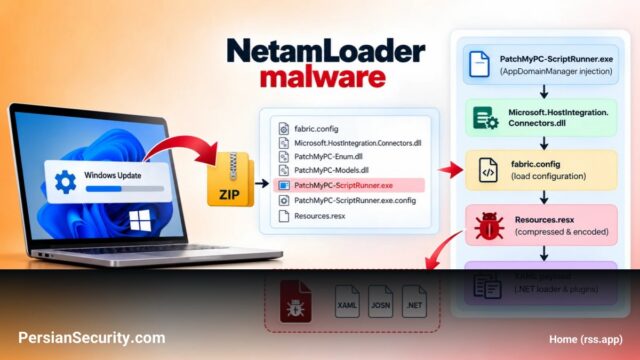
- بازسازی باینری از تصاویر: در برخی زنجیرههای حمله، یک دستور PowerShell جعلی اجرا شده و آرشیوی را دانلود میکند که شامل یک فایل اجرایی امضا شده توسط مایکروسافت، یک DLL مخرب و یک اسکریپت Batch است. این اسکریپت، دادههای اجرایی را از پیکسلهای تصاویر PNG استخراج کرده، فایلهای باینری را روی دیسک بازسازی و سپس آنها را اجرا میکند.
- سوءاستفاده از کش مرورگر: در موارد دیگر، دستوراتی طراحی شدهاند که به طور خاص برای Chrome، Firefox یا Brave عمل میکنند. در این روش، فایلی با اندازه دقیق در کش مرورگر قرار گرفته و سپس توسط دستور کپیشده، به حافظه موقت منتقل و به عنوان اسکریپت Batch اجرا میشود.
نفوذ به زیرساخت و حرکت عرضی (Lateral Movement)
برخی از این حملات با استفاده از تکنیک DLL Sideloading و ابزارهای مدیریتی ویندوز، موفق به دسترسی به Domain Controller اصلی شدهاند. پس از ایجاد دسترسی پایدار (Persistence)، مهاجمان با بررسی Trustهای دامنه و عضویتهای مدیران (Administrator)، از WinRM برای حرکت عرضی در شبکه و ایجاد حسابهای کاربری جدید استفاده کردهاند.
بدافزارهای شناسایی شده
علاوه بر Matanbuchus 3.0 و AstarionRAT، بدافزار DuskDesk نیز شناسایی شده است. DuskDesk یک تروجان دسترسی از راه دور (RAT) مبتنی بر Node.js است که در قالب نرمافزار مدیریت سیستم ظاهر میشود و از طریق ایجاد Persistence در هنگام ورود کاربر (Logon)، با سرور فرماندهی و کنترل (C2) ارتباط برقرار میکند.
توصیههای دفاعی برای تیمهای SOC
برای مقابله با این تهدیدات، اولویتهای زیر توصیه میشود:
- آموزش کاربران برای عدم کپی و اجرای دستورات وبسایتها در ترمینال.
- محدود کردن اجرای اسکریپتهای غیرقابل اعتماد.
- مانیتورینگ دقیق دستورات PowerShell کدگذاری شده (Encoded)، ورودیهای جدید در Registry Run keys و ترافیک غیرمنتظره SSH.
- تمرکز بر شناسایی رفتارهای زنجیرهای به جای تکیه بر هش (Hash) یا نام فایلها.