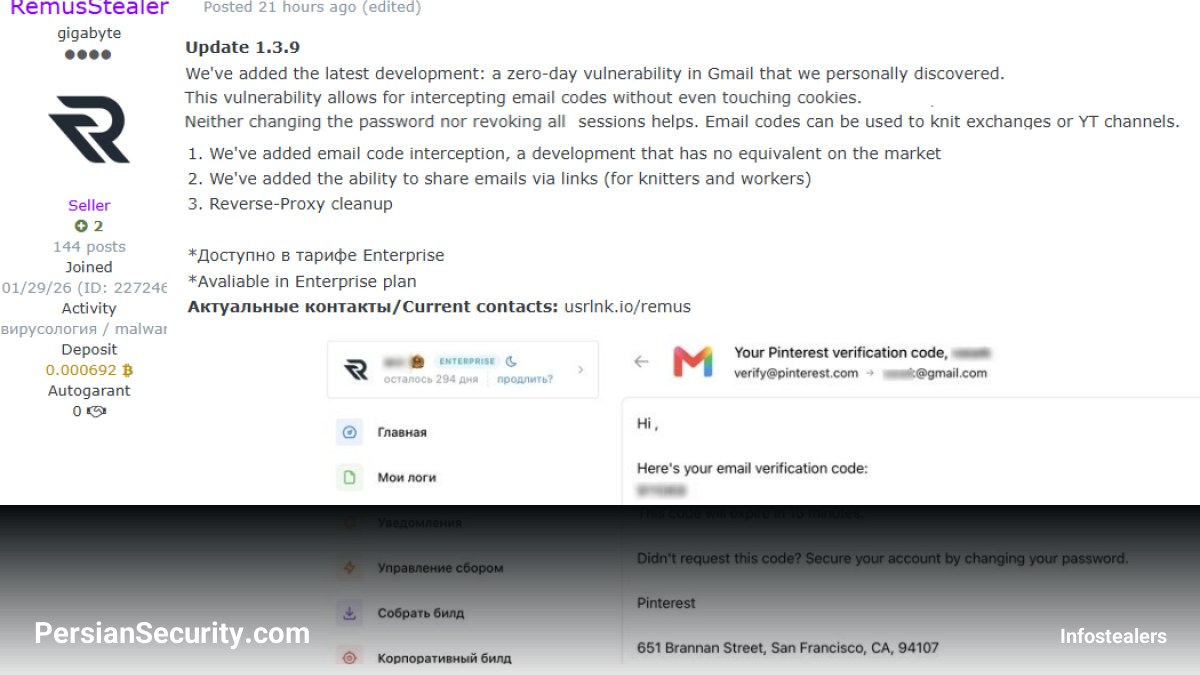
بدافزار Remus Stealer که در دسته Infostealerها قرار دارد، قابلیت جدیدی را برای دسترسی مستقیم و مداوم به صندوق ورودی (Inbox) حسابهای Gmail تبلیغ میکند. این قابلیت به مهاجمان اجازه میدهد حتی پس از تغییر رمز عبور یا ابطال نشستها (Session Revocation) توسط قربانی، همچنان به پیامهای دریافتی دسترسی داشته باشند.
بررسی ادعای زیرو دِی (Zero-Day)
برخلاف ادعاهای مطرح شده توسط توسعهدهنده بدافزار، شواهدی مبنی بر وجود یک آسیبپذیری زیرو دِی در سرویسهای گوگل یافت نشده است. تحلیلهای فنی نشان میدهند که این قابلیت احتمالاً از طریق سوءاستفاده از مجوزهای (Authorization) بهدستآمده از حافظه مرورگر در زمان سرایت (Infection) عمل میکند. زمانی که دستگاه آلوده است، بدافزار میتواند توکنها یا کوکیهای معتبری را استخراج کند که اجازه دسترسی به حساب را حتی پس از بسته شدن مرورگر یا خروج فرآیند بدافزار فراهم میسازد.
مکانیزم عملکرد و ریسکهای امنیتی
این قابلیت در نسخه 1.3.9 Remus معرفی شده و به صورت سرویسهای سازمانی (Enterprise) عرضه میشود. ریسک اصلی این است که مهاجم با حفظ دسترسی به Gmail، میتواند لینکهای بازیابی (Recovery Links) و کدهای تایید (Verification Codes) سایر سرویسهای حساس را رهگیری کند. این امر منجر به تسخیر زنجیرهای حسابهای کاربری (Account Takeover) میشود.
- استخراج اطلاعات از حافظه: بدافزار با تعامل با حافظه مرورگر، دسترسیهای فعال را جذب میکند.
- تداوم دسترسی: ادعای دسترسی پس از تغییر رمز عبور، میتواند ناشی از استفاده مجدد از توکنهای OAuth یا نشستهای فعال باشد که به درستی ابطال نشدهاند.
اقدامات دفاعی و پاسخ به حادثه
برای مقابله با تهدیدات ناشی از این نوع بدافزارها، توصیههای زیر برای تیمهای امنیتی و مدیران SOC ارائه میشود:
- جداسازی نقطه نهایی (Endpoint Isolation): بلافاصله دستگاه آلوده را از شبکه جدا کنید تا از سرایت بیشتر و استخراج دادههای جدید جلوگیری شود.
- بازنشانی امن اعتبارنامهها: تغییر رمز عبور و ابطال تمامی نشستهای فعال (Sessions) باید حتماً از طریق یک دستگاه سالم و پاکسازی شده انجام شود.
- بازبینی تنظیمات صندوق ورودی: بررسی دقیق تنظیمات Gmail از جمله قوانین ارجاع (Forwarding Rules)، فیلترها و روشهای بازیابی حساب برای اطمینان از عدم تغییر توسط مهاجم.
- بررسی حسابهای وابسته: اولویت را به سرویسهایی بدهید که از Gmail برای احراز هویت یا بازیابی استفاده میکنند.