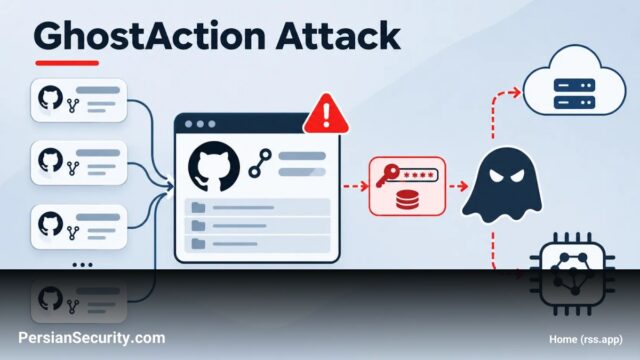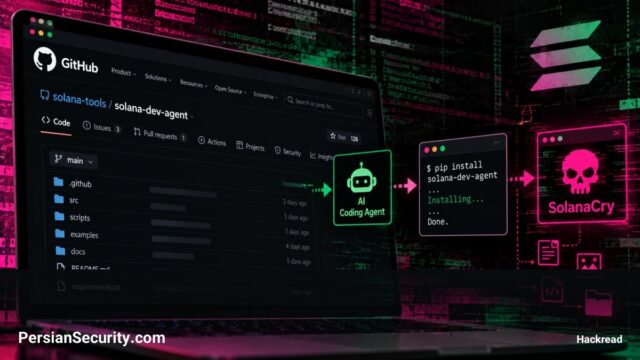
تحقیقات اخیر نشان میدهد که پروژههای جعلی در پلتفرم GitHub با هدف توزیع بدافزار، بیش از ۲۰۰۰ سیستم کامپیوتری را آلوده کردهاند. این کمپین که توسط شرکت امنیتی Doctor Web شناسایی شده، ابتدا علاقهمندان به بازیهای بلاکچین (Blockchain Games) را هدف قرار داده بود، اما اخیراً تمرکز خود را بر متخصصان امنیت اطلاعات (Information Security Professionals) معطوف کرده است.
روش نفوذ و پنهانسازی
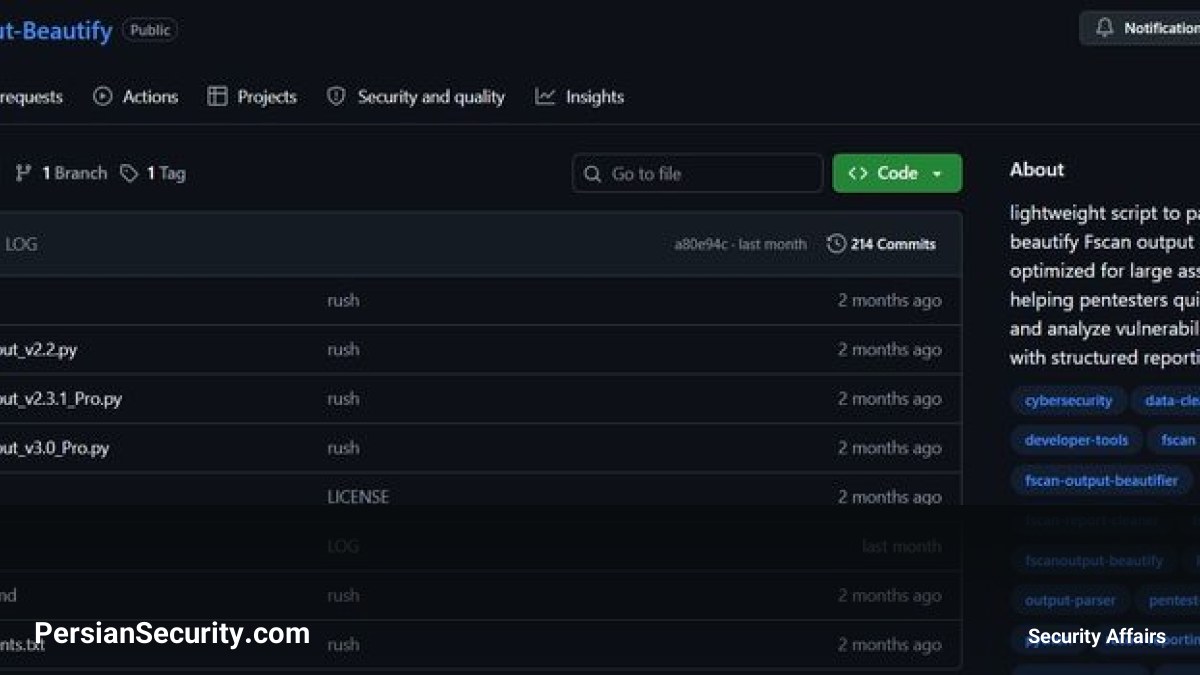
مهاجمان با قرار دادن کدهای مخرب در فایلهای پروژههای Visual Studio، Python و Go، تلاش میکنند از شناسایی شدن توسط سیستمهای امنیتی جلوگیری کنند. یکی از تکنیکهای مورد استفاده، استفاده از بلوکهای بزرگ از فضاهای خالی (Blank Spaces) در کدها برای دشوار کردن فرآیند تحلیل است. این پروژهها ادعا میکنند ابزارهایی برای اسکن خودکار (Automated Scanning)، تست امنیت و تحلیل لاگ (Log Analysis) ارائه میدهند؛ برای مثال، یکی از این پروژهها خود را جایگزین ابزار امنیتی Fscan معرفی کرده است.
تحلیل بدافزار و مکانیزمهای دفاعی
پس از سرایت (Infection) و اجرای پروژه، یک اسکریپت PowerShell اجرا شده و با استفاده از پلتفرمهای معتبری مانند YouTube، Telegram و Google Docs، با سرورهای مهاجم ارتباط برقرار میکند. بدافزار اصلی که با نام Microsoft.exe شناخته میشود، یک اپلیکیشن ماژولار ساخته شده با فریمورک Electron است که اقدامات مخربی را انجام میدهد:
- غیرفعالسازی دفاع سیستم: از کار انداختن Windows Defender، UAC، System Restore و Shadow Copies.
- حذف آنتیویروسها: حذف محصولات امنیتی مانند McAfee، ESET و Malwarebytes.
- تکنیکهای فرار (Evasion): استفاده از حالتهای مختلف مانند Mode3 برای جعل فرآیند والد (Parent Process)، غیرفعال کردن Smart App Control، انجام Direct System Calls و اصلاح (Patching) فرآیند Event Tracing جهت دور زدن نظارتهای سیستمعامل.
پیامدهای حمله و سرقت دادهها
این حمله شامل چندین بارگذاری (Payload) مختلف است که وظایف متفاوتی را بر عهده دارند:
- AsyncRAT: یک بدافزار دسترسی از راه دور (Remote Access Backdoor) برای کنترل سیستم.
- Clipper: جایگزینی آدرسهای کیف پول ارز دیجیتال در حافظه Clipboard.
- Stealer: سرقت دادههای مرورگر، تنظیمات VPN، فایلهای پیامرسانها، توکنهای Discord و پیکربندی ابزارهایی مانند FileZilla و MobaXterm.
تحلیلها نشان میدهد که مهاجمان به طور مداوم در حال توسعه و بهروزرسانی این تروجانها هستند تا قابلیتهای جدیدی مانند نصب خودکار به عنوان یک سرویس سیستم (System Service) را اضافه کنند.