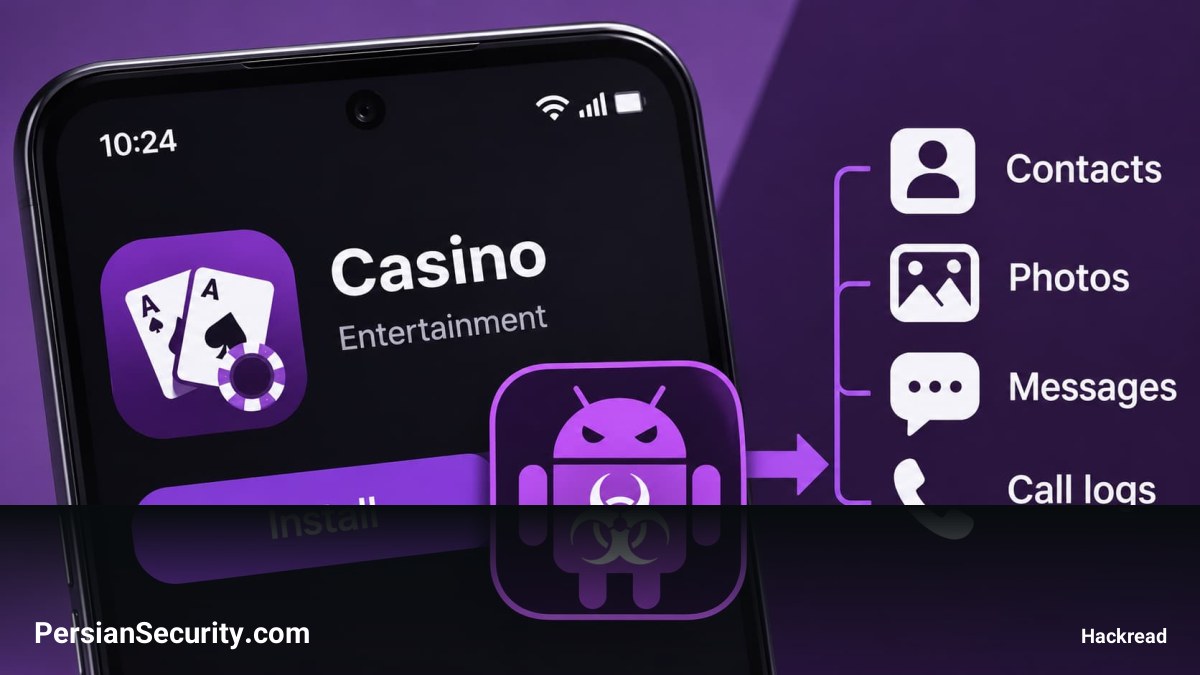
یک اپلیکیشن جعلی کازینوی ماکائو با استفاده از احتمالات دستکاری شده در بازیها، کاربران اندروید را هدف قرار داده است تا علاوه بر کلاهبرداری مالی، اطلاعات حساس آنها از جمله شماره تلفن، موقعیت مکانی و مشخصات دستگاه را سرقت کند.
تحلیل عملکرد و اهداف بدافزار
این بدافزار که با نام Android/TinstaPorn.A!tr شناسایی شده است، خود را به عنوان نسخه آنلاین یک کازینوی مشهور معرفی میکند. برخلاف نامش، این برنامه هیچ ارتباطی با محتوای بزرگسالان ندارد و تمرکز آن بر ارائه بازیهایی نظیر اسلات (Slots) و رولت است که احتمالات ریاضی آنها به نفع اپراتورها تغییر یافته تا کاربران را به پرداختهای بیشتر و شارژ حسابهای VIP ترغیب کند.
علاوه بر ضررهای مالی، این بدافزار دسترسیهای گستردهای برای جمعآوری دادههای شخصی دارد. اطلاعات استخراج شده شامل موارد زیر است:
- شماره تلفن کاربر
- موقعیت مکانی دقیق (شامل طول و عرض جغرافیایی، دقت مکان و برچسب زمانی)
- شناسههای سختافزاری و اطلاعات فنی دستگاه جهت اثرانگشت دیجیتال (Fingerprinting)
این دادهها از طریق مسیرهای ارتباطی خاصی مانند /loc/geo-location و /bind_phone به سرورهای بازی ارسال میشوند تا اپراتورها بتوانند حساب کاربری و شماره تلفن هر فرد را به دستگاه و مکان فیزیکی او متصل کنند.
چالشهای تحلیل فنی و استفاده از Flutter
بدافزار TinstaPorn با استفاده از فریمورک Flutter توسعه یافته است. این انتخاب باعث پیچیدگی فرآیند تحلیل بدافزار (Malware Analysis) میشود، زیرا کد کامپایل شده در Flutter مشابه اپلیکیشنهای استاندارد اندروید نیست. تفاوت در رابط باینری اپلیکیشن (ABI) باعث میشود تعامل کد با سیستمعامل تغییر کرده و بررسی رفتار برنامه برای تحلیلگران دشوارتر شود.
با این حال، استفاده از ابزارهای مدرنی مانند r2flutter، Bytecode Studio و تحلیلهای مبتنی بر هوش مصنوعی (AI-assisted analysis) از طریق r2ai، امکان شناسایی دقیقتر این نوع تهدیدات را فراهم کرده است.
زیرساخت ارتباطی و معماری بکاند
این پلتفرم از یک زیرساخت سروری چندمرحلهای برای حفظ پایداری عملیات استفاده میکند:
- مدیریت پیکربندی: اپلیکیشن ابتدا برای دریافت آدرس سرورها به فایلهای پیکربندی میزبانی شده در GitHub و Gitee متصل میشود.
- پایگاه داده محلی: جزئیات سرورهای بازی پس از دریافت، در یک دیتابیس
SQLiteمحلی ذخیره میشوند و در صورت عدم دسترسی، برنامه از آدرسهای جایگزین (Hardcoded) استفاده میکند. - امنیت ارتباطات: برای احراز هویت درخواستها از رمزنگاری AES و امضاهای
HMAC-SHA256استفاده شده است. با این حال، کلید AES به صورت متن ساده (Cleartext) توسط سرور ارسال میشود که نشان میدهد هدف از رمزنگاری، تنها پنهان کردن ترافیک از دید ابزارهای نظارتی ساده بوده و امنیت واقعی ایجاد نمیکند.
این تحلیل تأکید دارد که TinstaPorn فراتر از یک پروژه بدافزاری ساده است و نشاندهنده یک توسعه برنامهریزی شده با زیرساخت تمیز، استفاده از چندین REST API و یک اکوسیستم کامل است.