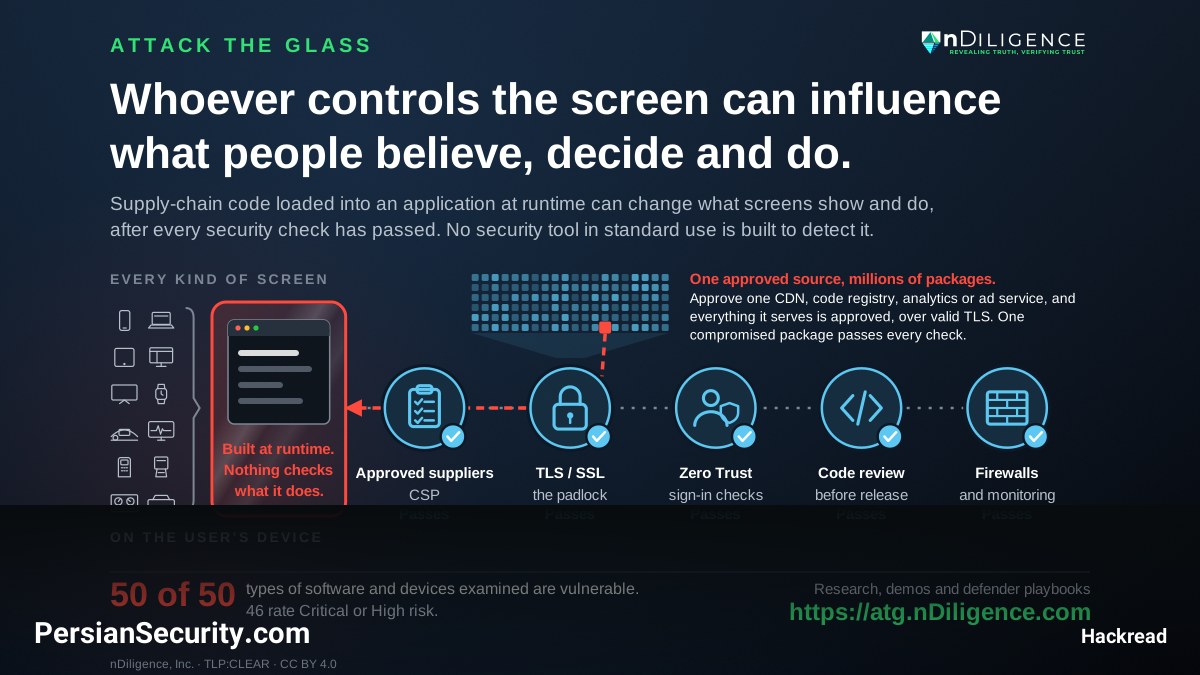
تحقیقات گسترده و چهارساله نشان میدهد که یک آسیبپذیری بحرانی در نحوه استفاده اپلیکیشنها از دستگاههای کاربران برای رندر کردن محتوا (runtime client-side rendering) وجود دارد. این نقص امنیتی که با نام Attack the Glass (ATG) شناخته میشود، به مهاجم اجازه میدهد تا پس از گذراندن تمامی مراحل بررسی امنیتی، آنچه کاربر بر روی صفحه مشاهده میکند یا آنچه نرمافزار انجام میدهد را دستکاری کند.
مکانیسم حمله و نفوذ به زنجیره تأمین
بسیاری از نرمافزارهای حیاتی، از مرورگرهای وب و اپلیکیشنهای موبایل گرفته تا نمایشگرهای خودرو، تجهیزات پزشکی و سیستمهای کنترل صنعتی (ICS)، رابط کاربری خود را در حین اجرا بر روی دستگاه کاربر میسازند. این فرآیند از کد، داده و رسانههایی تشکیل شده است که از صدها تأمینکننده (Suppliers) مختلف تأمین میشوند.
یک عامل تهدید (Threat Actor) با تسلط بر هر یک از این تأمینکنندگان، میتواند دسترسی مستقیم به داخل اپلیکیشن در حال اجرا پیدا کند. نکته بسیار مهم این است که پروتکلهای امنیتی نظیر Zero Trust، فایروالها (Firewalls)، رمزنگاری (Encryption) و بازبینی کد (Code Review) همگی قبل از بارگذاری کد روی دستگاه انجام میشوند. پس از بارگذاری، کد مورد اعتماد تلقی شده و هیچ مکانیزمی برای بررسی فعالیتهای بعدی آن وجود ندارد. این امر به مهاجم اجازه میدهد تا محتوای صفحه را تغییر داده، ورودیهای کاربر را سرقت کند و با هویت کاربر فعالیت نماید.
پیامدهای گسترده و نمونههای واقعی
این تحقیق دستهبندیهای مختلفی از اثرات حمله را شامل میشود: فریب (Deceive)، اختلال (Disrupt)، کاهش کارایی (Degrade)، محرومسازی (Deny) و تخریب (Destroy). این تکنیک میتواند برای انتشار اطلاعات نادرست در سایتهای خبری، نمایش تصاویر غلط به اپراتورهای زیرساختهای حیاتی یا پنهان کردن هشدارهای ایمنی استفاده شود.
به عنوان یک نمونه، در سال ۲۰۲۴، دامنه مربوط به کتابخانه Polyfill.io که توسط بیش از ۱۰۰,۰۰۰ وبسایت استفاده میشد، به یک شرکت تحت تحریم فروخته شد. کد تغییریافته ماهها بر روی دستگاه کاربران اجرا شد بدون اینکه ابزارهای امنیتی خودکار قادر به شناسایی آن باشند.
ضرورت مقابله
با توجه به اینکه این آسیبپذیری میتواند یکپارچگی (Integrity) سیستمهای نرمافزاری را در صنایع مختلف، دولتها و زیرساختهای حیاتی هدف قرار دهد، درک این نوع تهدیدات در زنجیره تأمین دیجیتال برای متخصصان امنیت و مدیران SOC ضروری است.