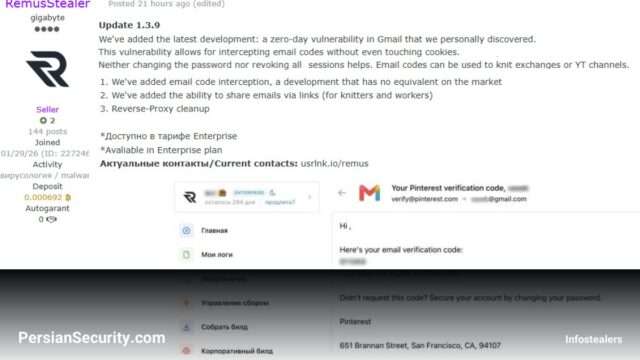
گزارشهای اخیر نشان میدهد که توسعهدهندگان ابزارهای هکری در حال بازاریابی برای یک قابلیت جدید با قیمت ۱۰۰۰ دلار در ماه هستند که ادعا میکند دسترسی مداوم به صندوق پیام Gmail را حتی پس از تغییر رمز عبور و ابطال نشستها (Sessions) حفظ میکند. این قابلیت که بخشی از بدافزار Remus Stealer (یک نوع Infostealer) است، پتانسیل بالایی برای تهدید امنیت حسابهای کاربری دارد، هرچند اثربخشی آن هنوز بهطور مستقل تأیید نشده است.
جزئیات عملکرد و ادعاهای مطرح شده
بر اساس تحلیلهای شرکت امنیتی Hudson Rock، این ابزار به مهاجمان اجازه میدهد تا از طریق یک داشبورد مدیریت دستگاههای سرقتشده، به صندوق پیام قربانی دسترسی مستقیم داشته باشند. ادعای اصلی توسعهدهنده این است که برخلاف روشهای سنتی، تغییر رمز عبور یا بستن مرورگر مانع از دسترسی مهاجم نخواهد شد. این ویژگی در سطح “Enterprise” عرضه میشود و شامل قابلیت اشتراکگذاری لینکهای صندوق پیام با سایر اپراتورها نیز هست.
اگرچه جزئیات فنی دقیق منتشر نشده است، اما گمان میرود این بدافزار با تعامل با حافظه مرورگر (Browser Memory)، یک توکن احراز هویت (Authorization Token) ایجاد یا بازیابی میکند. این توکن میتواند به مهاجم اجازه دهد تا حتی پس از توقف اجرای بدافزار، همچنان از طریق اجزای از راه دور به ایمیلها دسترسی داشته باشد، تا زمانی که گوگل آن توکن را معتبر بشناسد.
ریسکهای امنیتی و سناریوهای حمله
خطر اصلی در صورت صحت این ادعا، فراتر از دسترسی به یک حساب Gmail است. مهاجمان میتوانند لینکهای بازیابی رمز عبور و کدهای تأیید (Verification Codes) ارسال شده به ایمیل را رهگیری کنند. این امر امکان دسترسی به سایر سرویسهای آنلاین متصل به آن آدرس ایمیل را فراهم میسازد و Gmail را به یک هدف بسیار ارزشمند برای حملات زنجیرهای تبدیل میکند.
شایان ذکر است که این ادعا مشابه تکنیکهایی است که پیشتر توسط ابزارهای دیگری مانند PRISMA و Lumma برای دستکاری توکنها و حفظ دسترسی از طریق کوکیهای گوگل استفاده شده بود.
توصیههای امنیتی و اقدامات پیشگیرانه
با توجه به ماهیت این تهدید، توصیه میشود در صورت مشکوک شدن به سرایت (Infection)، اقدامات زیر انجام شود:
- پاکسازی دستگاه: ابتدا دستگاه آلوده را از شبکه جدا کرده و بهطور کامل پاکسازی کنید.
- تغییر رمز عبور: رمزهای عبور خود را حتماً از طریق یک دستگاه امن و پاکسازیشده تغییر دهید.
- بازبینی نشستها: تمامی نشستهای فعال (Active Sessions) و دسترسیهای شخص ثالث (Third-party access) را در تنظیمات حساب خود بررسی و موارد مشکوک را ابطال کنید.
- امنیت حسابهای مرتبط: تمامی حسابهای دیگری که از Gmail برای بازیابی رمز عبور استفاده میکنند را بازبینی و ایمنسازی کنید.
در حال حاضر، این موضوع به عنوان یک ادعای بازاریابی توسط توسعهدهنده شناخته میشود و هنوز به عنوان یک آسیبپذیری تأیید شده (Zero-Day) در زیرساختهای گوگل ثبت نشده است.