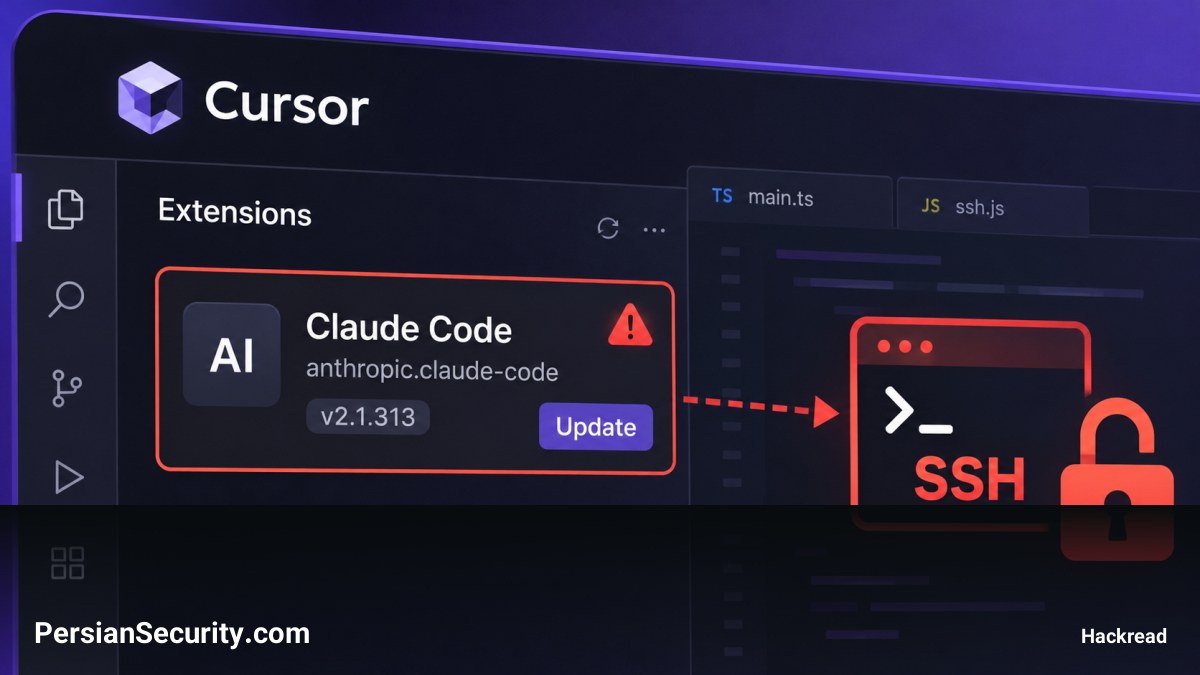
توسعهدهندگانی که افزونههای Claude Code را از طریق مارکتپلیس Cursor نصب کردهاند، با بستههای آلودهای مواجه شدهاند که برای جمعآوری اطلاعات سیستم و ایجاد دسترسی از راه دور (Remote Access) توسط مهاجمان طراحی شدهاند. شرکت Cursor با وجود حذف دانلودهای مخرب، هشدار داده است که تنها با حذف افزونه، فایلهای باقیمانده از بدافزار از سیستم پاکسازی نمیشوند.
جزئیات نسخههای آلوده و زمان انتشار
بر اساس گزارشهای امنیتی، دو نسخه از این افزونه برای سیستمعاملهای Windows و macOS مورد تهدید قرار گرفتهاند:
- نسخههای آسیبپذیر: 2.1.312 و 2.1.313
- بازه زمانی انتشار: حدود ساعت 2:27 تا 13:35 به وقت PDT در تاریخ 29 اکتبر 2026
تحلیل فنی بدافزار و نحوه اجرا
تحلیلهای انجام شده نشان میدهد که یک لودر (Loader) مخرب شامل 66 خط کد، پیش از اجرای کدهای اصلی JavaScript افزونه، در فایل extension.js تزریق شده است. این لودر بلافاصله پس از فعالسازی افزونه یا باز شدن Webview اجرا میشود.
پس از اجرا، بدافزار اطلاعات میزبان و کاربر را جمعآوری کرده و تلاش میکند تا:
- یک کلید SSH تحت کنترل مهاجم اضافه کند.
- سرویس SSH را فعال نماید.
- یک تونل معکوس (Reverse Tunnel) ایجاد کند تا دسترسی از راه دور به سرورهای مهاجم فراهم شود.
اگرچه به دلیل محدودیتهای دسترسی Administrator در بسیاری از سیستمها، ایجاد تونل با موفقیت کامل همراه نبوده، اما بدافزار همچنان توانسته است فایلهای پایداری (Persistence) و اطلاعات دستگاه را در سیستم باقی بگذارد.
مکانیزمهای پایداری (Persistence) و اقدامات لازم
مهاجمان از روشهای مختلفی برای ماندگاری در سیستم استفاده کردهاند که شامل موارد زیر است:
- در macOS: استفاده از LaunchAgent.
- در Windows: ایجاد یک Scheduled Task با نام SysMon و استفاده از پوشه Startup.
اقدامات اصلاحی: کاربران آسیبپذیر باید علاوه بر حذف افزونه، کلیدهای SSH غیرمجاز را حذف کرده، فایلهای پایداری را پاک کنند و تمامی اعتبارنامههای (Credentials) حساس را از طریق یک سیستم امن تغییر دهند. Cursor اسکریپتهای مخصوص پاکسازی برای Windows و macOS ارائه کرده است.