اکسپلویتها
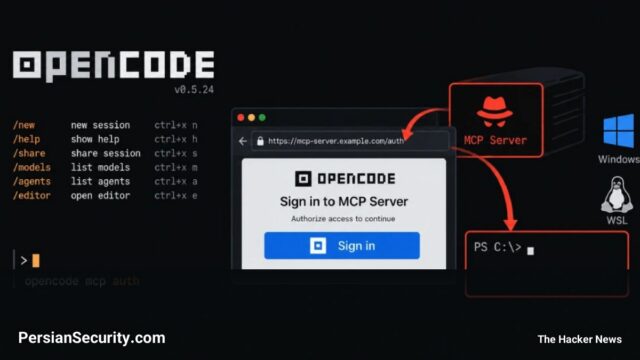
آسیبپذیری OpenCode: امکان اجرای کد از راه دور (RCE) در ویندوز و WSL از طریق سرورهای MCP
نقص امنیتی در OpenCode به مهاجمان اجازه میدهد از طریق سرورهای MCP مخرب، دستورات PowerShell را در سیستمهای ویندوز و…
نقص امنیتی در OpenCode به مهاجمان اجازه میدهد از طریق سرورهای MCP مخرب، دستورات PowerShell را در سیستمهای ویندوز و…
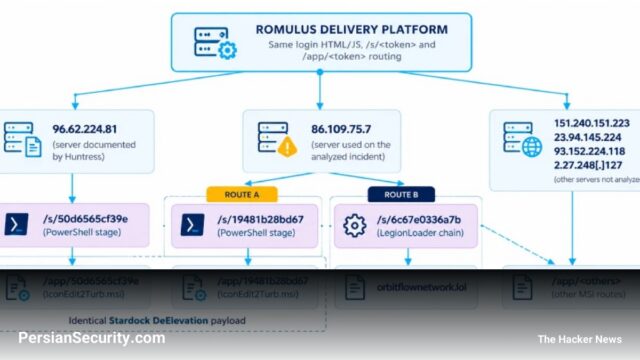
پژوهشگران امنیتی از پلتفرم جدید ROMULUS پردهبرداری کردند که از تکنیکهای مهندسی اجتماعی ClickFix برای توزیع بدافزارهایی مانند LegionLoader استفاده…
گروه Kimsuky در عملیاتی به نام GitPower از GitHub و GitLab برای توزیع بدافزار و سرقت دادهها از طریق مهندسی…
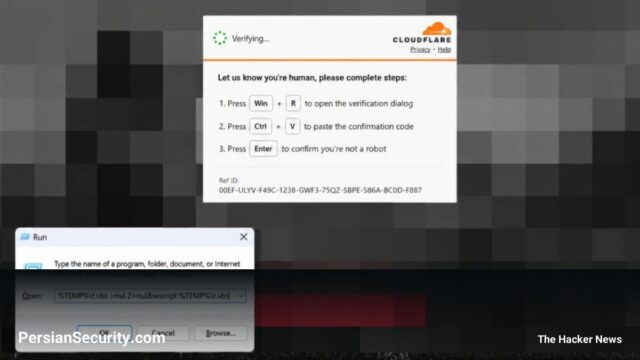
حملات ClickFix با استفاده از تکنیک Cache Smuggling، Payloadهای مخرب را در حافظه مرورگر پنهان کرده و محدودیتهای ورودی ویندوز…
کلاهبرداران با استفاده از تبلیغات گوگل و ساخت Custom GPTهای جعلی، کاربران را فریب میدهند تا دستورات مخرب را در…
افشای یک سرور استیجینگ متعلق به مهاجمان، ابزارهای تخصصی برای نفوذ به Microsoft SQL Server و استخراج اعتبارنامهها را برملا…
مهاجمان با سوءاستفاده از قابلیت Custom GPT در OpenAI، کاربران را از طریق تبلیغات گوگل به صفحات جعلی هدایت کرده…
مهاجمان با ایجاد Custom GPTهای جعلی در پلتفرم OpenAI، کاربران را از طریق مهندسی اجتماعی به اجرای دستورات PowerShell و…
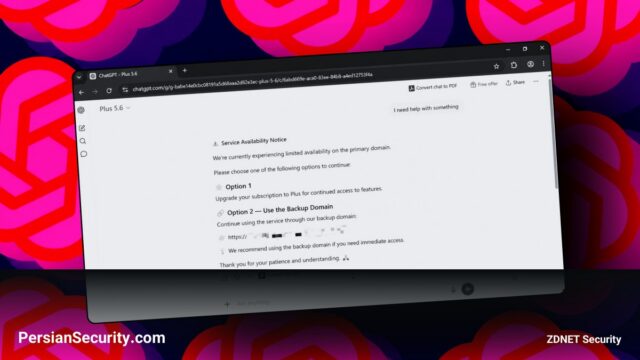
مهاجمان با ایجاد GPTهای سفارشی جعلی در ChatGPT و استفاده از تکنیک ClickFix، کاربران را فریب میدهند تا دستورات PowerShell…
عوامل تهدید با ثبت دامنه third-party[.]com که در مستندات فنی به عنوان Placeholder استفاده میشود، حملات ClickFix را برای اجرای…