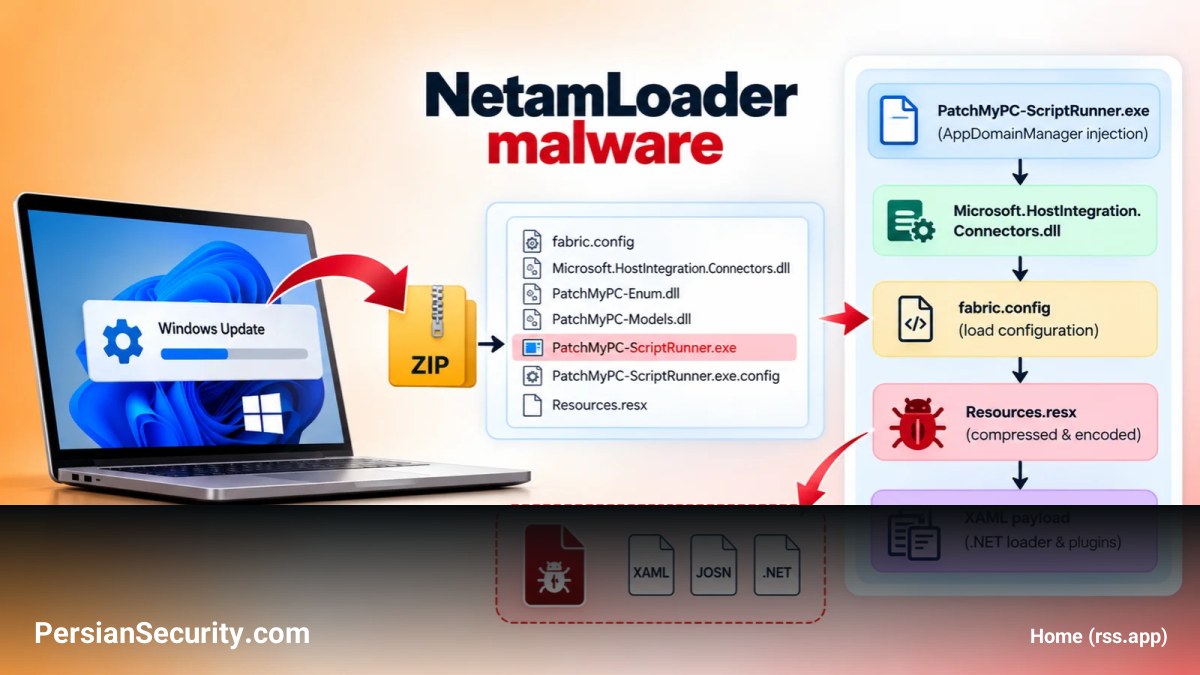
محققان امنیتی کسپرسکی (Kaspersky) از کشف یک چارچوب بارگذاری (Loading framework) جدید مبتنی بر .NET به نام NetamLoader خبر دادند که از نشانهگذاری XAML برای فعالیت خود استفاده میکند.
تحقیقات نشان میدهد که این فعالیت یک حمله زنجیره تأمین (Supply-chain attack) علیه نسخههای سفارشیشده ویندوز است که منحصراً در نهادهای دولتی در آسیا استفاده میشود. با این حال، هنوز هیچ گروه تهدید پیشرفته (APT) مشخصی به این حمله مرتبط نشده است.
جزئیات فنی و مکانیزم حمله
این بدافزار از طریق یک فایل .config که از تزریق AppDomainManager برای بارگذاری اسمبلیهای (Assemblies) دلخواه .NET استفاده میکند، فعالیت خود را آغاز میکند. این فایل در داخل یک آرشیو CAB در مسیر C:WindowsSoftwareDistributionDownload قرار گرفته است. نکته قابل توجه این است که اکثر محتویات این آرشیو از اجزای قانونی Patch My PC بودند و اسمبلیهای تزریقشده نیز دارای امضای مایکروسافت (Microsoft-signed) بودند، اما فایل Resources.resx آلوده بود.
فرآیند حمله به شرح زیر است:
- استفاده از حمله ناپایداری (Deserialization attack) از نوع TypeConfuseDelegate برای اجرای اولین پیلود (Payload) XAML.
- استخراج کلید AES از طریق هش SHA-256 خط فرمان میزبان برای رمزگشایی پیلودهای بعدی.
- دور زدن AMSI: بدافزار با تغییر مسیر اشارهگر
CAmsiAntimalware::Scanبه یک تابع اصلاحشده، باعث میشود تمام اسکنهای امنیتی نتیجهای پاک (Clean) برگردانند. - فرار از EDR: استفاده از یک شیء COM ایجاد شده توسط RPC برای اجرای XAML-3 درون فرآیند
dllhost.exe، که باعث جداسازی پیلود از درخت فرآیند اصلی و دور زدن سیستمهای تشخیص و پاسخ (EDR) میشود.
تکنیکهای بقا و ارتباط با C2
برای مقابله با تحلیلهای امنیتی، این بدافزار از تکنیکهای زیر استفاده میکند:
- فرار از Sandbox: انتظار بین ۲۰ تا ۴۰ دقیقه قبل از اولین تماس با سرور فرماندهی و کنترل (C2) برای شکست دادن محیطهای ایزوله.
- پاکسازی ردپا: حذف سوابق بهروزرسانی، لاگهای CLR و فایلهای Prefetch برای مخفی ماندن از دید تحلیلگران.
- ارتباطات رمزنگاریشده: استفاده از پروتکل AES-128-CBC همراه با HMAC-SHA256 برای ارتباط با سرور C2 که در دامنه
openaigpt4v[.]comقرار دارد.
توصیههای امنیتی
تیمهای دفاعی و مدیران SOC باید نسبت به موارد زیر هوشیار باشند:
- وجود فایلهای .config غیرمنتظره در کنار فایلهای اجرایی .NET، بهویژه در مسیرهای
SoftwareDistributionDownloadInstall. - تغییرات مشکوک در سرویس AMSI (AMSI tampering).
- اجرای غیرعادی
dllhost.exeاز طریق COM.