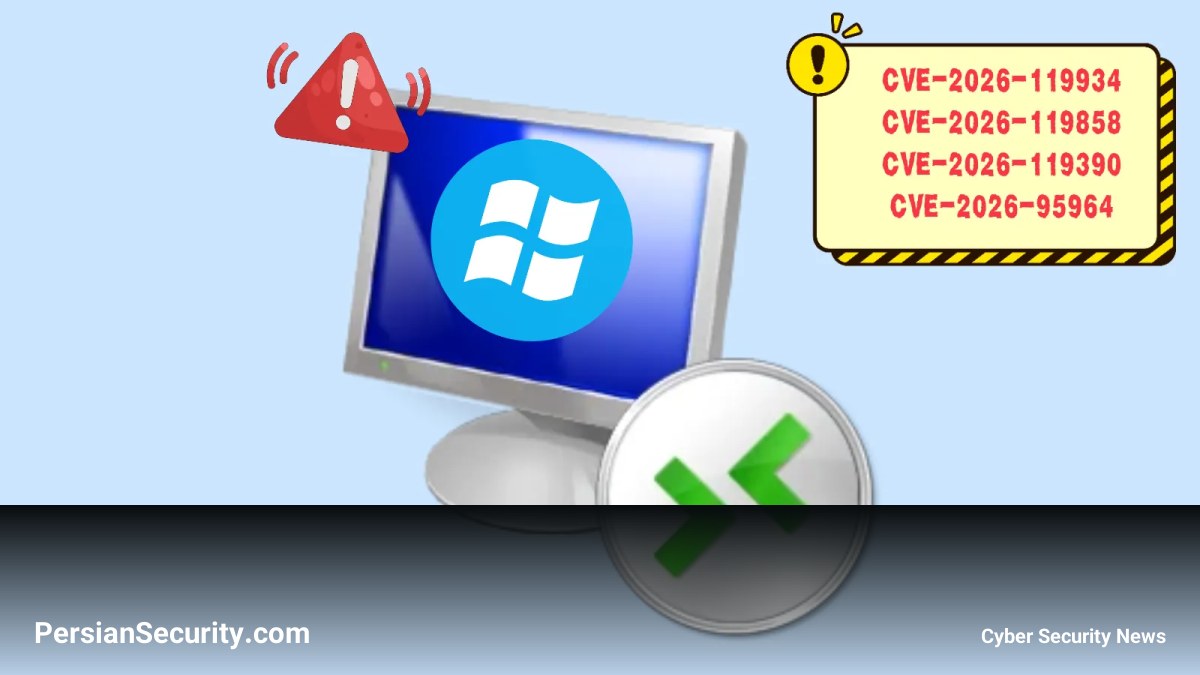
مایکروسافت بهروزرسانیهای امنیتی جدیدی را برای رفع چهار آسیبپذیری در کلاینت Remote Desktop ویندوز منتشر کرده است. این نقصهای امنیتی به مهاجمان اجازه میدهند تا از طریق اتصالات شبکه یا دسترسی محلی، کد مخرب را روی سیستم هدف اجرا کنند.
تحلیل آسیبپذیریهای شبکه
سه مورد از این آسیبپذیریها دارای مسیر حمله از طریق شبکه هستند که خطر سرایت را افزایش میدهند:
- CVE-2026-119934: با امتیاز CVSS 8.8 و درجه شدت Important، این نقص یک باگ Double-free است. در این حالت، کلاینت یک ناحیه از حافظه را بیش از یک بار آزاد میکند که منجر به اختلال در مدیریت حافظه میشود. اگر کاربر به یک سرور مخرب متصل شود، مهاجم میتواند هنگام پردازش پاسخ سرور، کد دلخواه خود را اجرا کند. برای این حمله، تعامل کاربر (User Interaction) ضروری است.
- CVE-2026-119858: این آسیبپذیری مربوط به Heap-based Buffer Overflow است که به مهاجم اجازه میدهد کد را از طریق شبکه اجرا کند. این نقص زمانی رخ میدهد که دادههای ورودی از فضای رزرو شده در حافظه فراتر روند. بهرهبرداری از این مورد به تنظیمات خاص پروتکل یا پیکربندیهای خاص بستگی دارد.
- CVE-2026-95964: یک Race Condition با امتیاز CVSS 7.5 که بر نحوه اشتراکگذاری منابع بین عملیات کلاینت بدون همگامسازی (Synchronization) صحیح تأثیر میگذارد. اجرای موفق این حمله دشوار است زیرا نیازمند ترتیب زمانی بسیار دقیقی از عملیات است و تعامل کاربر نیز در آن الزامی است.
آسیبپذیری دسترسی محلی
مورد چهارم، یعنی CVE-2026-119390، با وجود اینکه در دستهبندی Remote Code Execution قرار دارد، اما متفاوت از موارد قبلی است. این نقص یک Heap-based Buffer Overflow محلی است که نیازمند دسترسی با سطح привиلیج پایین (Low Privileges) است و تعامل کاربر را نمیطلبد. امتیاز CVSS این آسیبپذیری 7.8 است و برخلاف موارد قبلی، یک حمله شبکه غیرمجاز (Unauthenticated Network Attack) محسوب نمیشود.
بررسی متدهای حمله و مهندسی اجتماعی
حملات سمت کلاینت (Client-side attacks) همواره یک نگرانی جدی بودهاند. در این سناریو، مهندسی اجتماعی نقش کلیدی دارد؛ برای مثال، مهاجمان میتوانند از طریق کمپینهای فیشینگ و ارسال فایلهای اتصال RDP، قربانیان را به سرورهای تحت کنترل خود هدایت کنند تا از این نقصهای حافظه برای نفوذ استفاده نمایند.
سیستمهای تحت تأثیر و اقدامات توصیهشده
این آسیبپذیریها نسخههای مختلف Windows 10، Windows 11 و Windows Server را تحت تأثیر قرار دادهاند. همچنین برای مورد CVE-2026-119390، محصول Windows App Client for Windows Desktop در نسخههای قدیمیتر آسیبپذیر است و نسخه 2.0.1489.0 به عنوان نسخه اصلاحشده معرفی شده است.
تیمهای امنیتی و مدیران SOC باید بهسرعت بهروزرسانیهای مربوطه را روی تمامی دستگاههای کارکنان و سیستمهای مدیریتی که از Remote Desktop استفاده میکنند، مستقر کرده و نصب آنها را تأیید نمایند. تا زمان انتشار این گزارش، هیچ مورد بهرهبرداری فعال (Exploitation in the wild) برای این CVEها گزارش نشده است.