گروه Imperial Kitten (معروف به Tortoiseshell) یک عامل تهدید (Threat Actor) وابسته به دولت است که از سال ۲۰۱۷ فعالیت خود را آغاز کرده است. این گروه بهطور مشخص بخشهای هوافضا، دفاعی و سازمانهای فناوری اطلاعات (IT) را در مناطق خاورمیانه، آمریکای شمالی، اروپا و آسیا-اقیانوسیه هدف قرار میدهد.
تکنیکها و روشهای حمله (TTPs)
تحلیل فعالیتهای این گروه نشاندهنده استفاده از روشهای پیشرفته برای پنهانکاری و بقا در شبکه است:
- پورتالهای فیشینگ هوشمند: پورتالهای فیشینگ این گروه تنها پس از تأیید اعتبارنامههای قربانی، محمولههای مخرب (Payloads) را ارسال میکنند. این روش باعث میشود میزان قرارگیری بدافزار در معرض شناسایی بهشدت کاهش یابد.
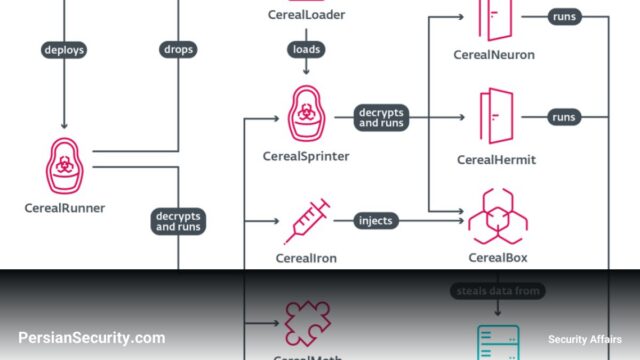
- مبهمسازی پیشرفته: بدافزارهای این گروه برای مقاومت در برابر تحلیل ایستا (Static Analysis)، از مبهمسازی (Obfuscation) به سبک LLVM، تعیین پویا (Dynamic) APIها و رمزنگاری XOR برای هر رشته (String) استفاده میکنند.
- زیرساخت فرماندهی و کنترل (C2): این گروه سرورهای C2 خود را در سرویس Microsoft Azure میزبانی میکند تا ترافیک مخرب را با فعالیتهای مشروع ابری ترکیب کرده و از شناسایی توسط سیستمهای امنیتی جلوگیری کند.
- تداوم دسترسی (Persistence): هر درِ پشتی (Backdoor) متعلق به Imperial Kitten دارای سه تا پنج سرور C2 جایگزین (Fallback) است که بهصورت کدگذاریشده (Hardcoded) در آن قرار دارند؛ این امر باعث میشود حتی پس از مسدود شدن سرورهای اصلی، دسترسی آنها به شبکه حفظ شود.