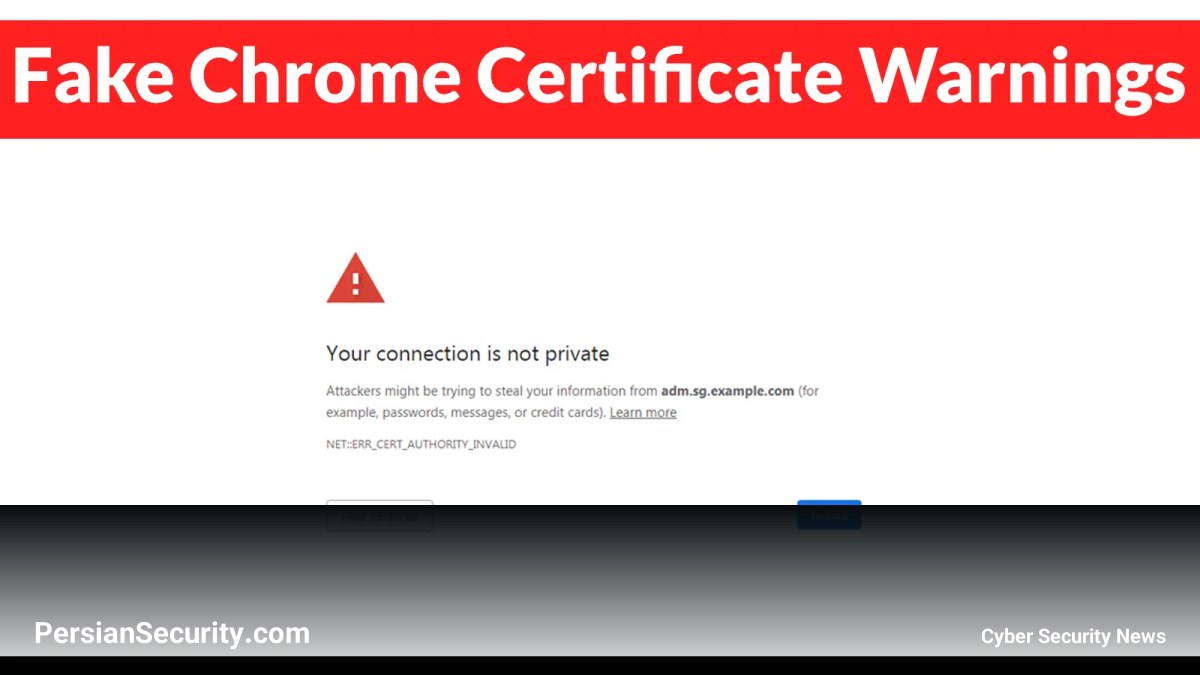
عاملهای تهدید (Threat Actors) مرتبط با چین در حال تبدیل وبسایتهای مورد اعتماد به نقاط توزیع بدافزار هستند. این گروهها با نمایش هشدارهای جعلی گواهینامه (Certificate) در مرورگر Google Chrome، بازدیدکنندگان منتخب را ترغیب میکنند تا یک ابزار «ترمیم گواهینامه» را نصب کنند؛ در حالی که این فایل در واقع یک بکدور (Backdoor) است که دسترسی از راه دور به سیستمهای Windows را فراهم میکند.
جزئیات عملیات SilentDelivery
این کمپین که با نام SilentDelivery ردیابی میشود، سازمانهای سطح بالا را بهویژه در اروپا و آسیا هدف قرار داده است. مهاجمان با نفوذ به وبسایتهای مرتبط با بخشهای دولتی، حملونقل، فناوری اطلاعات (IT) و مراکز تحقیقاتی، از پیامهای خطای آشنای مرورگر استفاده کردند تا کاربران را متقاعد کنند که برای بازیابی دسترسی به سایت، نصب نرمافزار ضروری است.
در جریان این تحقیقات، یک بکدور پیشتر ناشناخته به نام SquadC شناسایی شد. همچنین مواردی از توزیع نسخههای تغییریافتهای از SparrowDoor مشاهده شده است. تحلیلها نشان میدهد که SilentDelivery بخشی از یک اکوسیستم گستردهتر بدافزاری است که با CopperDragon مرتبط است؛ گروهی که احتمالاً به عنوان توسعهدهنده و تأمینکننده ابزار برای چندین گروه تهدید مرتبط با چین فعالیت میکند.
زنجیره سرایت و مکانیزم فنی
فرآیند سرایت (Infection) زمانی آغاز میشود که قربانی یک وبسایت آلوده را باز میکند. کدهای JavaScript تزریقشده، صفحه اصلی را با یک هشدار جعلی SSL جایگزین میکنند که به زبان محلی وبسایت نوشته شده است. یک دکمه با عنوان «Install certificate» به کاربر پیشنهاد میدهد تا مشکل را برطرف کند، اما در واقع یک بسته Windows Installer مخرب را دانلود میکند.
- هدفگیری انتخابی: کد مخرب پیش از نمایش هشدار، بررسی میکند که آیا بازدیدکننده از سیستمعامل Windows استفاده میکند یا خیر. در برخی نسخهها، تطابق دامنه وبسایت نیز بررسی میشود تا توزیع بدافزار تنها به اهداف مورد نظر محدود شود.
- پنهانسازی: برای مخفی کردن اهداف کد، از سرویس obfuscation معروف jsjiami استفاده شده است. همچنین برای میزبانی Payloadهای مراحل بعدی، از چندین S3 bucket استفاده شده است.
- روانشناسی حمله: پس از سرایت موفق، هشدار جعلی در بازدیدهای بعدی ناپدید میشود. این موضوع باعث میشود کاربر تصور کند فرآیند ترمیم با موفقیت انجام شده و احتمال گزارش حادثه به تیمهای امنیتی کاهش یابد.
تحلیل بکدور SquadC و چارچوب Sparrow
بکدور SquadC که به زبان C/C++ نوشته شده است، از طریق یک لودر (Loader) سه مرحلهای در حافظه بارگذاری میشود. قابلیتهای این بدافزار عبارتند از:
- اجرای دستورات (Command Execution)
- ایجاد، حذف و لیست کردن فایلها و دایرکتوریها
- جمعآوری اطلاعات سیستم و تهیه اسکرینشات
- تشخیص محیطهای مجازی (VM) و ابزارهای تحلیل خودکار برای جلوگیری از شناسایی
این تحلیل تأکید دارد که SilentDelivery یکی از سه خوشهای است که به چارچوب (Framework) Sparrow متصل هستند. CopperDragon احتمالاً به عنوان یک «تدارکاترسان دیجیتال» عمل کرده و ابزارهایی را در اختیار گروههایی نظیر FamousSparrow، Earth Estries، TropicTrooper و UAT-9244 قرار میدهد.
توصیههای دفاعی
نکته کلیدی برای تیمهای SOC و مدیران امنیت این است که هرگونه دانلود غیرمنتظره برای «ترمیم گواهینامه» را مشکوک بدانند. این حمله بر پایه مهندسی اجتماعی است و از هیچ آسیبپذیری (Vulnerability) در مرورگر Chrome استفاده نمیکند، بلکه متکی بر اجرای فایل توسط کاربر است.