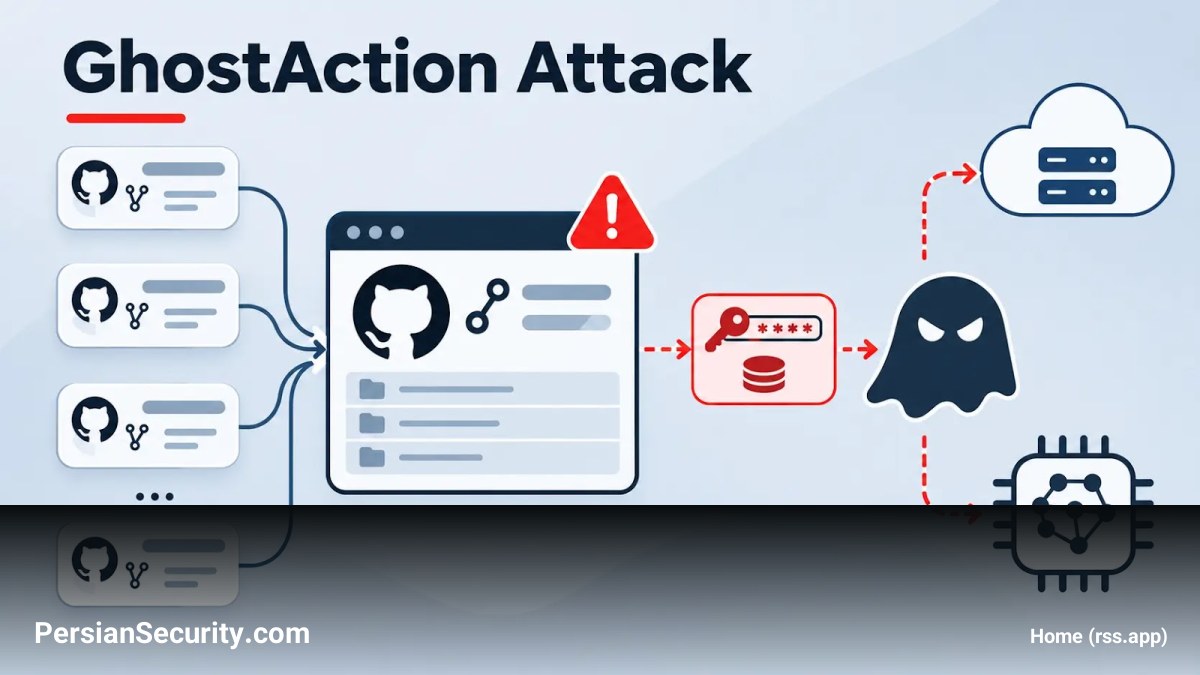
موج جدیدی از کمپین زنجیره تأمین (Supply Chain) با نام GhostAction، یک Workflow مخرب برای سرقت اعتبارنامهها (Credentials) را به دهها هزار مخزن (Repository) در GitHub تزریق کرده است.
مکانیسم حمله و اهداف
این حمله بهطور خاص به دنبال کلیدهای سرویسهای ابری (Cloud) و هوش مصنوعی (AI) است که در کد منبع یا تاریخچه Git مخفی شدهاند. علاوه بر این، اسرار (Secrets) مربوط به CI/CD نیز هدف قرار گرفتهاند. طبق تحلیلها، بیش از ۵۰۰ حساب کاربری GitHub از اکتبر ۲۰۲۶ اقدام به ثبت (Commit) این Workflow مخرب کردهاند که برخی از آنها مخازن سازمانی بودند که از طریق مشارکتکنندگان (Contributors) compromised مورد نفوذ قرار گرفته بودند.
عامل تهدید برای فریب کاربران، از پیامهایی نظیر «Add security audit workflow» یا «Update security audit workflow» استفاده میکند. با وجود این نام، فایل مذکور هیچ کاربرد امنیتی نداشته و دادههای سرقتی را به سرور 193.32.204[.]199 ارسال میکند.
تحلیل فنی و استخراج دادهها
در این عملیات، مهاجم ابتدا دسترسی Maintainer یک مخزن را به دست میآورد و سپس نام Secrets مورد استفاده در آن مخزن را استخراج کرده و در Payload خود قرار میدهد. این فایل مستقیماً در شاخه پیشفرض (Default Branch) ثبت میشود و با هر Push یا اجرای دستی فعال میگردد.
یکی از ویژگیهای خطرناک این نسخه، استفاده از fetch-depth: 0 است. این دستور باعث میشود تمام شاخهها و تگها دریافت شده و با اجرای دستور git log -p --all، کل تاریخچه تغییرات (Patch History) بررسی شود. این امر باعث میشود اعتبارنامههایی که توسعهدهندگان تصور میکردند حذف شدهاند، مجدداً بازیابی و سرقت شوند.
دامنه اثرگذاری و الگوهای شناسایی
این کمپین بیش از ۳۰,۰۰۰ مخزن و ۳,۰۰۰ کاربر و سازمان را هدف قرار داده است. Payload مورد استفاده، از ۱۳ الگوی Regex برای شناسایی موارد زیر استفاده میکند:
- کلیدهای AWS، Anthropic، OpenAI و OpenRouter
- توکنهای GitHub و GitLab
- کلیدهای Google API، توکنهای Slack و SendGrid
همچنین این بدافزار برای بازسازی جفتکلیدهای AWS، دو خط قبل و بعد از شناسههای AKIA یا ASIA را استخراج میکند تا کلیدهای ۴۰ کاراکتری مرتبط را بیابد.
توصیههای امنیتی و مقابله
برای مقابله با این تهدید، اقدامات زیر توصیه میشود:
- بررسی فایلهای تزریق شده: اگر لیست Secrets در فایل تزریق شده پر باشد، به معنای افشای Secrets مربوط به Actions است.
- چرخش اعتبارنامهها: تمامی Secrets نامبرده شده را Rotate کرده و توکنهای دسترسی شخصی (PAT) افشا شده را بهجای چرخش، بهطور کامل Revoke کنید.
- پاکسازی تاریخچه: کل تاریخچه Git را برای یافتن ۱۳ کلاس اعتبارنامهی ذکر شده اسکن کرده و هر مورد یافت شده را تغییر دهید.
- مانیتورینگ: لاگهای CloudTrail را برای شناسایی هرگونه استفاده غیرمجاز از کلیدهای AWS بررسی کنید.
- امنسازی حسابها: استفاده از MFA مقاوم در برابر فیشینگ (Phishing-resistant MFA) را اجباری کرده و IP مورد اشاره را مسدود نمایید.