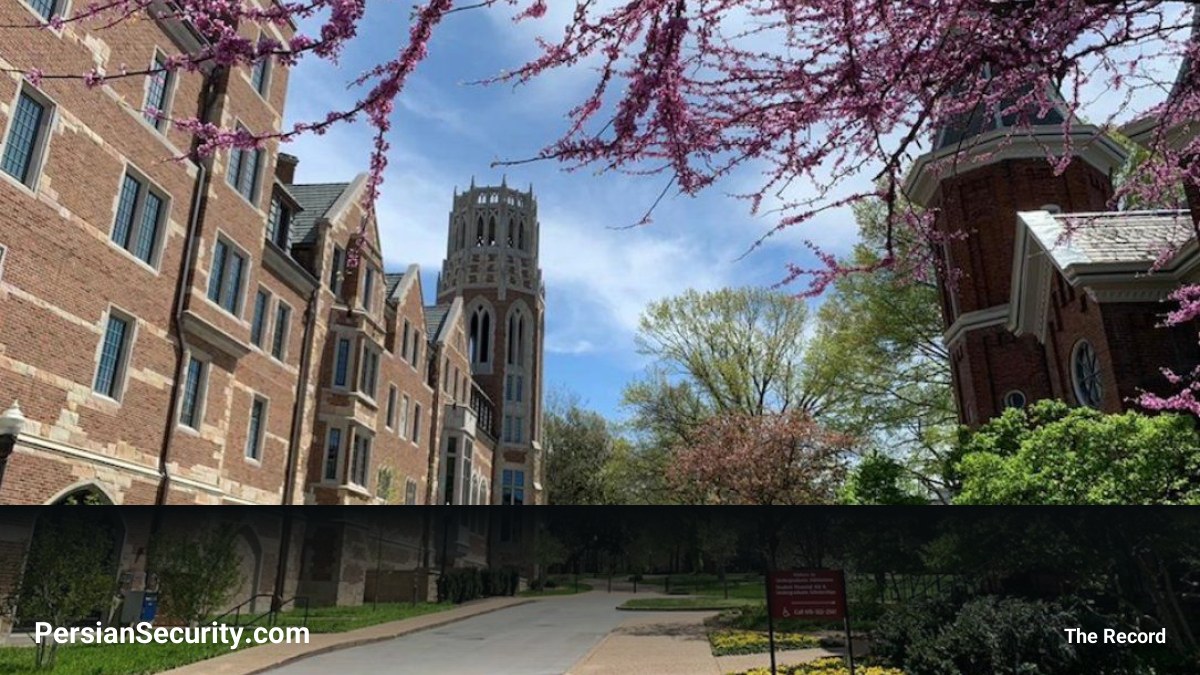
دانشگاه وندربیلت (Vanderbilt University) روز دوشنبه صبح وقوع یک حمله سایبری را اعلام کرد و به دانشجویان و کارکنان خود هشدار داد که دستگاهها و سیستمهای دانشگاهی ممکن است تحت تأثیر این حادثه قرار بگیرند.
سخنگوی این دانشگاه اعلام کرده است که تیم فناوری اطلاعات (IT) بهطور فعال در حال بررسی و تلاش برای مهار (Containment) این وضعیت است. دانشگاه در بیانیهای از طریق رسانههای اجتماعی از تمامی کاربران خواسته است که دستگاههای خود را خاموش کرده، اتصال خود را از شبکه وایفای (WiFi) دانشگاه قطع کنند و نسبت به فعالیتهای مشکوک بسیار هوشیار باشند.
جزئیات حمله و عامل تهدید
این حمله پس از آن مشخص شد که گروه باجافزار (Ransomware) موسوم به BYOD، دانشگاه وندربیلت را به سایت نشت داده (Leak Site) خود اضافه کرده و ادعاهایی را در مورد سرقت دادهها مطرح کرده است. این گروه در هفتههای اخیر حملات سطح بالایی را علیه موسسات دیگر از جمله دانشگاه ایالتی میشیگان و دانشگاه نیومکزیکو انجام داده است.
- گروه BYOD: این گروه بهتازگی در حال افزایش فعالیت بوده و اولین قربانی آنها در اواخر سپتامبر مشاهده شده است.
- تأثیر بر زیرساختها: حملات مشابه قبلی، زیرساختهای پزشکی را نیز هدف قرار دادهاند که میتواند منجر به اختلال در خدمات حیاتی شود.
- علائم هشداردهنده: کاربران در صورت مشاهده پاپآپهای مشکوک، هشدارهای امنیتی غیرعادی، تغییر در فایلها یا درخواستهای مشکوک برای رمز عبور، باید بلافاصله دستگاه را خاموش کرده و به بخش IT گزارش دهند.
روند رو به رشد حملات باجافزاری
گزارشهای اخیر نشاندهنده افزایش چشمگیر فعالیتهای باجافزاری است. طبق تحلیلهای امنیتی، استفاده گسترده از ابزارهای هوش مصنوعی (AI) در اکوسیستم مجرمان سایبری، باعث شده است که گروههای باجافزار با سرعت بیشتر و زیرساختهای کوچکتر، حملات خود را سازماندهی کنند. دادهها نشان میدهند که تعداد گروههای باجافزار و پستهای مربوط به قربانیان در ماههای اخیر به ارقام بیسابقهای رسیده است.