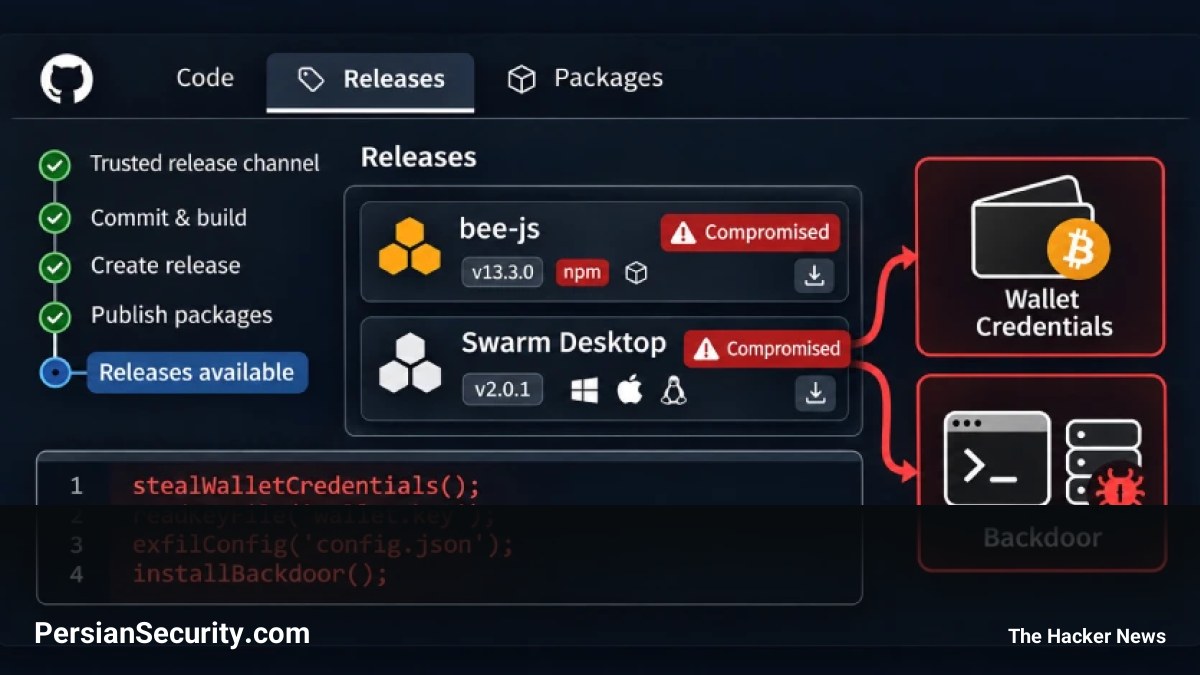
مهاجمان با سوءاستفاده از سیستم اتوماسیون انتشار (Release Automation) پروژه Ethersphere، نسخههای آلودهای از دو ابزار شبکه ذخیرهسازی غیرمتمرکز Swarm، یعنی bee-js 13.3.0 و Swarm Desktop 0.56.2 را منتشر کردند. این حمله با هدف سرقت کلیدهای خصوصی کیف پول و ایجاد دسترسی دائمی به سیستمهای قربانی طراحی شده است.
مکانیسم انتشار و سرایت
در این عملیات، مهاجمان از اعتبارنامههای سرقت شده در محیط CI (Continuous Integration) برای انتشار نسخههای مخرب استفاده کردند. تحلیلها نشان میدهد که:
- Swarm Desktop 0.56.2: این نسخه از طریق بهروزرسان داخلی (Built-in Updater) برای کاربران Windows x64 و Apple Silicon Macs ارسال شد.
- bee-js 13.3.0: این کتابخانه JavaScript در مخزن npm منتشر شد و از یک اسکریپت
postinstallبرای اجرای کد مخرب استفاده میکرد. به این ترتیب، حتی بدون وارد کردن (Import) کتابخانه در پروژه، صرفاً با نصب آن، کد مخرب اجرا میشد.
تحلیل فنی بدافزار و سرقت دادهها
هر دو نسخه آلوده از یک لودر (Loader) مشترک استفاده میکردند که کدهای تکمیلی را از یک سرور خارجی دانلود و با سطح دسترسی کاربر اجرا میکرد. این بدافزار دو هدف اصلی را دنبال میکرد:
۱. سرقت داراییهای دیجیتال: بدافزار به دنبال فایلهای config.yaml و swarm.key در پوشه دادههای Swarm Desktop میگشت. از آنجایی که رمز عبور برای باز کردن کلیدهای رمزنگاریشده در فایل config.yaml به صورت متن ساده (Plain Text) ذخیره شده بود، مهاجمان میتوانستند توکنهای xDAI، xBZZ و سایر داراییهای استیک شده (Stake) را سرقت کنند.
۲. استقرار بکدور (Backdoor):
- در سیستمهای Linux و macOS، یک شل از راه دور (Remote Shell) نوشته شده با زبان Go به نام
evjawbreakerدر پوشه مخفی~/.solidityنصب میشد. این بدافزار آدرس سرور کنترل (C2) خود را از طریق یک قرارداد هوشمند اتریوم (Ethereum Smart Contract) دریافت میکرد تا در صورت نیاز، مهاجمان بتوانند آدرس آن را تغییر دهند. - در سیستمهای Windows، بدافزار یک کلاینت رسمی ScreenConnect را نصب میکرد. در صورتی که کاربر دسترسی Administrator داشت، بدافزار با دور زدن اعلان UAC، استثنائی در Microsoft Defender ایجاد کرده و کلاینت را به صورت مخفیانه نصب میکرد.
ریشهیابی و انتساب
این تحلیل نشان میدهد که زیرساختهای مورد استفاده در این حمله (از جمله قراردادهای هوشمند اتریوم و رلههای ScreenConnect)، با کمپینهای قبلی مانند SleepyDuck و EtherDuck مشترک است. این شباهتها با اطمینان بالا نشان میدهد که یک عامل تهدید (Threat Actor) سازمانیافته پشت این عملیات بوده است.
اقدامات اصلاحی
تیم توسعه Ethersphere نسخههای آلوده را حذف و نسخه پاک Swarm Desktop 0.56.3 را منتشر کرده است. با این حال، تأکید میشود که بهروزرسانی به نسخه جدید، بکدورهای نصب شده را حذف نمیکند و کلیدهای سرقت شده را بازیابی نمینماید. کاربران لینوکس باید بستههای خود را به صورت دستی جایگزین کنند. همچنین، فرآیند امضای اپلیکیشنها اکنون مستلزم تأیید تیم DevOps است تا از تکرار چنین حوادثی جلوگیری شود.