سازمانهای امنیتی ایالات متحده از افزایش فعالیتهای سایبری علیه کنترلکنندههای صنعتی تبرید (Industrial Refrigeration Controllers) و سیستمهای نظارت بر زنجیره سرد (Cold Chain Monitoring) خبر دادهاند. این هشدار مشترک که توسط نهادهایی نظیر CISA، FBI و سایر سازمانهای دولتی منتشر شده، بر تهدیدات جهانی علیه زیرساختهای حیاتی در بخشهای سلامت، شیمیایی، مواد غذایی و حملونقل تأکید دارد.
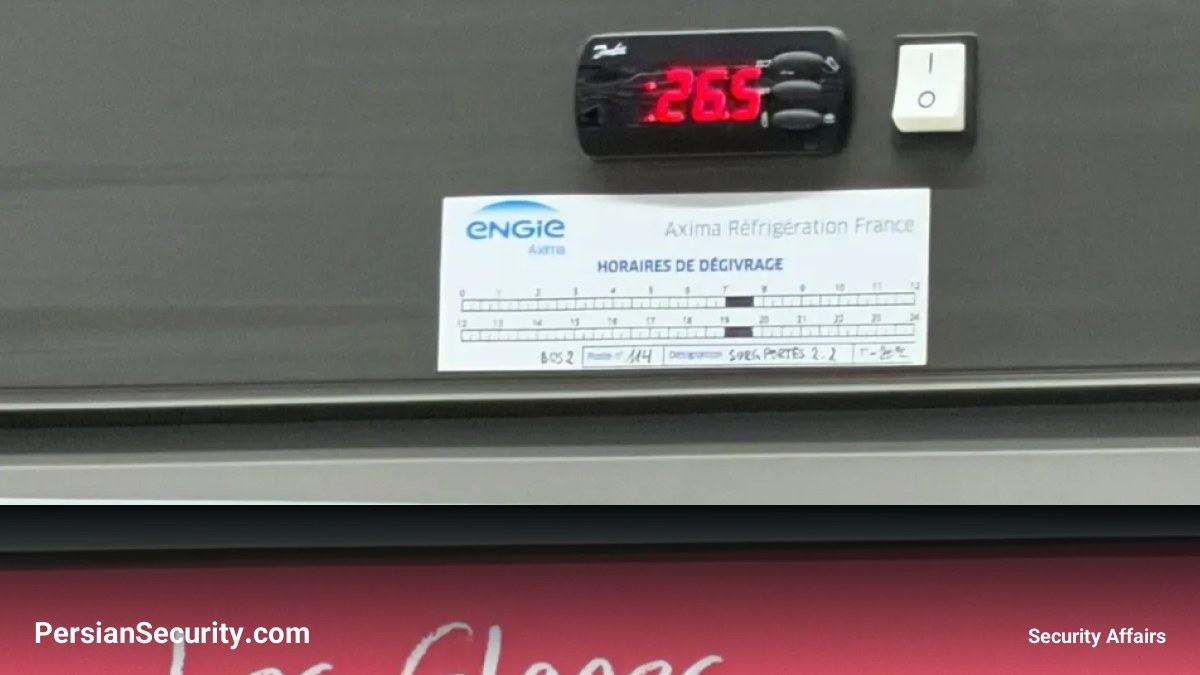
عاملان تهدید (Threat Actors) با هدف قرار دادن کنترلکنندههای دمایی الکترونیکی در فروشگاههای زنجیرهای و مراکز انبار سرد، از آسیبپذیریها یا ضعفهای موجود در دستگاههای متصل به اینترنت یا فاقد وصلههای امنیتی (Unpatched) سوءاستفاده میکنند. این حملات امکان تغییر تنظیمات از راه دور را فراهم کرده و میتوانند دستگاهها را مجبور به اجرای چرخههای مداوم گرمایش یا یخزدایی (Defrost Cycles) کنند. چنین اقداماتی منجر به از بین رفتن گسترده موجودی کالا، آسیب به تجهیزات و ایجاد خطرات ایمنی جدی میشود.
روشهای نفوذ و پیامدها
سه مسیر اصلی برای ورود مهاجمان به این سیستمها شناسایی شده است:
- دور زدن احراز هویت (Bypassing Authentication): دسترسی غیرمجاز به پنلهای مدیریتی.
- تزریق کد (Code Injection): اجرای کدهای مخرب برای کنترل کامل سیستم.
- سوءاستفاده از پیکربندیهای ضعیف (Weak Configurations): بهرهبرداری از تنظیمات پیشفرض و ناامن.
علاوه بر تخریب فیزیکی، مهاجمان میتوانند با دستکاری دادههای مربوط به دما، از مشاهده وضعیت واقعی محیط جلوگیری کنند؛ این امر باعث میشود اپراتورها از تغییرات بحرانی در دمای اتاقهای سرد بیاطلاع بمانند و آسیبها زمانی کشف شوند که بسیار گسترده شده باشند.
توصیههای امنیتی و اقدامات اصلاحی
برای مقابله با این تهدیدات، پیادهسازی استراتژیهای دفاعی در حوزه فناوری عملیاتی (OT) ضروری است. اقدامات کلیدی شامل موارد زیر میباشد:
- کاهش سطح مواجهه (Exposure Reduction): خارج کردن پنلهای کنترل از دسترس مستقیم اینترنت و استفاده از فایروال (Firewall) یا گیتویهای بهروز برای مدیریت دسترسیهای از راه دور.
- جداسازی شبکه (Network Segmentation): جدا کردن تجهیزات صنعتی از شبکه اداری (IT) از طریق شبکههای مجازی (VLAN) مجزا.
- مدیریت دسترسی و هویت: تغییر رمزهای عبور پیشفرض، استفاده از رمزهای عبور قوی و پیادهسازی احراز هویت چندعاملی (MFA) مقاوم در برابر فیشینگ.
- مدیریت آسیبپذیری: بهروزرسانی مداوم فریمور (Firmware) و جایگزینی تجهیزاتی که دیگر توسط سازنده پشتیبانی نمیشوند.
- مانیتورینگ و پشتیبانگیری: فعالسازی قابلیت ثبت وقایع (Logging)، بررسی منظم لاگها و نگهداری نسخههای پشتیبان تستشده در مکانی مجزا و غیرمتصل به شبکه.