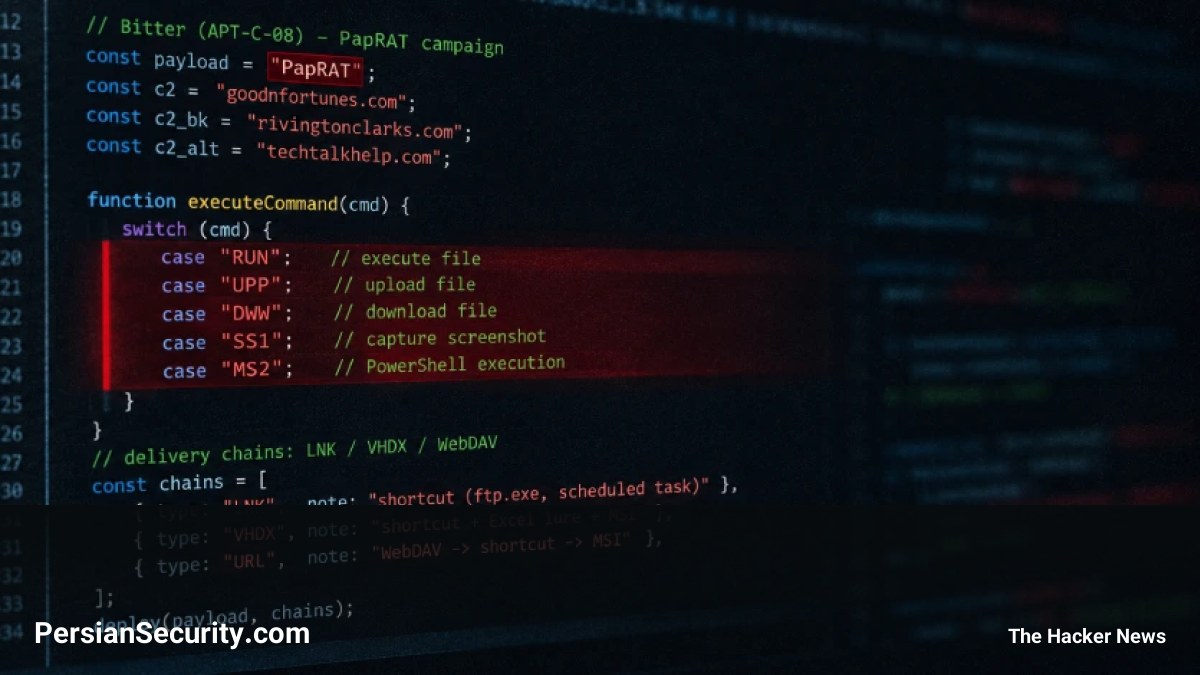
گروه جاسوسی سایبری Bitter (که با نامهای APT-C-08، APT-Q-37 و Hazy Tiger نیز شناخته میشود) در حال هدف قرار دادن سازمانهای جنوب آسیا با استفاده از یک تروجان دسترسی از راه دور (Remote Access Trojan – RAT) جدید به نام PapRAT است.
ویژگیهای فنی PapRAT
این بدافزار در دو نسخه C++ و Rust پیادهسازی شده است. قابلیتهای اصلی آن شامل اجرای دستورات (Command Execution)، آپلود و دانلود فایل، حذف فایل، پیمایش دایرکتوریها و درایوها و همچنین ثبت اسکرینشات است. نسخه Rust قابلیتهای بیشتری از جمله اجرای دستورات PowerShell را به این ابزار اضافه کرده است.
زنجیرههای سرایت (Infection Chains)
این عملیات از سه زنجیره سرایت متفاوت برای نفوذ به سیستمها استفاده میکند:
- رویکرد Living-off-the-land (LotL): در این روش، دستورات از یک سرور راه دور دریافت شده تا اطلاعاتی نظیر لیست تسکها، محتویات پوشههای Desktop، Documents و Downloads، دادههای مربوط به آنتیویروسهای نصب شده و درایوهای متصل را جمعآوری کند. این اطلاعات در فایلی به نام abc.pdf ذخیره شده و از طریق دستور curl به سرور C2 ارسال میشود.
- مدل استیجینگ (Staging Model): در نسخه دوم، اسکریپتی برای دریافت فایلی به نام talk.log از سرور مهاجم استفاده میشود. این فایل حاوی یک اسکریپت Base64-encoded است که دستورات تکمیلی را به صورت PowerShell اجرا میکند. این مدل به عامل تهدید اجازه میدهد بدون نیاز به ارسال باینریهای جدید و ایجاد PE drops یا تزریق پردازش (Process Injection)، دستورات را در سمت سرور بهروزرسانی کند و بدین ترتیب از شناسایی توسط تجهیزات امنیتی بگریزد.
- ترکیب متدهای نفوذ: در زنجیره سوم، از یک اسکریپت برای دانلود یک نصبکننده MSI از طریق curl استفاده میشود. این MSI ابتدا PapRAT را نصب کرده و سپس بدافزار WmRAT (که پیشتر در حملات گروه Bitter مشاهده شده بود) را در سیستم هدف مستقر میکند.
توصیههای امنیتی
تکامل ابزارهای سفارشی این عامل تهدید، اهمیت نظارت بر رفتارهای مشکوک در ابزارهای اسکریپتنویسی، تسکهای زمانبندی شده (Scheduled Tasks) و فعالیتهای نصبکنندهها را دوچندان میکند. سازمانها باید در مواجهه با فایلهای LNK غیرمنتظره، میانبرهای URL، ایمیجهای دیسک و بستههای MSI، بهویژه زمانی که از طریق پیامهای ناخواسته ارسال میشوند، نهایت احتیاط را به عمل آورند.