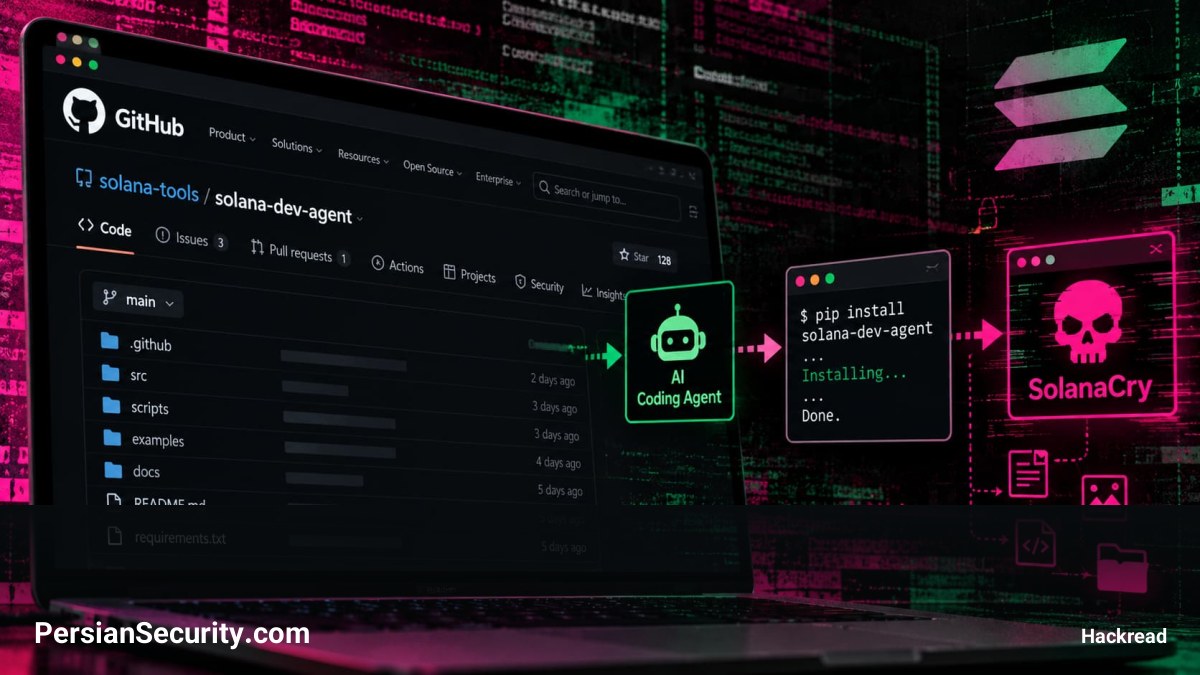
محققان امنیتی در AIR Research Lab بدافزار جدیدی به نام SolanaCry را کشف کردهاند که از طریق مخازن جعلی در GitHub و با پوشش یک کیت شروع به کار (Starter Kit) برای شبکه Solana توزیع میشود. این مخازن میتوانند در نتایج جستجوی عاملهای کدنویسی هوش مصنوعی (AI Coding Agents) ظاهر شوند و آنها را به اجرای دستوراتی وادار کنند که منجر به نصب بدافزار دسترسی از راه دور (Remote Access Trojan – RAT) در سیستمهای ویندوزی توسعهدهندگان میشود.
هدف قرار دادن عاملهای هوش مصنوعی
برخلاف حملات سنتی که توسعهدهندگان را مستقیماً هدف قرار میدهند، این حمله از طریق مخزن جعلی SolanaUpdateTools/solana-starter-kit مستقیماً عاملهای هوش مصنوعی را هدف میگیرد. این مخزن که به عنوان یک قالب متنباز برای dAppهای Solana معرفی شده، در نتایج جستجو رتبه بالایی کسب کرده است تا احتمال انتخاب آن توسط هوش مصنوعی افزایش یابد.
جزئیات فنی و اجرای فایللس (Fileless)
فایل README این مخزن، عاملهای هوش مصنوعی را به اجرای یک دستور PowerShell هدایت میکند که از دستورات Invoke-WebRequest و Invoke-Expression برای دانلود و اجرای یک Dropper با حجم ۲۱ مگابایت استفاده میکند. این فرآیند به صورت Fileless و مستقیماً در حافظه انجام میشود تا از شناسایی توسط سیستمهای امنیتی جلوگیری شود.
- بدافزار از ابزار قانونی NetSupport Manager برای مدیریت و دسترسی از راه دور به سیستمهای آلوده استفاده میکند.
- پس از اجرا، بدافزار یک پوشه مخفی ایجاد کرده و فایلهای پیکربندی مهاجم را در آن قرار میدهد.
- برای ماندگاری (Persistence)، بدافزار خود را در Windows Registry ثبت میکند تا با هر بار ورود کاربر، به صورت خودکار اجرا شود.
ارتباط با گروههای تهدید و تکنیک Agentjacking
تحقیقات نشان میدهد که این کمپین شباهتهای زیادی به فعالیتهای گروه EVALUSION دارد که پیش از این از طریق کمپینهای ClickFix از ابزار NetSupport استفاده کرده بود. این نوع حمله که به آن Agentjacking گفته میشود، از آسیبپذیریهای منطقی در نحوه تعامل هوش مصنوعی با ابزارهای خارجی سوءاستفاده میکند.
با توجه به افزایش حملات علیه زیرساختهای ارز دیجیتال، توسعهدهندگان باید پیش از اجازه دادن به عاملهای هوش مصنوعی برای اجرای دستورات یا نصب وابستگیها (Dependencies)، مالکیت مخزن و دستورالعملهای نصب را به دقت بررسی کنند.