یک کمپین جدید با نام Yoba با بهرهبرداری از علاقه کاربران به هوش مصنوعی مولد (Generative AI)، در حال توزیع بدافزارهای استخراج رمزارز از طریق پروژههای جعلی در GitHub است. این حملات با استفاده از تکنیکهای پیشرفته برای دور زدن سیستمهای امنیتی و شناسایی طراحی شدهاند.
مکانیزم سرایت و تکنیک DLL Sideloading
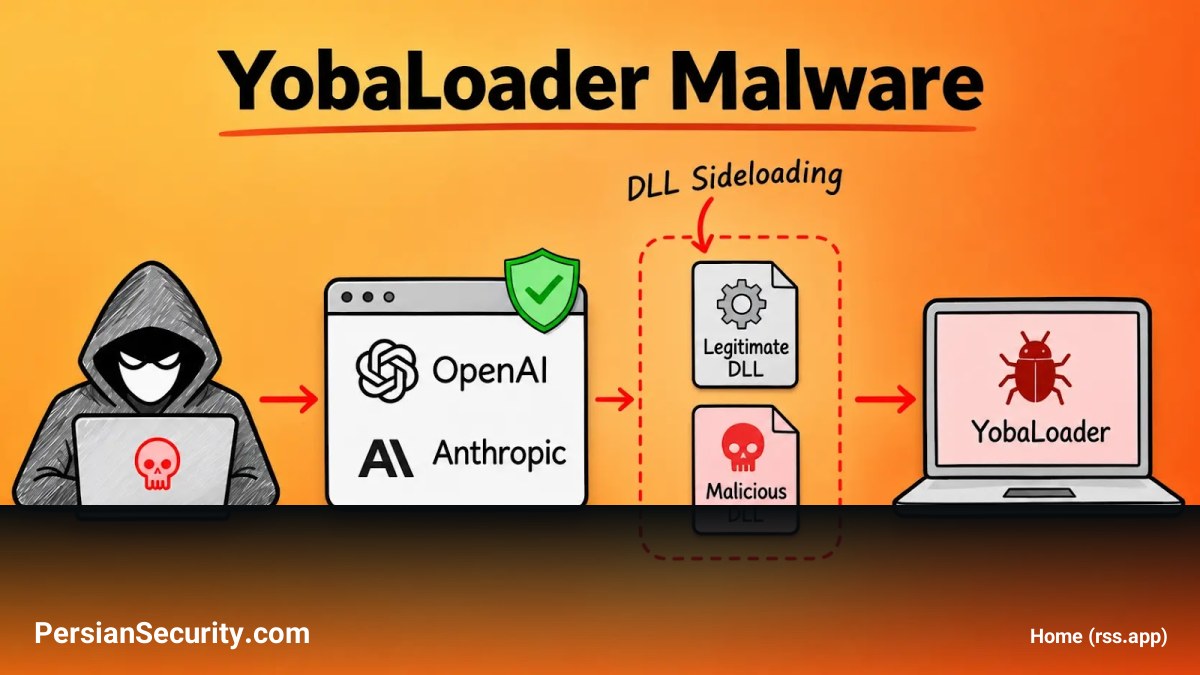
عامل تهدید در این عملیات، فایلهای اجرایی (Executables) معتبر و دارای امضای دیجیتال شرکتهای OpenAI و Anthropic را در کنار یک فایل مخرب به نام winmm.dll قرار میدهد. در این حالت، زمانی که فایل اجرایی معتبر اجرا میشود، به دلیل اولویت در بارگذاری کتابخانهها، فایل winmm.dll مخرب (که در واقع YobaDropper است) به جای کتابخانه اصلی ویندوز بارگذاری میگردد. این تکنیک که به DLL Sideloading معروف است، باعث میشود بدافزار تحت پوشش یک پردازش مورد اعتماد اجرا شود.
تکنیکهای ضد-تحلیل و دور زدن Sandbox
بدافزار YobaDropper برای شناسایی محیطهای تحلیل و Sandbox از روشهای زیر استفاده میکند:
- بررسی نام پردازش: دروپر نام پردازش میزبان را با الگوریتم
DJB2هش میکند و انتظار دارد نام آنSetup.exeباشد. در صورت عدم تطابق، بدافزار وارد یک چرخه خواب (Sleep) طولانی (حدود ۱۲.۷ روز) میشود تا تحلیلهای خودکار را خسته یا متوقف کند. - فیلترینگ منطقهای: بدافزار با بررسی چیدمان کیبورد (Keyboard Layout)، سیستمهای کاربران روسیه و کشورهای CIS را شناسایی کرده و از اجرای عملیات در این سیستمها خودداری میکند.
- درخواست دسترسی: برای اجرای کامل مراحل بعدی، بدافزار درخواست دسترسی سطح Administrator میکند.
پایداری در سیستم (Persistence)
پس از اجرای موفق، دروپر پوشهای در مسیر C:ProgramDataWMProcess ایجاد کرده و فایل WMPDMC.exe را در آن کپی میکند. سپس یک Payload رمزنگاری شده با متد XOR را به صورت wmpdui.dll استخراج میکند. برای تضمین پایداری، یک Scheduled Task با دسترسی Local System ایجاد میشود که سه دقیقه پس از بوت شدن سیستم، فایل WMPDMC.exe را اجرا کرده و در نهایت YobaLoader بارگذاری میگردد.
زنجیره پیچیده فرمان و کنترل (C2)
این بدافزار برای جلوگیری از مسدود شدن توسط تیمهای SOC، از یک زنجیره توزیع شده برای دریافت دستورات استفاده میکند:
- تلگرام: لودر ابتدا تصویر پروفایل یک کانال تلگرامی خاص را دریافت میکند.
- DGA: ۵۰ بایت آخر تصویر پروفایل به عنوان ورودی به یک الگوریتم تولید دامنه (DGA) داده میشود تا دامنههای متغیر تحت
dedyn[.]ioساخته شوند. - Google DoH: بدافزار از سرویس DNS over HTTPS (DoH) گوگل برای استخراج رکورد
TXTدامنه تولید شده استفاده میکند. - رمزنگاری: پاسخ دریافتی با امضای Ed25519 تایید و با الگوریتم AES-ECB رمزگشایی میشود تا URL نهایی Payload (که معمولاً روی سرویس Catbox است) به دست آید.
Payload نهایی و تحلیل نهایی
در نمونههای مشاهده شده، این زنجیره منجر به نصب XMRig 6.26.0 (یک ماینر رمزارز) میشد که از طریق یک پروکسی Tor SOCKS5 محلی و پروتکل obfs4 به استخرهای Onion متصل میشد. با توجه به اینکه YobaLoader قابلیت اجرای هر نوع فایل PE یا اسکریپت PowerShell را دارد، احتمال استفاده از آن برای توزیع Stealerها یا ابزارهای دسترسی از راه دور (RAT) در آینده بسیار زیاد است.
توصیههای امنیتی برای تیمهای SOC
برای شناسایی و مقابله با این تهدید، موارد زیر توصیه میشود:
- مسدود کردن دانلود نرمافزارها از مخازن (Repositories) تایید نشده در GitHub.
- مانیتورینگ ایجاد پوشه
WMProcessدر مسیرProgramData. - بررسی اجرای فایل
WMPDMC.exeدر مسیرهایی غیر ازSystem32. - شناسایی درخواستهای DoH یا ارتباط با تلگرام توسط پردازشهایی که مرورگر نیستند.