تحقیقات اخیر نشان میدهد که گروه تهدید پیشرفته (APT) Turla، با استفاده از مجموعه ابزار جدیدی تحت عنوان Cereal، سرورهای Microsoft Exchange را در نهادهای دولتی قزاقستان و رومانی هدف قرار داده است. این گروه که با نامهای دیگری همچون Snake و Venomous Bear نیز شناخته میشود، از تکنیکهای بسیار پیشرفتهای برای پنهانسازی فعالیتهای خود استفاده میکند.
تکنیک کنترل بدون سرور مرکزی (C2)
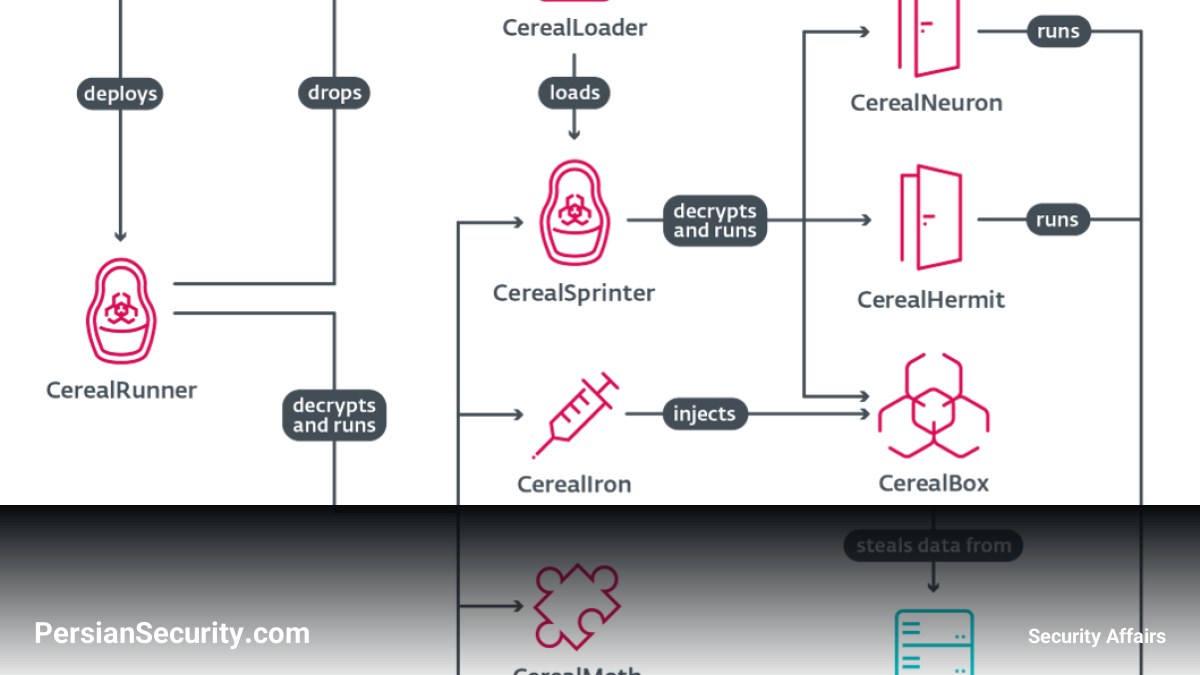
یکی از ویژگیهای بسیار متمایز و نگرانکننده این حمله، عدم استفاده از یک سرور فرماندهی و کنترل (C2) خارجی است. در واقع، بدافزار اصلی که CerealNeuron نامیده میشود، به جای اتصال به یک سرور خارجی، روی خودِ سرور Exchange قربانی اجرا شده و منتظر دریافت دستورات از طریق مسیرهای وب معمولی مانند Outlook Web Access، Autodiscover و ActiveSync میماند. این رویکرد باعث میشود ترافیک مخرب با ترافیک قانونی سرویسهای Exchange ترکیب شده و شناسایی آن در لاگهای فایروال (Firewall) بسیار دشوار شود.
ساختار ماژولار و اجرای در حافظه
مجموعه ابزار Cereal عمدتاً از کدهای ماژولار .NET تشکیل شده است که به صورت رمزنگاریشده وارد سیستم شده و خود را در حافظه (Memory) باز میکنند، بهطوری که تقریباً هیچ فایلی روی دیسک باقی نمیگذارند. همچنین، از طریق کامپوننت CerealRunner، دستورات به صورت برنامههای کوچک و کامپایلشده ارسال میشوند که وظایفی نظیر استخراج اطلاعات از Active Directory، اجرای پرسوجوهای WMI و سرقت اعتبارنامههای ویندوز را بر عهده دارند.
سرقت هوشمندانه ایمیلها
ماژول CerealBox با تزریق مستقیم خود به فرآیند EdgeTransport.exe (فرآیندی که جریان ایمیلها را مدیریت میکند)، بدون ثبت هیچ عامل (Agent) جدیدی در تنظیمات Exchange، ایمیلهای هدف را شناسایی میکند. این ماژول بهطور خاص ایمیلهای حاوی فایلهای .doc، .docx یا .pdf را که با لیستهای از پیش تعیینشده از فرستندگان یا موضوعات خاص مطابقت دارند، فشرده و رمزنگاری کرده و برای سرقت آماده میکند. هدف این حملات، جاسوسی سایبری از سازمانهای دیپلماتیک و نهادهای مرتبط با NATO و اتحادیه اروپا گزارش شده است.
توصیههای امنیتی
سازمانهایی که از سرورهای Exchange استفاده میکنند، باید موارد زیر را بررسی کنند:
- بررسی وجود فایلهای DLL مشکوک در پوشه مدیریت ویندوز (Windows management folder).
- بازرسی فایلهای غیرمنتظره در native image cache.
- مانیتورینگ درخواستهای مشکوک به مسیرهای وب مربوط به Autodiscover و ActiveSync.
- توجه داشته باشید که سلامت لیست Exchange transport agents لزوماً به معنای عدم نفوذ نیست، زیرا این بدافزار بدون ثبت عامل جدید، در حافظه تزریق میشود.