تهدیدات پیشرفته (APT)
تحلیل بدافزار گروه Kimsuky با هدف قرار دادن شرکتهای فناوری پهپاد و پرواز خودکار
تحلیل بدافزار جدید گروه Kimsuky که با جعل هویت شرکتهای اتوماسیون، شرکتهای فناوری پهپاد را هدف قرار میدهد. این حمله…
تحلیل بدافزار جدید گروه Kimsuky که با جعل هویت شرکتهای اتوماسیون، شرکتهای فناوری پهپاد را هدف قرار میدهد. این حمله…
گروه Famous Chollima، یک عامل تهدید وابسته به کره شمالی، از طریق روشهای استخدام جعلی و نفوذ به محیطهای توسعه…
گروه APT Prince of Persia با استفاده از بدافزار جدید Tornado و تغییر زیرساختهای C&C به سمت میزبانیهای مشترک در…
افبیآی و وزارت دادگستری آمریکا عملیاتی را برای متوقف کردن شبکه متخصصان جعلی IT کره شمالی اجرا کردند که با…
این گزارش به بررسی تکامل حملات گروههای APT با تمرکز بر سوءاستفاده از اکوسیستم توسعهدهندگان و سرویسهای ابری میپردازد. در…
تحلیلها نشان میدهد استفاده گسترده از هوش مصنوعی در حملات سایبری منجر به کاهش پیچیدگی و افزایش خطاهای عملیاتی در…
گزارش جدیدی هشدار میدهد که عدم مسئولیتپذیری قانونی فروشندگان نرمافزار و نبود استانداردهای اجباری امنیتی، زیرساختهای حیاتی را در برابر…
یک عامل تهدید چینی با ترکیب ابزارهای ARTEX AI و Claude، بانکهای کره جنوبی را هدف قرار داده است. این…
این گزارش مروری بر مهمترین حوادث سایبری هفته دارد که شامل تداوم حملات FortiBleed علیه فایروالهای Fortinet و انتشار چندین…
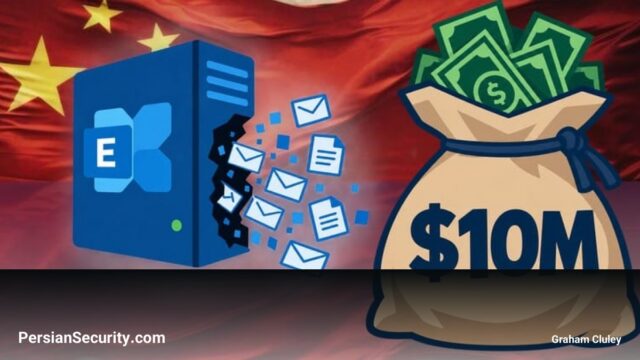
ایالات متحده جایزه ۱۰ میلیون دلاری برای دستگیری «ژانگ یو»، یکی از اعضای کلیدی گروه APT چینی Hafnium، تعیین کرد.…