گزارشها و تحلیلها
مایکروسافت پاداشهای Bug Bounty خود را بازنگری کرد: تفاوت ۱۰ برابری در پرداخت گزارشهای کامل و ناقص Azure
مایکروسافت با تغییر ساختار پاداشهای Bug Bounty خود، تفاوت فاحشی میان گزارشهای کامل و ناقص ایجاد کرده است تا کیفیت…
مایکروسافت با تغییر ساختار پاداشهای Bug Bounty خود، تفاوت فاحشی میان گزارشهای کامل و ناقص ایجاد کرده است تا کیفیت…
استفاده از چندین سرویسدهنده ابری بدون استراتژی یکپارچه، نقاط کور امنیتی جدی در مدیریت دسترسی (IAM) و قابلیت مشاهده (Visibility)…
مایکروسافت اجرای مدل صورتحساب بر اساس مصرف برای Copilot Business را به اول دسامبر موکول کرد تا ارائهدهندگان خدمات فرصت…
یک محقق ۱۶ ساله نقص امنیتی در سرویس داخلی Titan مایکروسافت کشف کرد که به دلیل عدم تایید امضای توکنهای…
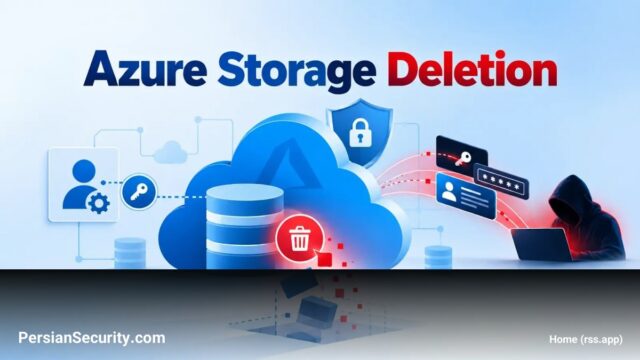
گروه تهدید Storm-3168 با بهرهبرداری از اعتبارنامههای لو رفته در GitHub، اقدام به تخریب منابع Azure و هدف قرار دادن…
عامل تهدید Storm-3168 با سوءاستفاده از اعتبارنامههای لو رفته در GitHub، هویتهای Service Principal در Azure را سرقت کرده و…
عامل تهدید AI-driven به نام Jadepuffer با سوءاستفاده از اعتبارنامههای نشتکرده در GitHub، اقدام به تخریب گسترده منابع در محیط…
گروه Storm-3168 با سوءاستفاده از دسترسیهای لو رفته در GitHub، منابع ابری Azure را هدف قرار داده و اقدام به…
یک پژوهشگر نوجوان با بهرهبرداری از نقص در اعتبارسنجی JWT در سرویس Titan مایکروسافت، توانست دسترسی مدیریتی جعل کرده و…
گروه Storm-3168 با استفاده از Service Principalهای لو رفته در GitHub، حملات تخریبی خودکار و مبتنی بر AI را علیه…