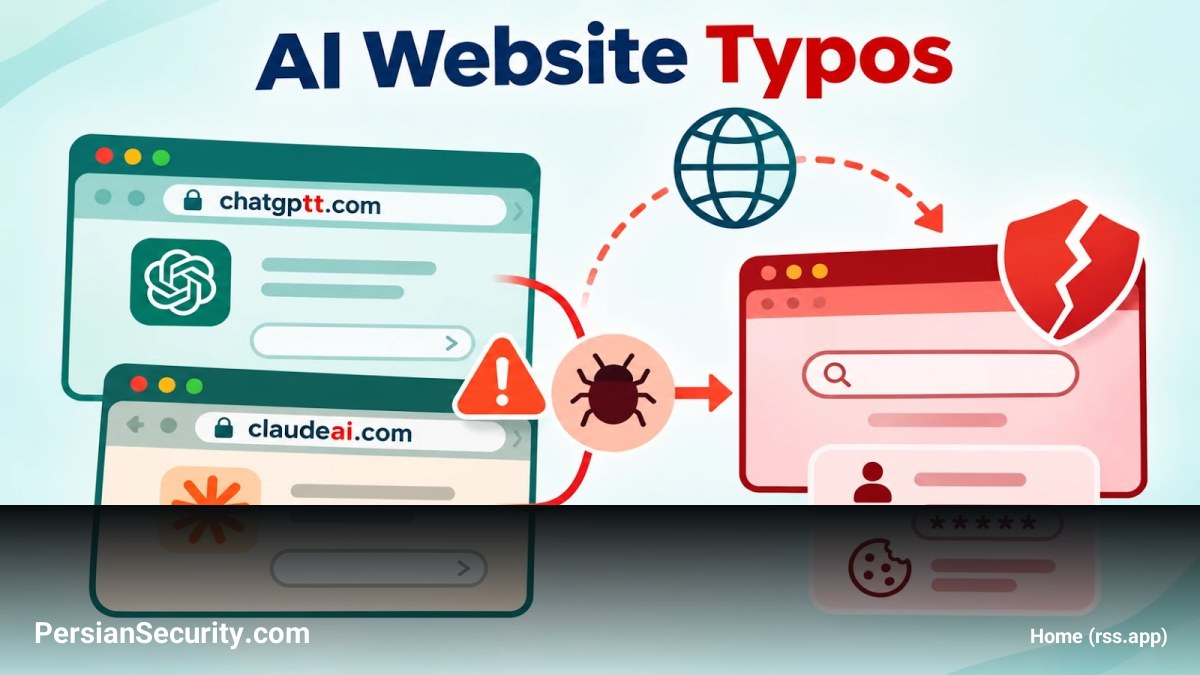
تحقیقات نشان میدهد که مهاجمان با شناسایی ۱۸۶ دامنه مشابه (lookalike domains) در میان ۲۷ برند مطرح هوش مصنوعی، از جمله ChatGPT، Claude، DeepSeek، Perplexity، Midjourney، ElevenLabs و Cursor، در حال اجرای حملات گستردهای هستند. این الگوی حمله که “TypoPrompting” نامیده شده است، از اشتباهات تایپی ساده کاربران برای هدایت آنها به سمت صفحات فریبنده (lures)، بدافزارهای ربایش مرورگر (browser-hijacking) و افزونههای مخرب استفاده میکند.
تکنیک TypoPrompting و سیستمهای توزیع ترافیک
در این حملات، کاربر پس از تایپ اشتباه، به یک صفحه پارکشده (parked page) هدایت میشود که سپس او را به یک سیستم توزیع ترافیک (traffic distribution system) منتقل میکند. این سیستم بر اساس موقعیت مکانی، سیستمعامل و نوع مرورگر، مقصد متفاوتی را برای قربانی تعیین میکند؛ به طوری که ممکن است برخی کاربران تنها یک صفحه ساده ببینند، در حالی که کاربران دیگر مستقیماً هدف حمله قرار میگیرند. این روش از تکنیک Cloaking برای پنهان کردن فعالیتهای مخرب از اسکنرهای امنیتی استفاده میکند.
مسیرهای حمله در ویندوز و macOS
در سیستمعامل ویندوز، کاربران ممکن است با یک صفحه جعلی تایید هویت Cloudflare مواجه شوند. این صفحه دستوری را در کلیپبورد کپی کرده و از قربانی میخواهد آن را در کادر Run ویندوز وارد کند. این دستور از ابزار curl.exe برای دانلود یک اسکریپت PowerShell (مانند W901.ps1) استفاده میکند. نکته قابل توجه، استفاده از فرمت اعشاری (decimal) برای آدرس IP است تا فیلترهای مبتنی بر الگو (pattern-based filters) نتوانند آن را شناسایی کنند.
در سیستمعامل macOS، کاربران با یک بهروزرسانی جعلی Terminal مواجه میشوند که خروجی curl را مستقیماً به zsh هدایت میکند.
ربایش مرورگر و افزونههای مخرب
برخی از این حملات منجر به نصب بستههای MSIX میشوند که با امضای رسمی Microsoft Store مطابقت دارند، اما حاوی برنامههای مخربی هستند که موتور جستجوی پیشفرض کاربر را تغییر داده یا کدهای JavaScript از راه دور را اجرا میکنند. همچنین، افزونههای مخرب کروم (Chrome extensions) که از کیتهای مشترک استفاده میکنند، میتوانند بدون نیاز به اجازه کاربر، تنظیمات جستجو را تغییر دهند.
توصیههای دفاعی برای تیمهای SOC و مدیران امنیت
- استفاده از نشانهگذاریهای مدیریتشده (managed bookmarks) برای ابزارهای هوش مصنوعی مجاز.
- مانیتورینگ دقیق برای دامنههای مشابه (lookalikes) برندهای حیاتی.
- همبستگی (correlation) بین فعالیتهای مرورگر و اجرای دستورات در کادر Run ویندوز.
- شناسایی و پرچمگذاری (flagging) اسکریپتهای PowerShell مخفی و استفاده از IPهای با فرمت اعشاری.
- اعمال سیاستهای سختگیرانه برای مدیریت افزونهها و موتورهای جستجوی مرکزی.