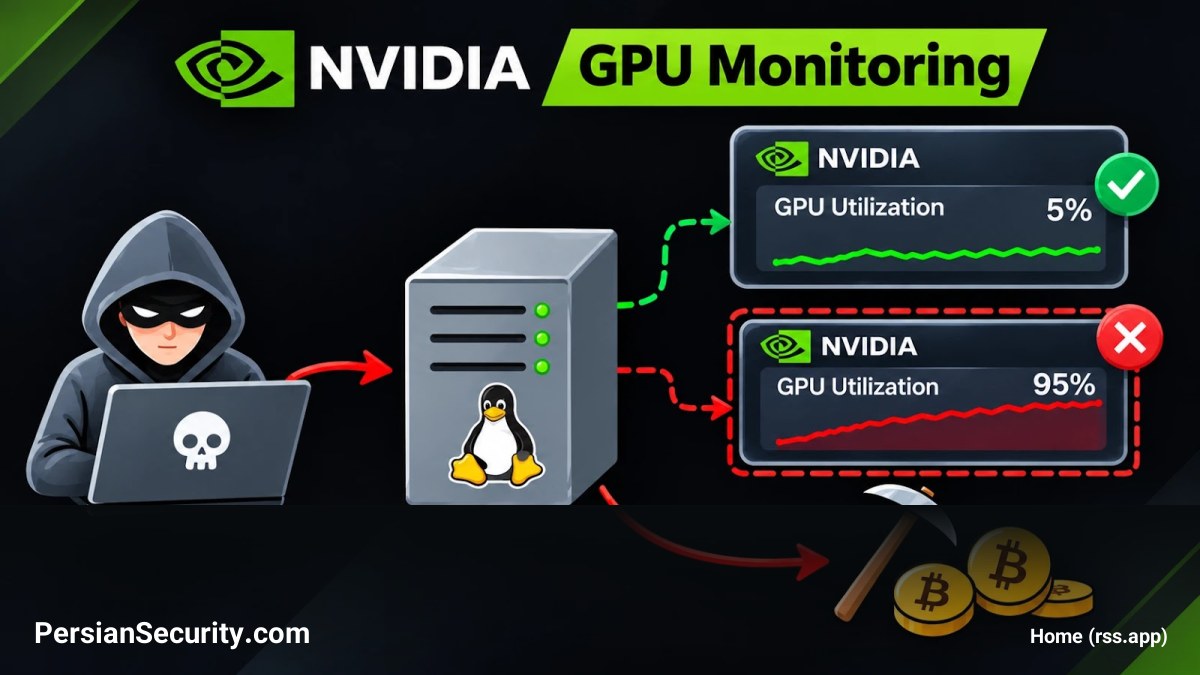
یک عملیات نفوذ مبتنی بر استخراج ارز دیجیتال (Cryptomining) در محیطهای لینوکس شناسایی شده است که در آن مهاجمان با جعل دادههای تلمتری (Telemetry) پردازندههای گرافیکی NVIDIA، فرآیندهای استخراج را پنهان میکنند.
مکانیسم نفوذ و دسترسی اولیه
این حمله از طریق فریمورک محاسباتی Ray آغاز شده است. مهاجمان با سوءاستفاده از یک عامل اجرای وظیفه (Job Agent) که در معرض اینترنت قرار داشت، توانستند بدون احراز هویت، کدهای خود را اجرا کنند. پس از دسترسی اولیه، مهاجمان با ارتقای سطح دسترسی به روت (Root)، ابزارهای خود را در سیستم مستقر کردند.
فریب ابزارهای مانیتورینگ با دستکاری کتابخانه NVML
بخش اصلی این عملیات برای فرار از شناسایی، جایگزینی فایل libnvidia-ml.so.1 با یک نسخه پوششی (Wrapper) است. این نسخه پوششی، پرسوجوها را از کتابخانه اصلی NVIDIA دریافت کرده، اما پیش از بازگرداندن نتایج به ابزارهایی مانند nvidia-smi، دادهها را دستکاری میکند. در نتیجه، میزان استفاده از GPU صفر گزارش میشود و دما و مصرف توان نیز در بازههای غیرواقعی و ثابت نمایش داده میشوند تا فعالیت استخراج پنهان بماند.
استفاده از روتکیت و پایداری در سیستم
علاوه بر دستکاری در سطح کاربر، مهاجمان از یک روتکیت مبتنی بر ftrace به نام acpi_thermal_mgr.ko استفاده میکنند. این روتکیت فرآیندها، فایلها و سوکتهای مرتبط با استخراج را پنهان میکند. این ابزار از طریق DKMS نصب شده و میتواند در هنگام بالا آمدن سیستم (Startup) مجدداً بارگذاری شود تا پایداری (Persistence) حمله حفظ گردد.
ارتباط با مرکز فرماندهی (C2)
ابزار مدیریت این عملیات، SANSAR نام دارد که از زبان Rust نوشته شده است. این ابزار برای ارتباط با کنترلر خود از شبکه Tor (از طریق پیادهسازی Arti) و همچنین از قراردادهای هوشمند اتریوم (Ethereum) برای کشف آدرس کنترلر استفاده میکند. این ترکیب پیچیده، شناسایی زیرساخت مهاجم را بسیار دشوار میسازد.
توصیههای امنیتی
مدیران امنیت باید بدانند که تکیه بر دادههای مانیتورینگ GPU به تنهایی کافی نیست. بررسیهای امنیتی باید شامل همبستگی (Correlation) بین گزارشهای Ray، تغییرات در کتابخانههای NVIDIA، آرتیفکتهای DKMS و تغییرات در تصاویر بوت (Boot Images) باشد.