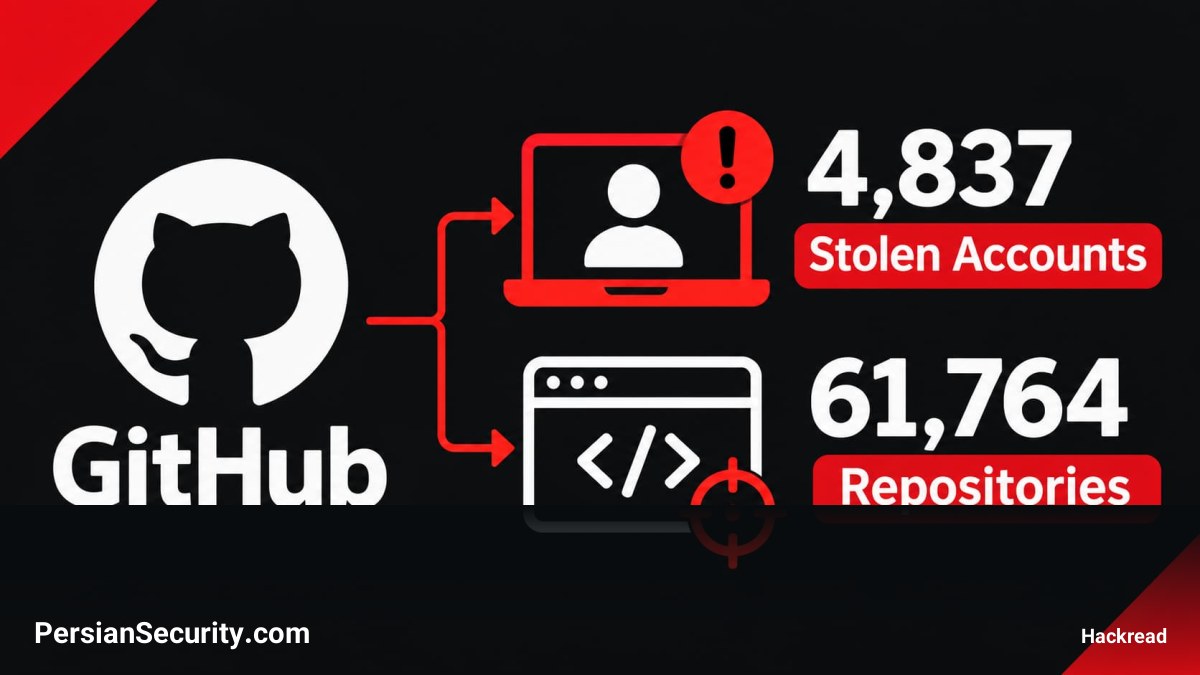
یک کمپین گسترده با نام wfx-loot شناسایی شده است که در آن عاملان تهدید با استفاده از ۴,۸۳۷ حساب کاربری سرقتی در GitHub، بیش از ۶۱,۷۶۴ مخزن (Repository) را هدف قرار دادهاند. هدف اصلی این عملیات، سرقت اعتبارنامههای توسعهدهندگان، کلیدهای دسترسی ابری (Cloud Keys) و توکنهای امنیتی است.
مراحل شناسایی و نفوذ
این حملات با ارسال Pull Requestهایی با عنوان docs: dependency audit notes از شاخههایی (Branches) به نام wfx-docs آغاز شده است. این اقدام در واقع یک مرحله «کاوش» (Probe) برای تست دسترسیهای حسابهای سرقتی به مخازن بوده است. در صورتی که دسترسی لازم تأیید میشد، مهاجمان کدهای مخربی را در قالب عملیاتهای نگهداری روتین (Routine Maintenance) به مخزن اضافه میکردند.
مکانیزم اجرای بدافزار
برای اجرای کد مخرب، از روشهای مختلفی استفاده شده است که عبارتند از:
- تغییر در گردشکارهای موجود GitHub Actions.
- استفاده از npm installation hooks.
- ایجاد گردشکارهای جدید در شاخههای موقت.
- تزریق کد به اسکریپتهای Shell موجود که توسط اتوماسیونهای مخزن اجرا میشوند.
پس از اجرا، یک اسکریپت Shell با حدود ۱۵۰۰ خط، شروع به جستوجو برای یافتن اسرار (Secrets) گیتهاب، توکنهای گردشکار، اعتبارنامههای ابری، کلیدهای SSH و GPG، فایلهای محیطی (.env)، پیکربندیهای Kubernetes و اعتبارنامههای ابزارهای توسعه میکند. همچنین توکنهای مربوط به سرویسهای هوش مصنوعی مانند OpenAI، Anthropic و Google Gemini هدف قرار گرفتهاند.
نشت توکنها از طریق Fly.io
در بخشی از این زنجیره حمله، مشخص شد که برخی توکنهای دسترسی GitHub به دلیل پیکربندی نادرست در سرویس Fly.io افشا شدهاند. در فرآیند استقرار (Deployment) این سرویس، یک توکن دسترسی در فایل .git/config باقی مانده بود که در برخی تصاویر (Images) مستقر شده، به صورت عمومی در دسترس قرار گرفته و توسط مهاجمان بازیابی شده است.
تکامل متدولوژی و نفوذ به ابر
تحلیلها نشان میدهد که نسخههای جدیدتر این بدافزار برای ارسال دادههای سرقتی به جای سرورهای خارجی، از Telegram استفاده میکنند. علاوه بر این، بدافزار تلاش میکند با استفاده از اعتبارنامههای سرقتی و احراز هویت OpenID Connect (OIDC) گیتهاب، به سرویسهای ابری متصل دست یابد. این قابلیتها شامل درخواست نشستهای ابری، ایجاد کلیدهای دسترسی AWS، تغییر سیاستهای Trust در AWS و افزودن اعتبارنامههای هویت فدرال به برنامههای Azure است.
توصیههای امنیتی و مقابله
مدیران SOC و تیمهای امنیت باید فعالیتهای مخازن خود را از تاریخ ۱۰ نوامبر بررسی کنند. موارد زیر نیازمند بررسی فوری است:
- جستوجوی شاخههای مشکوک با نام
wfx-docs. - بررسی Pull Requestهای مربوط به
dependency-audit. - بازبینی اسکریپتهای Shell و npm hooks برای یافتن کدهای غیرمنتظره.
در صورتی که سرایت بدافزار تأیید شود، حذف کد مخرب به تنهایی کافی نیست؛ زیرا اعتبارنامهها پیشتر سرقت شدهاند. در چنین شرایطی، ابطال (Revoke) تمامی توکنهای افشا شده، چرخش (Rotation) کلیدهای امنیتی و بررسی حسابهای ابری برای شناسایی دسترسیهای غیرمجاز یا ایجاد Persistence ضروری است.
بهروزرسانی (نوامبر 13, 2026 — BleepingComputer)
بهروزرسانی: تحلیلهای جدید از کمپین wfx-loot نشان میدهد که عامل تهدید از حدود ۴۸۰۰ حساب سرقتی GitHub برای بررسی دسترسیهای نوشتن (Write Access) در بیش از ۶۱ هزار مخزن (Repository) استفاده کرده است. تاکنون سرایت به ۱۸۳۵ هدف بهطور مشخص تأیید شده است.
این حملات شامل سازمانهای بسیار حساس و سطح بالا از جمله سازمان خدمات عمومی ایالات متحده (US GSA)، دولت فرانسه، Nextcloud و WebdriverIO بوده است. همچنین، مشخص شده است که حدود ۵۰ مورد از این حسابها دارای حقوق انتشار (Publishing Rights) در اکوسیستمهای دیگر مانند npm، PyPI، Go، crates و Packagist بودهاند.
در جریان این عملیات، بستههای آلوده زیر نیز شناسایی شدهاند:
- digitalelvis/neuronai-studio (نسخه 3.14.3)
- github.com/onuragtas/docker-env (نسخههای v1.0.278 و v1.0.280)