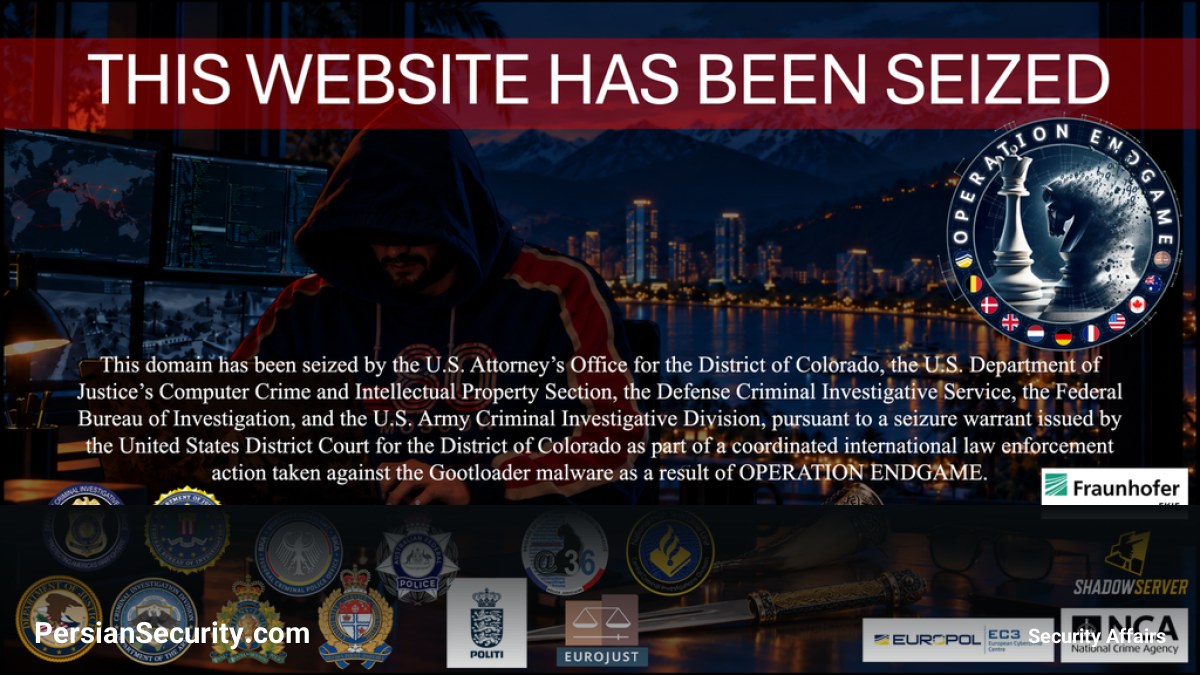
در یک عملیات گسترده بینالمللی، نهادهای اجرای قانون موفق به متوقف کردن بدافزار Gootloader شدند. این عملیات شامل ضبط دامنهها و از کار انداختن بیش از ۱۰۰ سرور مرتبط با ۲۵,۰۰۰ کامپیوتر آلوده بوده است. طبق اعلام وزارت دادگستری ایالات متحده (DoJ)، این اقدام منجر به حذف بدافزار از سرورهای آلوده، از جمله سایتهای آسیبپذیر WordPress، و ضبط دامنههای مورد استفاده مجرمان برای کنترل این بدافزار شده است.
بدافزار Gootloader که از سال ۲۰۱۸ فعال بوده، دسترسی به سیستمهای آلوده را تحت مدل Access-as-a-Service به گروههای باجافزار (Ransomware) میفروخت. این فعالیتها منجر به خسارات مالی قابل توجهی شده است؛ بهطوری که تنها در میان قربانیان مستقر در ایالات متحده، خسارت حدود ۲۸.۸ میلیون دلار برآورد میشود. این گروهها از دسترسیهای بهدستآمده برای حملات باجافزاری علیه نهادهای حساس استفاده میکردند.
روش انتشار و تکنیکها
تحلیلها نشان میدهد که Gootloader عمدتاً از طریق سایتهای آلوده WordPress و سایر وبسایتها منتشر میشود. در این روش، قربانیان با استفاده از مهندسی اجتماعی (Social Engineering) فریب میخورند تا فایلهای مخرب را با تصور اینکه یک نرمافزار قانونی یا اسناد حقوقی هستند، دانلود کنند. این بدافزار از تکنیکهای بدون فایل (Fileless) برای تحویل تهدیدات دیگر مانند باجافزارهای SunCrypt و REvil (Sodinokibi)، تروجانهای Kronos و ابزار Cobalt Strike استفاده میکند.
این بدافزار بخشی از خانواده بزرگتر GootKit است که از سال ۲۰۱۴ فعال بوده و عامل تهدید (Threat Actor) پشت آن توسط Mandiant با نام UNC2565 شناسایی شده است. عملیات اخیر تحت عنوان Operation Endgame و با همکاری نهادهای امنیتی از جمله Europol، FBI و پلیسهای ملی کشورهای مختلف انجام شد تا زیرساختهای این شبکه مجرمانه بهطور کامل از کار درآید.