گزارشها و تحلیلها
تحلیل زنجیره حمله در Active Directory: از سوءاستفاده از Recycle Bin تا استخراج هش از بکآپهای VMware
این گزارش یک زنجیره حمله پیچیده را تحلیل میکند که از سوءاستفاده از قابلیت Recycle Bin در Active Directory شروع…
این گزارش یک زنجیره حمله پیچیده را تحلیل میکند که از سوءاستفاده از قابلیت Recycle Bin در Active Directory شروع…
این مقاله به بررسی جامع ماهیت کیلاگرها (Keyloggers)، از نرمافزارهای جاسوسی تا دستگاههای سختافزاری، میپردازد. همچنین روشهای شناسایی، حذف و…
حمله زنجیره تأمین به پکیج LiteLLM نسخه 1.107.0 از طریق سرقت اعتبارنامههای توسعهدهندگان رخ داده است. این حمله با استفاده…
عامل تهدید k0t با بهرهبرداری از آسیبپذیریهای تجهیزات شبکه و VPN، بیش از ۷۰ هزار اعتبار کاربری را سرقت کرده…
پلتفرم ابری Railway اعلام کرد که یک عامل تهدید احتمالاً به متغیرهای محیطی (Environment Variables) مشتریان، از جمله برخی مقادیر…
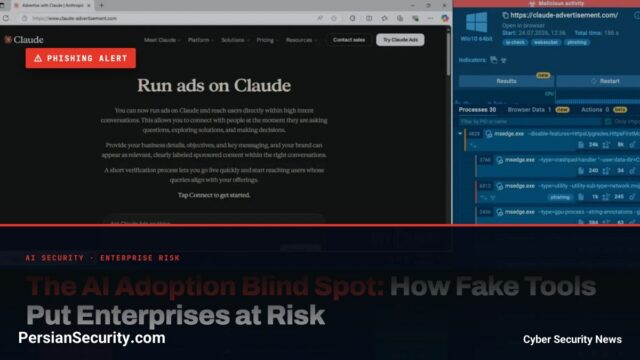
مهاجمان با جعل برندهای معتبری مانند ChatGPT و Claude، از اعتماد کارمندان به ابزارهای هوش مصنوعی برای سرقت اعتبارنامهها و…
افزونه Rank Math PRO در نسخهای خاص به بدافزار آلوده شده که از طریق مکانیزمهای ماندگاری پیشرفته، امکان ایجاد Backdoor…
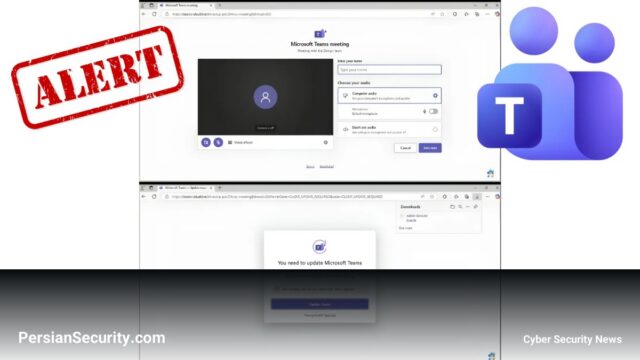
دامنه جدید teams-cloud[.]live با کپیبرداری از رابط کاربری Microsoft Teams، کاربران را به فیشینگ و سرقت اعتبارنامهها (Credentials) دعوت میکند.…
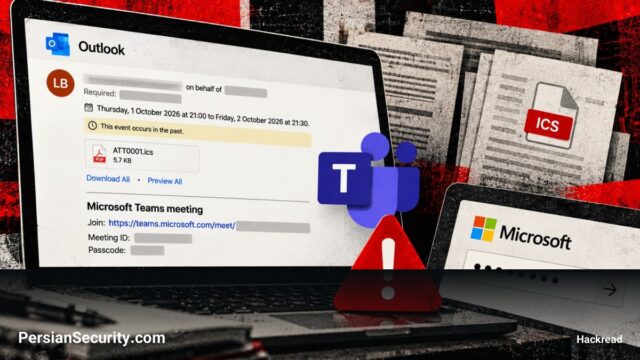
یک کمپین گسترده فیشینگ با استفاده از دعوتنامههای تقویم جعلی، بیش از ۴۰,۰۰۰ سازمان را برای سرقت اعتبارنامههای حسابهای مایکروسافت…
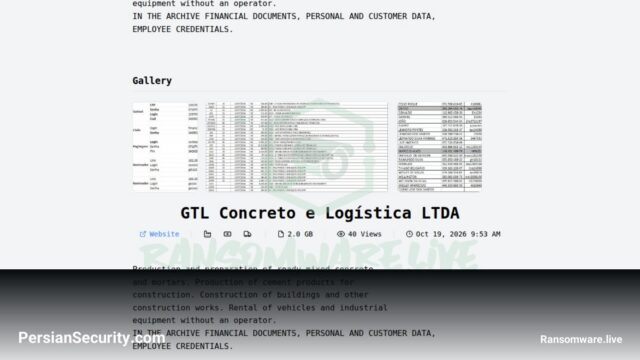
گروه باجافزاری Emperador اعلام کرد که دادههای شرکت GTL Concreto را سرقت کرده است. این اطلاعات شامل اسناد مالی، دادههای…