مهاجمان بهطور فزایندهای از ابزارهای همکاری (Collaboration Tools) مورد اعتماد برای دور زدن مکانیزمهای امنیتی سنتی استفاده میکنند. در این سناریوها، مهاجم با جعل هویت پشتیبانی فنی (IT Support)، کاربران را متقاعد میکند تا ابزارهای دسترسی از راه دور (Remote Access) را اجرا کنند؛ بدون اینکه نیاز به ارسال لینک یا فایل مخرب باشد.
تشخیص فیشینگ مبتنی بر هوش مصنوعی
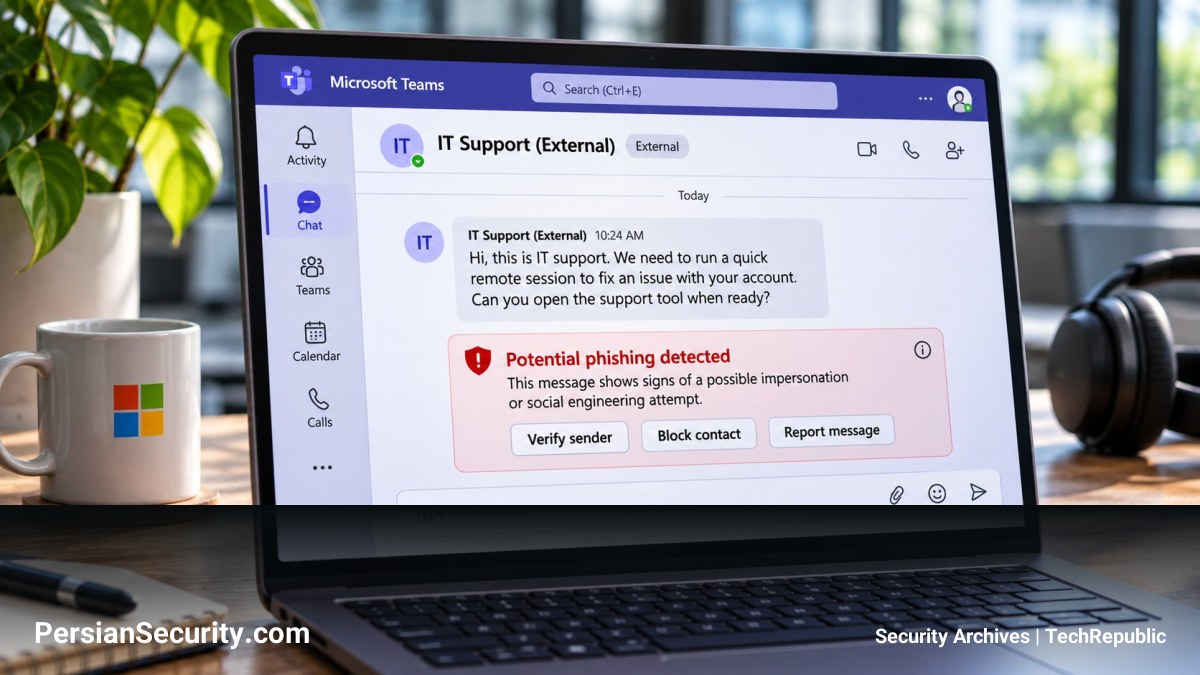
قابلیت جدید Microsoft Teams برای تشخیص فیشینگ، با هدف شناسایی فریب در خودِ متن گفتگو طراحی شده است. این سیستم بهجای تکیه صرف بر اسکن لینکها (URL) یا فایلهای مشکوک، محتوای گفتگو با مخاطبان خارجی ناشناس را تحلیل میکند تا تلاشهای مربوط به مهندسی اجتماعی (Social Engineering) و جعل هویت (Impersonation) را شناسایی کند.
- نحوه عملکرد: سیستم پس از شروع گفتگو با یک مخاطب خارجی جدید، پیامهای اخیر و بافت (Context) آنها را تحلیل میکند. در صورت شناسایی رفتار مشکوک، یک هشدار مستقیم در چت نمایش داده میشود.
- کنترل کاربر: کاربران میتوانند هویت فرستنده را بررسی، مخاطب را مسدود (Block) یا پیام را گزارش (Report) کنند.
- حریم خصوصی: محتوای پیامها برای آموزش هوش مصنوعی یا استفادههای ثانویه ذخیره نمیشود و صرفاً برای اهداف امنیتی استفاده میگردد.
انتشار هدفمند (Targeted Release) این قابلیت از اواسط نوامبر آغاز شده و انتظار میرود دسترسی عمومی (General Availability) آن تا اواسط دسامبر ۲۰۲۶ فراهم شود.
هشدار در برابر جعل عمیق (Deepfake)
علاوه بر فیشینگ، مایکروسافت در حال آمادهسازی سیستمی برای شناسایی جعل عمیق (Deepfake) در جلسات (Meetings) است. برخلاف قابلیت تشخیص فیشینگ، این ویژگی نیازمند استفاده از ارائهدهندگان شخص ثالث (Third-party Providers) تایید شده است.
سازمانها باید ارائهدهندگان مورد تایید را انتخاب و پیکربندی کنند تا صدا و تصویر جلسات را برای یافتن نشانههای محتوای دستکاریشده یا مصنوعی تحلیل کنند. این فرآیند نیازمند تصمیمگیری در حوزه تأمین و امنیت است، زیرا ارائهدهندگان منتخب ممکن است دسترسی به جریان زنده صدا و تصویر جلسات را داشته باشند.
توصیههای امنیتی
با وجود این پیشرفتهای تکنولوژیک، همچنان توصیه میشود کارکنان درخواستهای غیرمنتظره برای دسترسی از راه دور یا دریافت کدهای تایید را از طریق کانالهای داخلی و معتبر سازمان تایید کنند. ابزارهای هوش مصنوعی لایه امنیتی جدیدی اضافه میکنند، اما جایگزین پروتکلهای تایید هویت (Identity Verification) نمیشوند.