محققان امنیت سایبری در Arctic Wolf Labs از یک کمپین گسترده پرده برداشتند که در آن مهاجمان با سوءاستفاده از تنظیمات پیشفرض چت خارجی (External Chat) در Microsoft Teams، تلاش میکنند به شبکههای سازمانی دسترسی اولیه پیدا کنند.
بررسی بیش از ۴۰۰ مورد از این تکنیک نشان میدهد که این کمپین بر پایه جعل هویت (Impersonation) و مهندسی اجتماعی (Social Engineering) برای جلب اعتماد کارکنان استوار است. هدف اصلی مهاجمان در بسیاری از موارد، کسب دسترسی از راه دور (Remote Access) به کامپیوتر قربانیان است.
نحوه عملکرد حمله
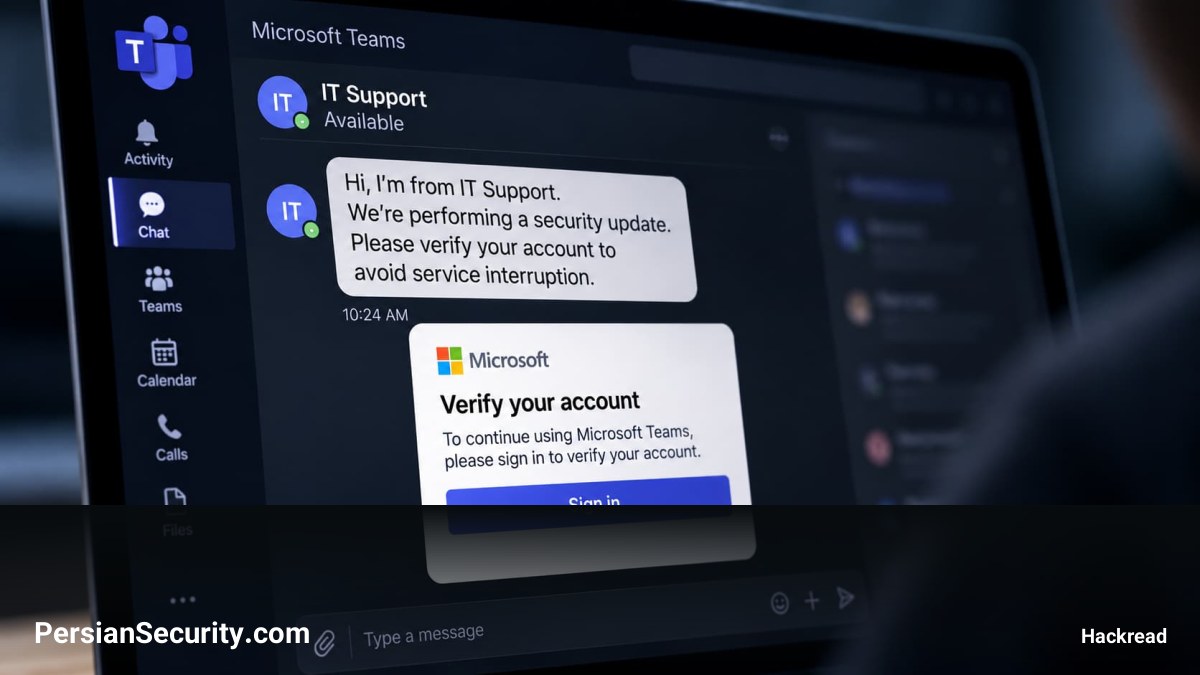
قابلیت دسترسی خارجی در Microsoft Teams بهصورت پیشفرض فعال است و به کاربران سایر سازمانها اجازه میدهد با کارکنان تماس بگیرند، مگر اینکه این ویژگی بهصورت دستی محدود شده باشد. مهاجمان با ایجاد Tenantهای موقت و استفاده از دامنههای پیشفرض .onmicrosoft.com، هویت خود را جعل میکنند.
- جعل هویت: مهاجمان خود را بهعنوان تیم پشتیبانی IT معرفی کرده و از نامهایی مانند “IT Support” استفاده میکنند. برخی نیز عبارت “(Internal)” را به نام نمایشی خود اضافه میکنند تا پیامها معتبر به نظر برسند.
- ایجاد فوریت: استفاده از تکنیک Mail Bombing (بمباران ایمیل) برای ایجاد آشفتگی در صندوق ورودی کاربر، باعث میشود پیامهای جعلی پشتیبانی IT در میان هیاهو، معتبرتر جلوه کنند.
- اجرای کد مخرب: پس از برقراری ارتباط، مهاجمان از طریق تماسهای صوتی (Vishing) یا ابزارهای مدیریت از راه دور (RMM) مانند Quick Assist، AnyDesk یا TeamViewer، کاربر را متقاعد به نصب یا اجرای دستورات مخرب میکنند.
در برخی موارد، قربانی فریب خورده و یک دستور PowerShell را اجرا میکند که منجر به دانلود یک فایل نصب MSI مخرب میشود. این فایل، یک اسکریپت مبهم (Obfuscated) و یک Implant مبتنی بر Python را در سیستم نصب میکند. این بدافزار با پرسوجو از Active Directory، اطلاعات حسابهای کاربری و کامپیوترها را استخراج کرده و به سرورهای فرماندهی و کنترل (C2) مهاجمان ارسال میکند.
توصیههای امنیتی
برای مقابله با این تهدید، سازمانها باید اقدامات زیر را انجام دهند:
- محدود کردن چتهای خارجی در Teams تنها به دامنههای شرکای تجاری تایید شده.
- مسدود کردن چتها از حسابهای مدیریت نشده و Tenantهای آزمایشی.
- محدود کردن دسترسی به ابزارهای RMM مانند Quick Assist و سایر نرمافزارهای کنترل از راه دور غیرمجاز.
- آموزش کارکنان برای تایید درخواستهای پشتیبانی از طریق کانالهای رسمی و مورد اعتماد.