گزارشها و تحلیلها
تحلیل زنجیره حمله در Active Directory: از سوءاستفاده از Recycle Bin تا استخراج هش از بکآپهای VMware
این گزارش یک زنجیره حمله پیچیده را تحلیل میکند که از سوءاستفاده از قابلیت Recycle Bin در Active Directory شروع…
این گزارش یک زنجیره حمله پیچیده را تحلیل میکند که از سوءاستفاده از قابلیت Recycle Bin در Active Directory شروع…
گروه BRONZE SANDCASTLE با استفاده از تکنیکهای پیچیده DLL Sideloading و بکدورهای سفارشی، موفق به نفوذ و تلاش برای سرقت…
یک حساب کاربری آزمایشی با رمز عبور بسیار ضعیف که برای ۱۲ سال بدون نظارت باقی مانده بود، منجر به…
گروه APT موسوم به BRONZE SANDCASTLE با استفاده از تکنیک DLL Sideloading در Sandboxie و شلهای تغییریافته Meterpreter، به دنبال…
این مقاله به بررسی موانع سازمانی و روانی میپردازد که باعث میشود تیمهای کوچک IT نتوانند زیرساخت Active Directory خود…
گروههای باجافزاری با ترکیب هوش مصنوعی و تهدیدات شخصی علیه خانواده کارکنان، سطح جدیدی از اخاذی را آغاز کردهاند. تمرکز…
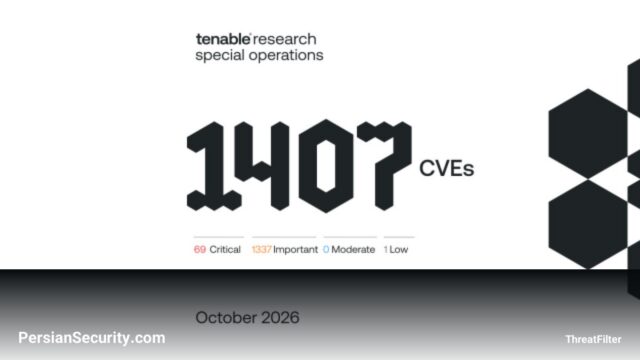
مایکروسافت در آپدیت اکتبر ۲۰۲۶، ۱۴۰۷ آسیبپذیری را برطرف کرد که شامل دو مورد زیرو دِی و چندین نقص بحرانی…
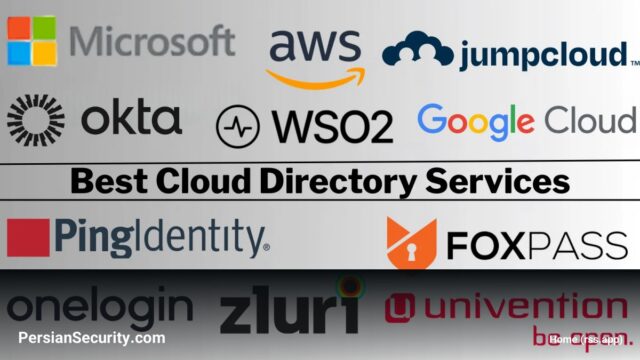
این گزارش به تحلیل و مقایسه سرویسهای دایرکتوری ابری پیشرو در سال ۲۰۲۶ میپردازد و معیارهای انتخاب بین راهکارهای جامع…
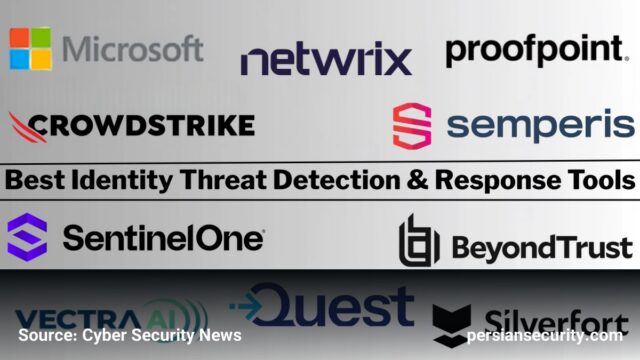
این گزارش به تحلیل و رتبهبندی ۱۰ ابزار برتر ITDR در سال ۲۰۲۶ میپردازد و بر اهمیت ترکیب شناسایی، مسدودسازی…
تحلیل متدهای سرقت پایگاه داده NTDS.dit برای استخراج هشهای رمز عبور و ایجاد Golden Ticket جهت تسلط کامل بر دامنه.…