مایکروسافت در حال آمادهسازی برای افزودن قابلیت تشخیص فیشینگ مبتنی بر هوش مصنوعی (AI) به پلتفرم Microsoft Teams است. این ویژگی با تحلیل کانتکست (Context) گفتگوها، تلاش میکند کلاهبرداریهایی را شناسایی کند که ممکن است فاقد لینکهای مخرب یا پیوستهای آلوده باشند.
تمرکز بر مخاطبان خارجی و جعل هویت
این قابلیت عمدتاً بر اولین گفتگوها با مخاطبان خارجی (External Contacts) تمرکز دارد؛ جایی که مهاجمان ممکن است خود را به عنوان کارکنان پشتیبانی مورد اعتماد جا زده و از کارمندان بخواهند اطلاعات حساس خود را به اشتراک بگذارند.
چگونه تحلیل کانتکست به شناسایی فیشینگ کمک میکند؟
در حملات مهندسی اجتماعی (Social Engineering)، نشانههای سنتی مانند لینکهای مشکوک یا فایلهای آلوده همیشه وجود ندارند. یک پیام میتواند با ایجاد اعتماد یا ادعای وجود مشکل فوری در حساب کاربری، کاربر را متقاعد کند که رمز عبور خود را فاش کرده یا اجازه دسترسی از راه دور (Remote Access) را صادر کند.
- تحلیل هوشمند: سیستم جدید محتوای گفتگو را برای شناسایی فیشینگ، جعل هویت (Impersonation)، مهندسی اجتماعی و نیتهای فریبکارانه تحلیل میکند.
- پوشش گسترده: این قابلیت شامل چتهای فردی و گروهی با مخاطبان خارجی در پلتفرمهای موبایل، دسکتاپ و وب خواهد بود.
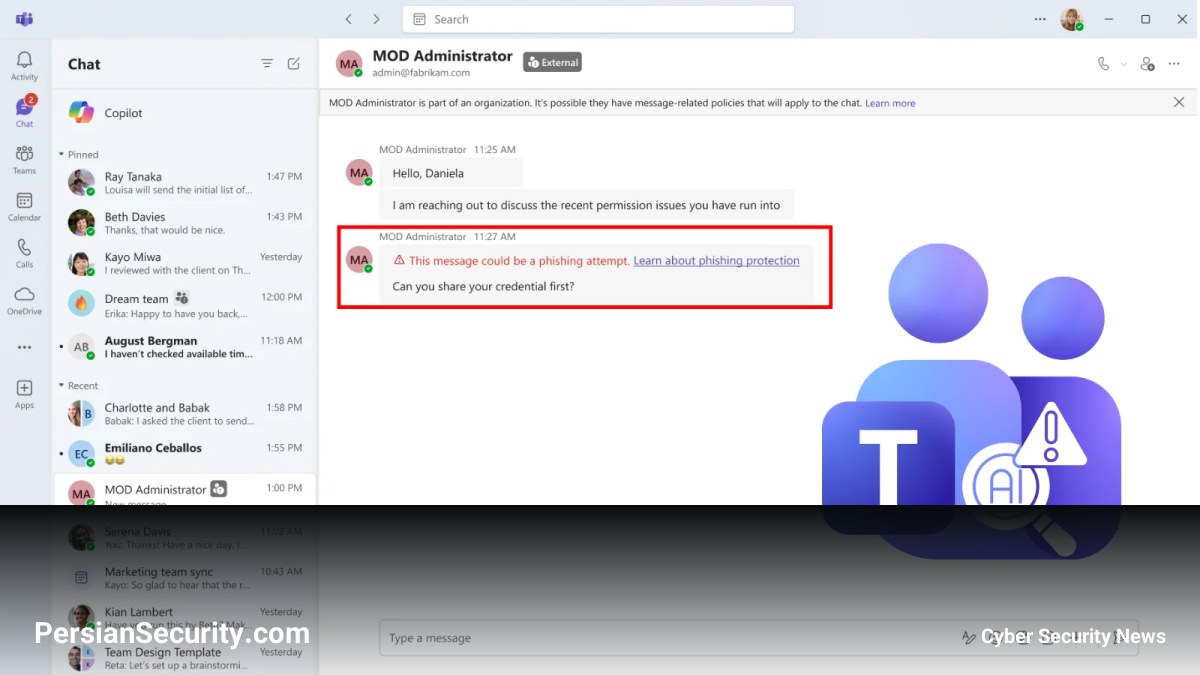
- مثال عملی: در یک سناریوی نمونه، حساب کاربری خارجی با نام “MOD Administrator” سعی میکند با مطرح کردن مشکلات دسترسی، اعتبارنامههای (Credentials) کاربر را درخواست کند که سیستم آن را به عنوان یک تلاش فیشینگ علامتگذاری میکند.
زمانبندی و حریم خصوصی
انتشار این ویژگی برای کاربران هدف (Targeted Release) در اوایل نوامبر و در دسترس بودن عمومی (General Availability) در ماه دسامبر برنامهریزی شده است. مایکروسافت تأکید کرده است که این قابلیت صرفاً برای اهداف امنیتی است و از محتوای پیامها برای آموزش مدلهای هوش مصنوعی، نظارت بر کارکنان یا تحلیل بهرهوری استفاده نخواهد شد. همچنین محتوای پیامها برای آموزش مدلها ذخیره نمیشود.
توصیه امنیتی: با وجود این لایه حفاظتی جدید، کارکنان همچنان باید هویت فرستندگان غیرمنتظره را از طریق کانالهای مورد اعتماد تأیید کنند و هرگونه فعالیت مشکوک یا هشدارهای نادرست را گزارش دهند. هرگز رمز عبور، کدهای تأیید یا اطلاعات مالی خود را در گفتگوهای پشتیبانی غیرمنتظره به اشتراک نگذارید.