پژوهشگران امنیت سایبری نسبت به یک الگوی تکرارشونده در حملات مهندسی اجتماعی (Social Engineering) هشدار دادهاند که در آن عامل تهدید (Threat Actor) از قابلیت ایجاد چتهای خارجی در Microsoft Teams برای جعل هویت و توزیع بدافزار استفاده میکند.
الگوی رفتاری مهاجمان
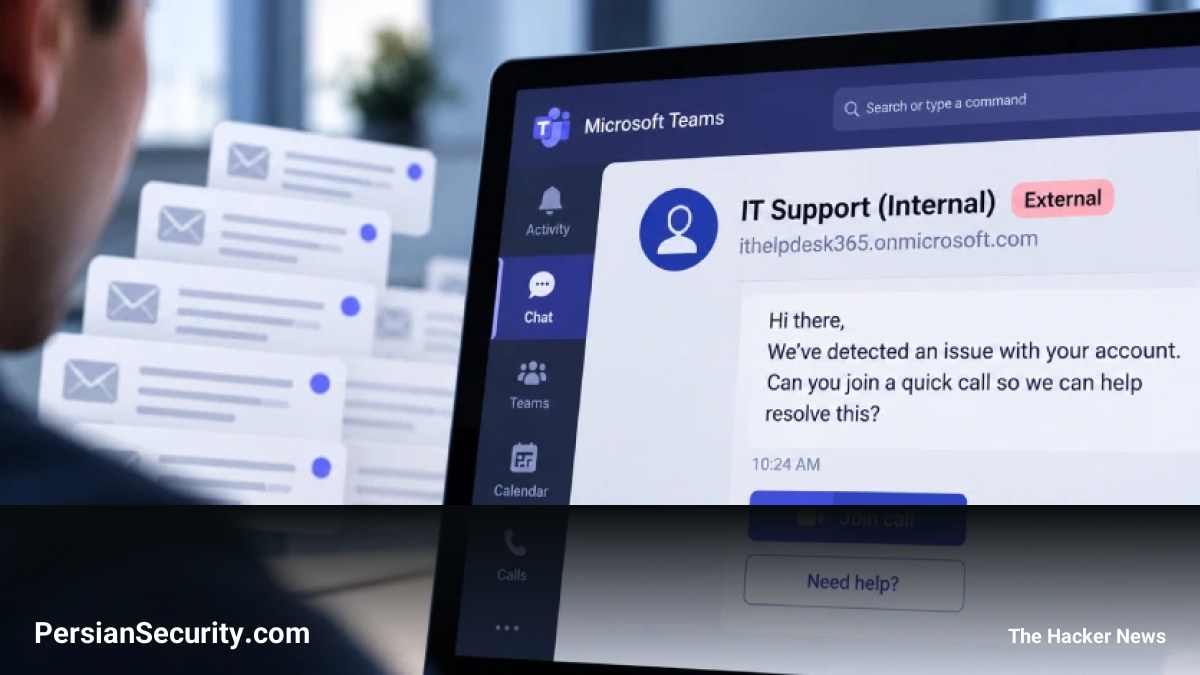
بر اساس گزارشهای منتشر شده، مهاجمان از یک متدولوژی ثابت پیروی میکنند که شامل استفاده از Tenantهای موقت، نامهای نمایشی مشابه ‘IT Support (Internal)’، ابزارهای دسترسی از راه دور (Remote Access Tools) و دامنههای مشابه برای ارسال Payloadها است. این حملات با هدف دور زدن هشدارهای مربوط به کاربران خارجی در Teams، از نامهای مرتبط با پشتیبانی IT یا نامهای دوستانه استفاده میکنند.
استراتژی ایجاد فوریت و فریب
در بسیاری از موارد، این جلسات چت با یک حمله Mail Bombing آغاز میشود؛ به این صورت که صندوق ورودی قربانی با صدها تاییدیه عضویت در خبرنامهها بمباران میشود تا حس اضطراب و فوریت ایجاد گردد. بلافاصله پس از آن، پیامی از طرف پشتیبانی IT در Teams ارسال میشود تا به قربانی در حل این مشکل «کمک» کند.
زیرساختهای مورد استفاده
- دامنههای پیشفرض: حدود ۳۰ تا ۴۰ درصد موارد از دامنههای
*.onmicrosoft.comاستفاده میکنند تا خود را به عنوان زیرساختهای رسمی مایکروسافت معرفی کنند. - دامنههای خریداری شده: مهاجمان به طور فزایندهای از TLDهای ارزانقیمت مانند
.top(حدود ۵۰ درصد) و.com(حدود ۴۰ درصد) برای ایجاد هویتهای جعلی استفاده میکنند.
زنجیره حمله و انتشار بدافزار
این فعالیتها با گروه STAC4749 مرتبط دانسته شده و منجر به انتشار باجافزار (Ransomware) مدل Chaos شده است. روند حمله به شرح زیر است:
- دسترسی اولیه: استفاده از Vishing و متقاعد کردن کاربر برای granting دسترسی از طریق ابزارهای مدیریت از راه دور (RMM) مانند AnyDesk، TeamViewer، ScreenConnect و Zoho Assist.
- تحرک در شبکه: پس از دسترسی، مهاجمان عملیات شناسایی (Reconnaissance) را انجام داده و بدافزارهای دیگری مانند Backdoor مدل GoGRPC را برای تحرک جانبی (Lateral Movement) به سمت Domain Controllerها مستقر میکنند.
- اجرای نهایی: در برخی موارد، کاربر مجبور به اجرای یک دستور PowerShell میشود تا یک فایل MSI را از Azure Blob Storage دانلود کند. این فایل حاوی یک Implant پایتونی است که کوئریهای LDAP را به Active Directory ارسال کرده و اطلاعات کاربران و سیستمها را استخراج میکند.
در نهایت، این حملات با سرقت دادههای حساس و اجرای باجافزار به پایان میرسد. نکته کلیدی این است که این بردار حمله (Attack Vector) به جای بهرهبرداری از آسیبپذیریهای نرمافزاری، بر روی اعتماد کاربران متمرکز است.