تحولات اخیر در خاورمیانه، بهویژه عملیاتهای پیچیده اطلاعاتی و حملات به زیرساختهای ارتباطی، پارادایمهای امنیتی در منطقه را تغییر داده است. تحلیلهای جدید از رویدادهای اخیر نشان میدهد که چگونه نفوذ در زنجیره تأمین (Supply Chain) میتواند منجر به فلج شدن ساختارهای فرماندهی و کنترل (C2) در گروههای سازمانیافته شود.
حمله زنجیره تأمین به تجهیزات ارتباطی
یکی از برجستهترین نمونههای عملیاتهای اطلاعاتی (Intelligence Operations) در سالهای اخیر، هدف قرار دادن تجهیزات ارتباطی گروههای نیابتی بود. طبق گزارشها، استفاده از شرکتهای پوششی (Front Companies) برای نفوذ در زنجیره تأمین سختافزاری، امکان جایگذاری تجهیزات آلوده را فراهم کرده است.
- دستگاههای بیسیم و پیجر: استفاده از دستگاههای ارتباطی که از قبل با مواد منفجره یا کدهای مخرب آلوده شده بودند، منجر به آسیبهای گسترده به پرسنل و از کار افتادن شبکههای ارتباطی شد.
- امنیت سختافزار: این عملیات نشان داد که حتی استفاده از روشهای سنتی ارتباطی برای فرار از نظارت دیجیتال، در برابر حملات فیزیکی و نفوذ در زنجیره تأمین تجهیزات، تضمینکننده امنیت نیست.
تأثیر بر ساختارهای قدرت و امنیت منطقهای
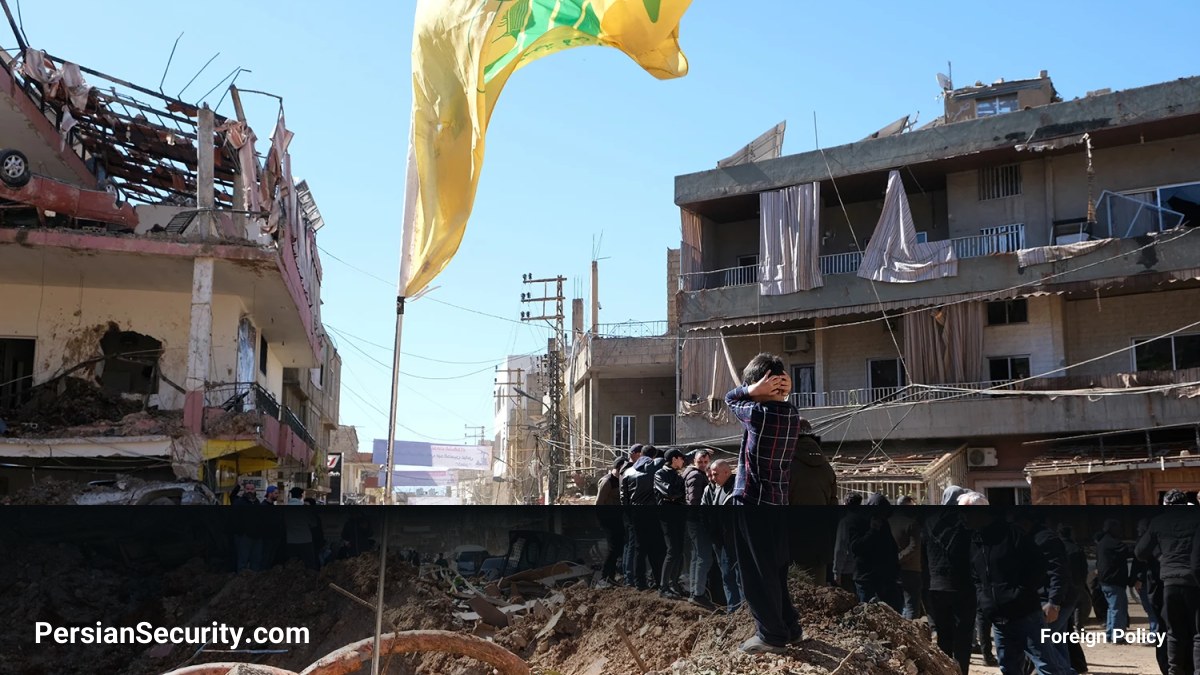
این عملیاتها فراتر از یک حمله فیزیکی ساده بوده و هدف آنها از کار انداختن شبکههای نیابتی و کاهش توان عملیاتی گروههای مسلح از طریق تخریب زیرساختهای لجستیکی و ارتباطی بوده است. نفوذ در سیستمهای هدفگیری و شناسایی، امکان ضربات دقیق به انبارهای تسلیحاتی و مراکز فرماندهی را فراهم کرده است.
پیامدهای استراتژیک برای امنیت سایبری و فیزیکی
این رویدادها درسهای مهمی برای مدیران امنیت (CISO) و متخصصان امنیت زیرساخت دارد:
- ضرورت بازرسی دقیق سختافزارهای وارداتی در زنجیره تأمین.
- اهمیت امنیت دستگاههای ارتباطی در محیطهای عملیاتی حساس.
- ترکیب حملات سایبری و عملیاتهای فیزیکی (Hybrid Warfare) به عنوان یک تهدید مشترک.
در نهایت، تغییر در موازنه قدرت در خاورمیانه، ناشی از توانایی در اجرای عملیاتهای بسیار دقیق در لایههای زیرساختی و اطلاعاتی بوده است که میتواند تأثیرات بلندمدتی بر استراتژیهای دفاعی در سطح جهانی داشته باشد.