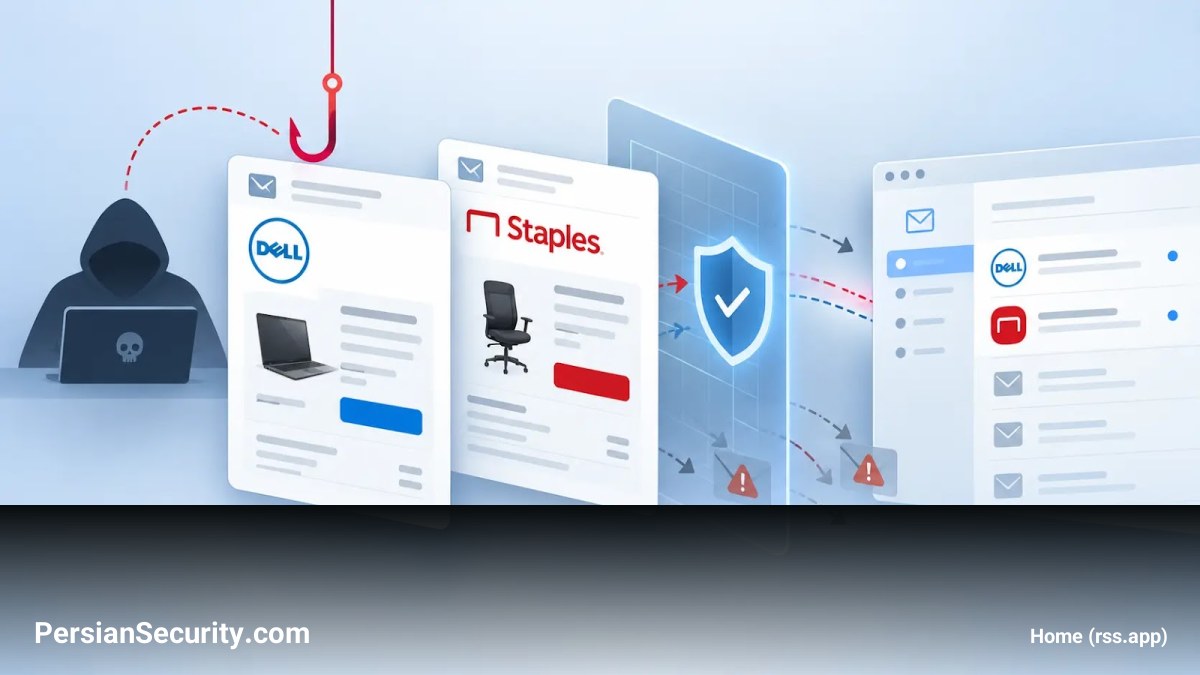
کلاهبرداران با سوءاستفاده از اعلانهای سفارش معتبر شرکتهای Dell و Staples، در حال اجرای حملات فیشینگ از نوع Callback Phishing هستند. آنها شمارههای تماس جعلی را در داخل ایمیلهای تراکنشی (Transactional Emails) قرار میدهند که به راحتی از بررسیهای احراز هویت (Authentication) عبور میکنند.
محققان Cisco Talos حدود ۱,۴۰۰ پیام را در قالب دو کمپین مختلف مشاهده کردهاند. این حملات نشان میدهند که چگونه زیرساختهای تجاری مورد اعتماد میتوانند بدون نیاز به جعل فرستنده (Spoofing) یا استفاده از لینکهای مخرب، دستورالعملهای کنترلشده توسط مهاجم را حمل کنند.
جزئیات و نحوه عملکرد حملات
در این حملات، مهاجمان از فیلدهایی که معمولاً برای اطلاعات حمل و نقل یا صورتحساب (Shipping/Billing) استفاده میشوند، بهرهبرداری میکنند:
- کمپین Staples: مهاجمان با استفاده از یک سفارش تایید شده برای خرید iPad، شمارههای تماس جعلی را در فیلدهای مربوط به آدرس درج میکنند تا کاربر را ترغیب کنند در صورت بروز مشکل، با آن شماره تماس بگیرد.
- کمپین Dell: در این مورد نیز از فیلدهای “Ship To” و “Bill To” برای درج شمارههای پشتیبانی جعلی استفاده شده است تا کاربران را به سمت کلاهبرداریهای پرداخت یا سرقت اطلاعات هدایت کنند.
دور زدن پروتکلهای امنیتی
نکته کلیدی این حملات، استفاده از پلتفرمهای SaaS به عنوان پروکسی برای مقاصد مخرب است. مهاجمان با وارد کردن رشتههای مخرب (Hostile Strings) در فیلدهایی مانند نام یا عنوان شرکت، پلتفرم را مجبور میکنند که این دادهها را به عنوان اطلاعات معتبر کاربر در نظر گرفته و در قالب ایمیلهای رسمی ارسال کند. به همین دلیل، این ایمیلها دارای تاییدیه DKIM و DMARC معتبر هستند، زیرا واقعاً از زیرساختهای اصلی شرکتها ارسال شدهاند.
توصیههای امنیتی برای سازمانها
برای مقابله با این نوع حملات، اقدامات زیر توصیه میشود:
- خردهفروشان: باید فیلدهای تحت کنترل کاربر را پیش از ذخیرهسازی و نمایش، اعتبارسنجی کرده و شماره تلفنها یا URLهای غیرمنتظره را شناسایی کنند.
- درگاههای امنیتی (Security Gateways): به جای تکیه صرف بر اعتبار فرستنده (Sender Reputation)، باید محتوای رندر شده HTML، اشیاء MIME و متنهای ساده (Plain Text) را به دقت بازرسی کنند.
- کاربران: هرگز برای پیگیری سفارشهای مشکوک با شمارههای درج شده در ایمیل تماس نگیرید و حتماً از طریق حساب کاربری رسمی یا کانالهای پشتیبانی تایید شده اقدام کنید.