مهاجمان با جعل هویت کارکنان بخش پشتیبانی فناوری اطلاعات (IT Support) در پلتفرم Microsoft Teams، کاربران را فریب میدهند تا اجازه دسترسی از راه دور (Remote Access) به کامپیوترهای ویندوزی خود را صادر کنند. این حملات با ترکیب هویتهای متقاعدکننده، ارسال انبوه ایمیلهای مزاحم و سوءاستفاده از ابزارهای قانونی پشتیبانی از راه دور، یک گفتگوی عادی کاری را به فرصتی برای نصب بدافزار (Malware) و نفوذ به شبکههای سازمانی تبدیل میکنند.
مکانیزم حمله و فریب کاربران
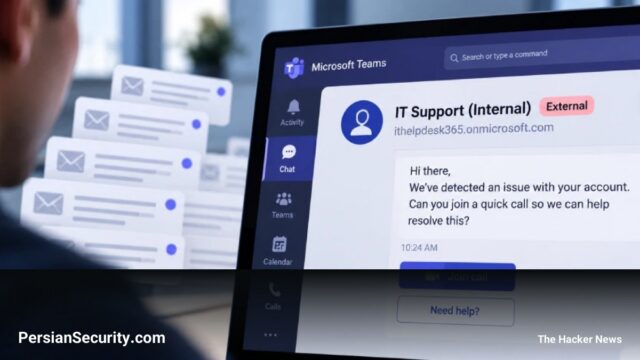
این حملات برخلاف تصور، از آسیبپذیریهای فنی در Microsoft Teams استفاده نمیکنند، بلکه بر پایه مهندسی اجتماعی (Social Engineering) و سوءاستفاده از اعتماد کاربران بنا شدهاند. مهاجمان با ایجاد یا خرید Tenantهای جدید در Microsoft 365، نامهای نمایشی (Display Names) خود را به گونهای تنظیم میکنند که مشابه حسابهای داخلی سازمان (مانند افزودن برچسب “Internal” یا نامهای رسمی) به نظر برسد. این کار باعث میشود کاربران هشدارهای مربوط به “External User” را نادیده بگیرند.
در بسیاری از موارد، حمله با ارسال صدها ایمیل و خبرنامه در مدت زمان کوتاه آغاز میشود تا کاربر دچار سردرگمی شود. سپس مهاجم از طریق چت یا تماس صوتی در Teams، با ادعای حل یک مشکل فنی، کاربر را متقاعد میکند تا از ابزارهایی مانند Quick Assist، AnyDesk یا TeamViewer برای کنترل صفحه نمایش خود استفاده کند.
تحلیل زنجیره سرایت (Infection Chain)
تحقیقات نشان میدهد که پس از کسب دسترسی، مهاجمان یک زنجیره سرایت پیچیده را اجرا میکنند:
- اجرای دستورات PowerShell توسط کاربر برای دانلود یک بسته MSI از Azure Blob Storage.
- اجرای اسکریپتهای رمزگشایی شده با استفاده از کلیدهای AES برای اجرای مرحله بعدی.
- استخراج یک مفسر Python و نصب یک Implant (بدافزار جاسوسی) در سیستم.
- جستجو در Active Directory برای جمعآوری اطلاعات کاربران و کامپیوترهای شبکه و ارسال آنها به سرورهای فرمان و کنترل (C2).
اقدامات دفاعی و پیشنهادات
برای مقابله با این تهدید، سازمانها باید اقدامات زیر را در دستور کار قرار دهند:
- محدود کردن دسترسی کاربران خارجی (External Access) در تنظیمات Microsoft Teams.
- کنترل و محدود کردن نصب ابزارهای پشتیبانی از راه دور غیرضروری.
- آموزش کارکنان برای تأیید هویت درخواستهای پشتیبانی از طریق کانالهای رسمی و شناخته شده.
- مانیتورینگ دقیق رویدادهای ChatCreated و فعالیتهای مشکوک PowerShell در نقاط انتهایی (Endpoints).