تحقیقات امنیتی نشان میدهد که یک کمپین گسترده از حسابهای هکشده GitHub برای انتشار بدافزاری با هدف سرقت اطلاعات حساس (Secret-stealing malware) در هزاران مخزن (Repository) استفاده میکند. این حمله که حداقل ۱۸۰۶ مخزن را هدف قرار داده، مستقیماً اعتبارنامههای CI/CD و دسترسیهای ابری (Cloud Credentials) را هدف قرار میدهد.
جزئیات حمله و روشهای نفوذ
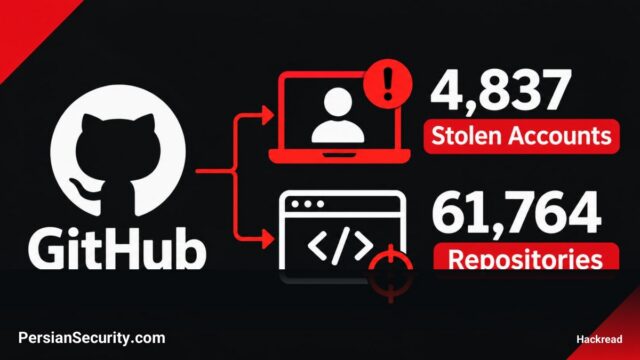
مهاجمان با استفاده از ۴۸۳۷ حساب کاربری هکشده، بیش از ۶۱ هزار درخواست Pull Request با عنوان جعلی «docs: dependency audit notes» ارسال کردهاند. هدف از این درخواستها، بررسی سطح دسترسی (Write-access) مهاجمان به مخازن مختلف بوده است. پس از تایید دسترسی، یک اسکریپت Shell شامل ۱۵۰۰ خط کد برای سرقت اطلاعات اجرا میشود.
این بدافزار از سه روش اصلی برای نفوذ استفاده میکند:
- تغییر در جریانهای کاری GitHub Actions (Workflow modification).
- استفاده از هوکهای postinstall در فایل package.json که هنگام اجرای دستور npm install فعال میشوند.
- ایجاد شاخههای (Branch) موقت حاوی کدهای مخرب.
سرقت اطلاعات و ایجاد دسترسیهای ماندگار
بدافزار علاوه بر سرقت کلیدهای API سرویسهای هوش مصنوعی مانند OpenAI، Anthropic و Copilot، توانایی تبدیل توکنهای OIDC به نشستهای (Session) فعال در سرویسهای AWS، GCP و Azure را دارد. نکته بسیار نگرانکننده، قابلیت ایجاد دسترسیهای ماندگار (Persistence) است:
- در AWS: بازنویسی سیاستهای اعتماد (Trust Policy) در نقشهای IAM برای اجازه دسترسی به هر حساب AWS دیگری.
- در Azure: تزریق اعتبارنامههای هویت فدرال (Federated Identity) با نام wfx-ci-* که اجازه میدهد حتی پس از چرخش کلیدها (Credential Rotation)، مهاجم همچنان به محیط دسترسی داشته باشد.
اقدامات ضروری برای تیمهای امنیتی
در صورت مشاهده هرگونه فعالیت مشکوک یا درخواستهای Pull Request با عناوین مذکور، باید بلافاصله تمامی کلیدها و توکنهای مربوط به مخزن و سازمان را بازنشانی (Rotate) کرد. همچنین بررسی دقیق لاگهای حسابرسی (Audit Logs) در محیطهای AWS و Azure برای شناسایی سیاستهای اعتماد تغییریافته یا هویتهای فدرال جدید الزامی است.