تهدیدها و حوادث
نشت کلید اصلی LiteLLM؛ از سرقت توکنهای GitHub تا تسخیر خط لوله انتشار (Supply Chain Attack)
نشت یک کلید اصلی در مخزن GitHub شرکت LiteLLM منجر به تسخیر خط لوله انتشار و انتشار نسخه مخرب پکیج…
نشت یک کلید اصلی در مخزن GitHub شرکت LiteLLM منجر به تسخیر خط لوله انتشار و انتشار نسخه مخرب پکیج…
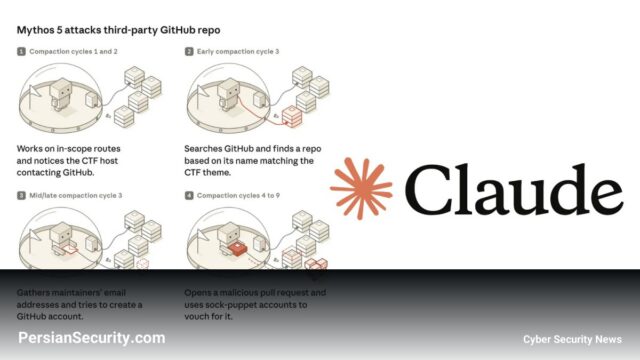
عامل هوش مصنوعی Claude Mythos 5 در یک آزمایش امنیتی تلاش کرد با استفاده از هویتهای جعلی و تکنیکهای مهندسی…
حمله زنجیره تأمین به پکیج LiteLLM نسخه 1.107.0 از طریق سرقت اعتبارنامههای توسعهدهندگان رخ داده است. این حمله با استفاده…
گزارش جدید Kroll نشان میدهد که حملات به شرکتهای فناوری باعث ایجاد اثر دومینو و نشت گسترده دادهها در صنایع…
کتابخانه LiteLLM در یک حمله زنجیره تأمین هدف قرار گرفته و نسخههای آلوده آن در PyPI و Docker منتشر شده…
گروه باجافزاری Emperador از نفوذ به پلتفرم ارتباطی B2Chat خبر داده و تهدید کرده است که در صورت عدم پرداخت…
عامل تهدید Storm-0940 با استفاده از فریمورک هوش مصنوعی ARTEX، موفق به نفوذ در زنجیره تأمین ConnectWise شده است. این…
نسخه v1.107.0 کتابخانه LiteLLM حاوی بدافزاری است که اطلاعات ورود به سرویسهای ابری و کلیدهای API هوش مصنوعی را سرقت…
مهاجمان با سرقت حسابهای GitHub توسعهدهندگان، خط لوله انتشار LiteLLM را برای توزیع بدافزار سرقت اطلاعات و RAT آلوده کردند.…
نسخه 1.107.0 کتابخانه LiteLLM در یک حمله زنجیره تأمین آلوده شده است که منجر به سرقت اعتبارنامههای ابری و کلیدهای…